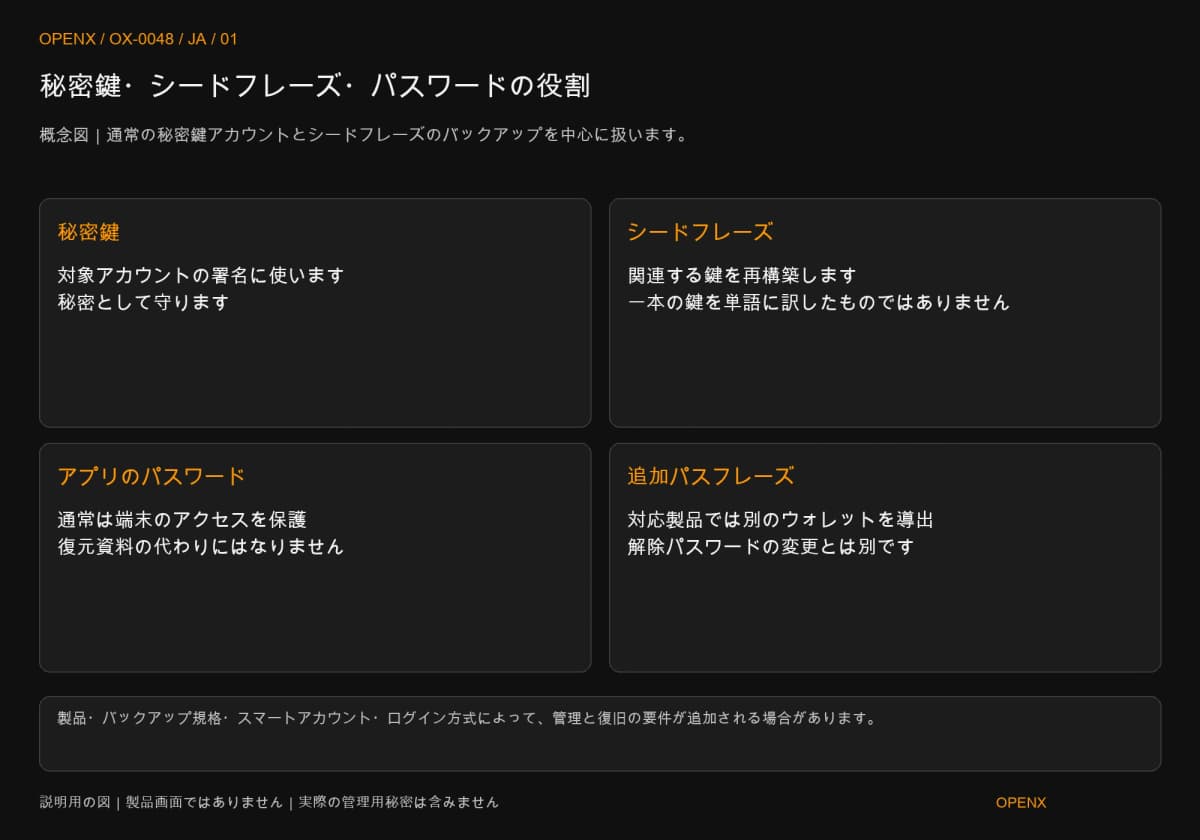
秘密鍵とシードフレーズは用途が異なります。秘密鍵は署名に、シードフレーズは関連する鍵の再構築に使います。ウォレットの解除パスワードは通常、端末内のアクセスを保護します。BIP-39とMetaMaskの復旧説明からも、一つの画面に並ぶだけですべての追加アカウントを同じシードフレーズで復元できるわけではありません。作成元とバックアップを調べてから復旧を判断します。秘密流出後にパスワードだけを変えても、第三者のコピーは取り戻せません。
一つのアプリに四つのアカウントがあり、そのうち一組のシードフレーズを控えました。それだけで安心してスマートフォンを替えられるでしょうか。同じ画面に並ぶのは、同じ操作画面で管理されているというだけです。同じ復旧情報を使っているとは限りません。
「バックアップは済んでいます」と聞いたとき、私が確認したいのは、どのアカウントのバックアップなのかです。紙に書いた記憶だけでは足りません。まず秘密鍵、シードフレーズ、パスワードを分け、同じ四つのアカウントで、作成元、復元範囲、流出時の判断を整理します。記録するのは公開情報と識別名だけで、秘密を他人へ渡す必要はありません。
秘密鍵・シードフレーズ・パスワードの役割を分ける
三つとも安全性に関わりますが、用途が異なります。秘密鍵は署名、シードフレーズは関連する鍵の再構築、アプリのパスワードは通常、端末内へのアクセスに使います。全部を「ウォレットのパスワード」と呼ぶと、復旧時に違う情報を用意したり、流出後に攻撃者を止められない部分だけを変えたりしかねません。
アドレス、操作画面、管理責任をまだ区別できない場合は、暗号資産ウォレットの基本を先に確認してください。ここでは利用者が復旧情報を管理するアカウントを扱い、取引所のログインパスワードとオンチェーンの秘密鍵を同一視しません。
秘密鍵は署名し、シードフレーズは関連する鍵を再構築する
通常の単一秘密鍵アカウントでは、鍵を持つ人が関連する署名を作れます。シードフレーズは順序を持つ単語の列です。BIP-39を使うウォレットでは、まずシードに変換し、派生ルールに従って鍵を生成します。派生とは、同じ出発点から一定の規則で後続の情報を算出することで、毎回ランダムに別アカウントを選ぶことではありません。
2013年に提案されたBIP-39「Mnemonic code for generating deterministic keys」は、単語列の生成、シードへの変換、その後の鍵の派生を区別しています。シードフレーズは一本の秘密鍵を単語に逐語訳したものではなく、好きな単語を集めてウォレットを作ってよいわけでもありません。規格の確認日は2026年10月27日です。すべてのウォレットが同じバックアップ規格を使うという意味ではありません。
一組のシードフレーズの影響範囲は、個別にインポートした一本の秘密鍵より広いことが一般的です。ただし、画面全体を復元できるとは限りません。別の鍵、ハードウェア、別のシードフレーズが含まれるなら個別に扱います。スマートコントラクト型アカウントには、複数の鍵を使うマルチシグや別の復旧規則もあります。単語列だけで全管理権限を判断してはいけません。
アプリのパスワードと追加パスフレーズは別
ウォレットの解除パスワードは、通常、端末内のデータとアクセスを保護します。変更しても流出済みの秘密鍵は自動で無効になりません。MetaMask公式「How to reset your MetaMask password」は作成方式ごとに手順を分け、リセット前に別途インポートしたアカウントも確認するよう説明しています。一製品のボタン操作をすべての製品へ当てはめないでください。
追加パスフレーズ(passphrase)は、一部製品が提供する別の設定です。対応製品では同じバックアップでもパスフレーズを変えると別のウォレットを導出でき、単なるログインパスワード変更とは異なります。Trezor公式「What is a passphrase?」は、タイプミスでも別の空ウォレットが開く場合や、正しいパスフレーズを失うと元の資産へアクセスできなくなる可能性を説明しています。復旧条件を理解する前に、安全そうという理由だけで有効化する必要はありません。
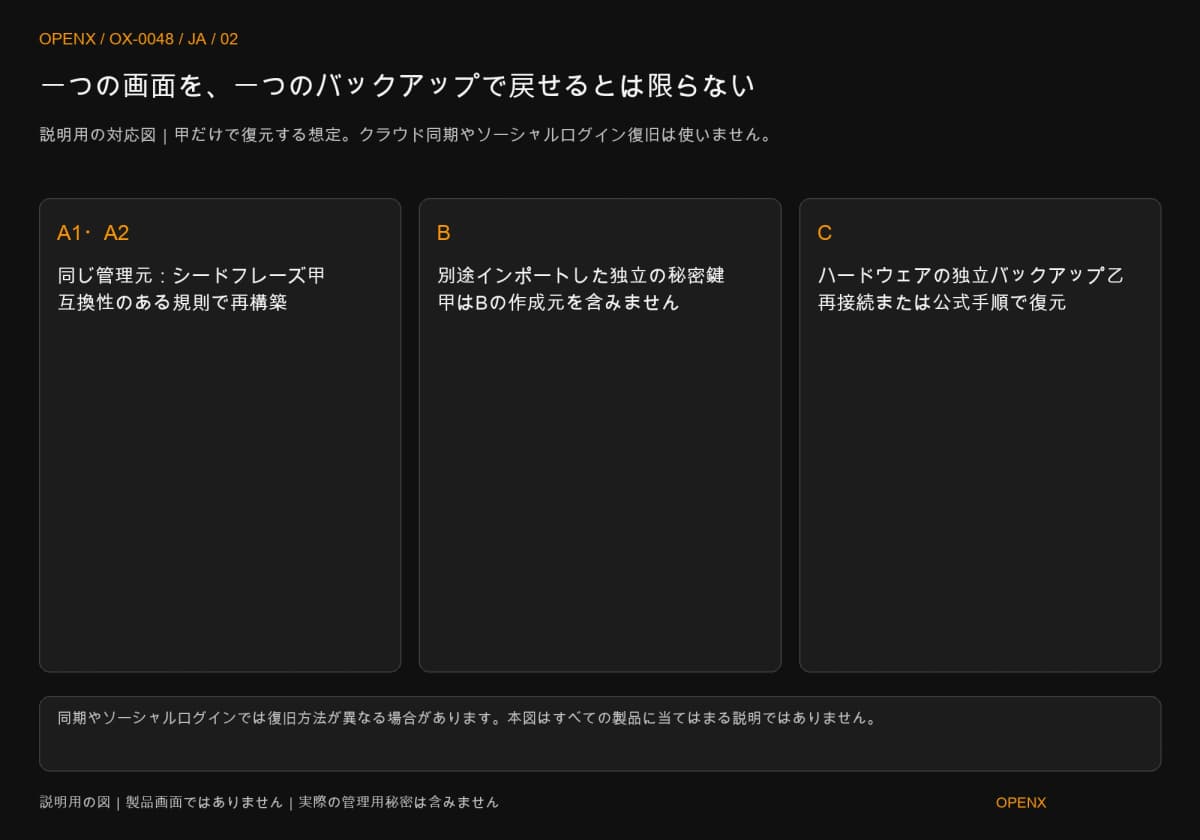
一つのバックアップで画面全体を復元できるとは限らない
バックアップの範囲は、アプリ名やアカウントの並び順ではなく、鍵の作成元で判断します。各アカウントの出所を確認すると、一つのバックアップの紛失や流出がどこへ影響するかを把握できます。
同じシードフレーズから派生したアカウントを対応付ける
一組のシードフレーズから、規則に従い複数のアカウントを作れます。復旧後には元のアカウント順序、ネットワーク、トークン表示を追加し直す場合もあります。残高がすぐ表示されなくても資産消失の証拠にはなりません。元の公開アドレスと照合し、その製品の公式手順で確認します。
バックアップ規格、派生パス、追加パスフレーズが異なれば、似た操作でも別のアカウントになる可能性があります。派生パスは、同じ出発点からどの枝を選ぶかを決める規則と考えられます。技術的な文字列を暗記する必要はありませんが、単語が受け付けられたことと元のアドレスが復元されたことは別です。
インポートした鍵とハードウェアは別の作成元を調べる
Bを別の秘密鍵でインポートしていたなら、同じアプリにAとBが並んでも、AのシードフレーズがBの鍵を生成することはありません。ハードウェアも、その機器自身の復旧情報を確認します。MetaMask公式「How to add missing accounts after restoring with Secret Recovery Phrase」も、元のシードフレーズに属するもの、追加の秘密鍵、ハードウェアを分けています。確認日は2026年10月27日です。
同じ文書にはGoogle/Apple/Telegramのアカウントを使うログインや同期方式もあります。一部の方式は追加インポートしたアカウントも同期できるため、「どの復旧方法でもインポート済みアカウントは戻らない」とは言えません。以下は一組のシードフレーズだけを使い、クラウド同期やソーシャルログインの復旧を使わない条件に固定します。
ソフトウェア画面にハードウェアのアカウントがあるからといって、機器のシードフレーズをソフトウェアへ入力する必要はありません。まず対応方法で機器を再接続します。利用方式と鍵の環境の関係は、ハードウェアでの秘密鍵の分離で説明します。
四つのアカウントでバックアップを点検する
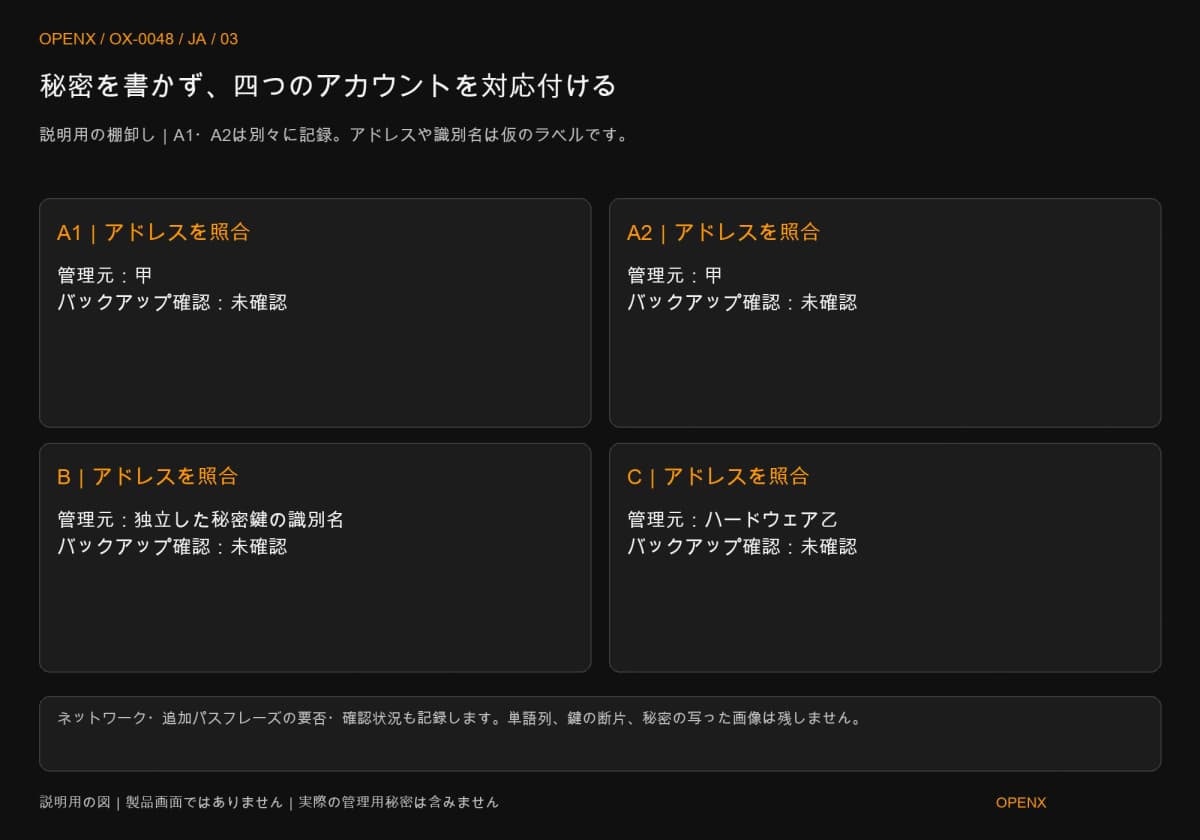
三種類の作成元と四つのアカウントを使う仮定例です。A1とA2はシードフレーズ甲、Bは別途インポートした秘密鍵、Cは独立したハードウェアのバックアップ乙を使います。A1とA2も別々に記録し、同じ作成元だからと省略しません。記号だけの例で、実在する鍵、アドレス、完了済みの復旧操作はありません。
手順1:秘密を書かずに作成元を記録する
まだ使える元の端末を残し、削除やリセットはしません。信頼できる画面で、自分で作成、秘密鍵のインポート、別シードフレーズ、ハードウェア接続のどれかを確認します。「Account 1」という表示名だけでは不十分です。出所を思い出せなければ「未確認」とし、表を埋めるために分類を推測しないでください。
個人用の点検表で、A1とA2の作成元は「甲」、Bは「独立秘密鍵のバックアップ識別名」、Cは「ハードウェアのバックアップ乙」とします。公開アドレス、ネットワーク、追加パスフレーズの有無も記録します。パスフレーズ欄は「あり/なし/未確認」だけで内容は書きません。識別名にシードフレーズの一部を使ってもいけません。この表はアカウント間の関係を示すため、適切に保管します。
情報の場所が分かる「所在確認済み」と、信頼できる公式方法で正しさを確かめた「内容確認済み」も分けます。紙を見つけただけでは誤記がない証拠にも、復旧成功にもなりません。見つからなければ元の端末へのアクセスを残し、公式説明に従ってバックアップを扱います。先にログアウトしてから考えないでください。
手順2:復旧情報と公開アドレスを一件ずつ照合する
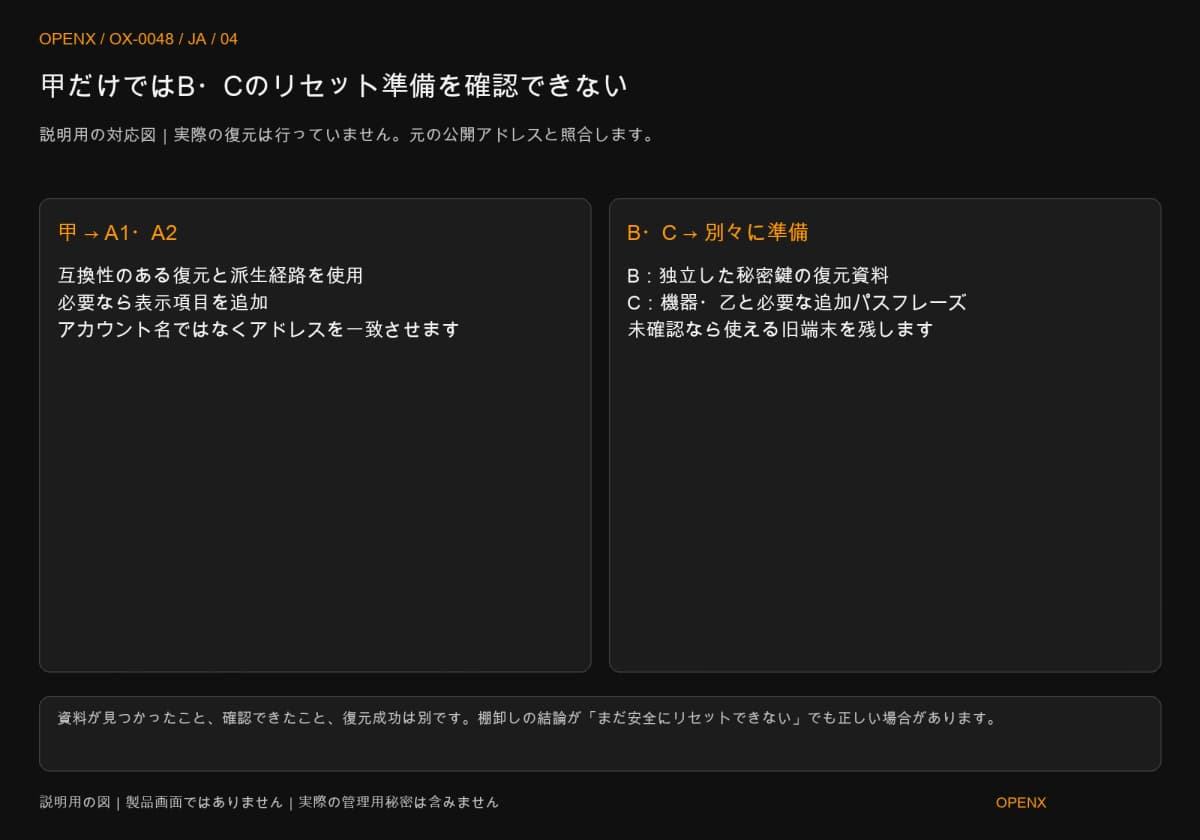
甲だけを使い、互換性があり同期が介入しない手順で復旧すると仮定します。再構築できると期待するのは、甲に対応するA1とA2です。自動表示されない場合は製品の手順で元のアカウントを追加し、アドレスを比べます。新しい画面にも「Account 2」があるというだけでは一致しません。
Bには独立した秘密鍵の復旧情報が必要です。Cは使える機器を再接続するか、互換性のある公式手順で乙と必要なパスフレーズを扱います。甲はこの二つの作成元をカバーしません。四件を照合すると、「甲がある」と「機種変更の準備ができた」の間に足りないものが分かります。
Bに古いスマートフォンからしかアクセスできず、独立バックアップが未確認なら、結論は「Bのリセット条件がまだ整っていない」です。点検を終えるために端末を消す必要はありません。公式手順でBの備えを整えるか、別途計画してから変更します。A1とA2の準備完了でBの消去を許可しないでください。
手順3:公式の確認方法で検証してから旧端末を扱う
一部のハードウェアにはバックアップの確認機能があります。機器によって入力場所や手順が異なるため、公式指示を確かめます。紙の単語を試すために、検索広告のシードフレーズ検証サイトへ入力したり、サポートへ画面を遠隔共有したりしません。
確認後は、結果、日付、照合した公開アドレスだけを点検表に記録し、秘密が映る画像は残しません。復旧を実行していなければ「復旧成功」と書きません。実際の機種変更では、新しい環境が信頼でき、必要な全アカウントへアクセスでき、アドレスも一致することを確かめてから旧端末を扱います。BとCが甲の範囲外なら、甲を繰り返し入力しても戻りません。
パスワード忘れ・端末紛失・秘密流出で対応を分ける
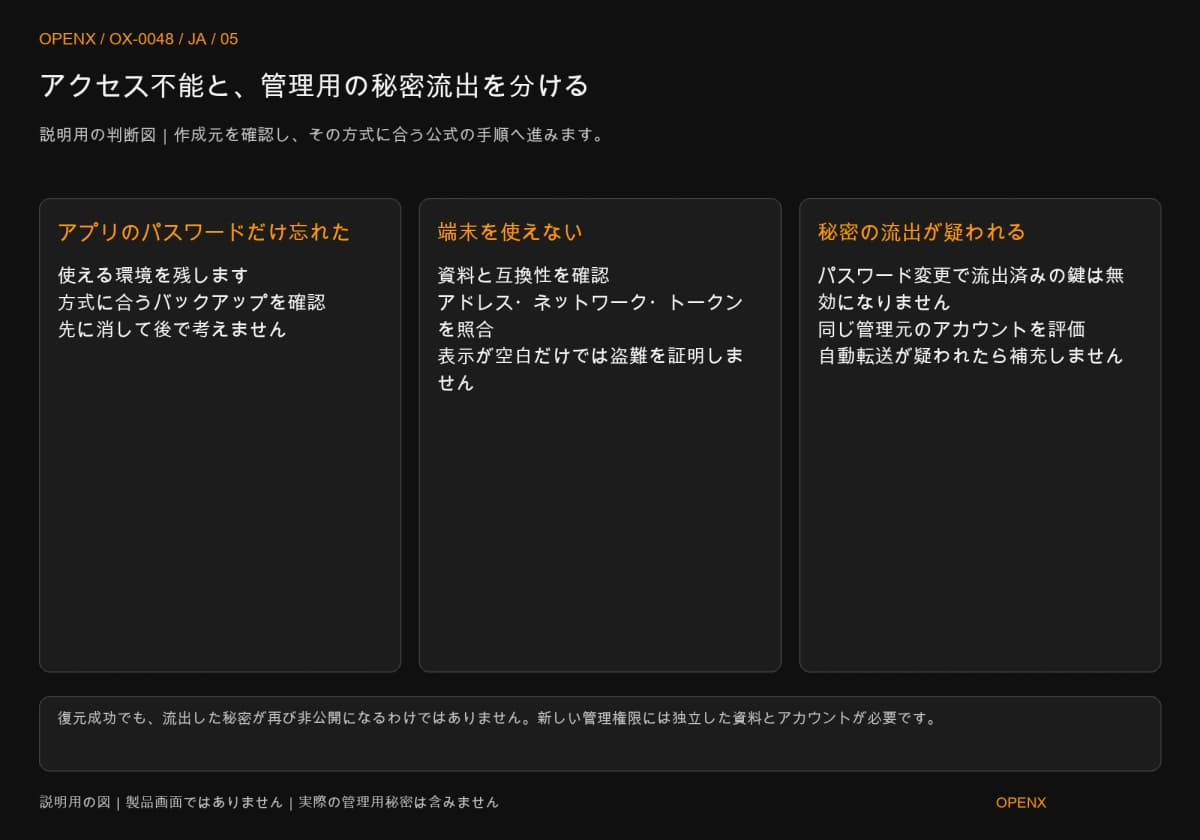
最初に、画面へ入れないだけなのか、第三者も管理権限を持つ可能性があるのかを分けます。前者は正しい情報でアクセスを復旧できる場合がありますが、後者では復旧できても元のアカウントを保管に使い続けることが適切とは限りません。
パスワードだけを忘れたら使える端末を残す
解除パスワードだけを忘れた場合、使える信頼できる端末と必要な復旧情報を確認します。作成方式ごとにリセット条件は異なります。公式手順へ進む前に、すべての作成元を点検し、甲だけを復旧してBへアクセスできる唯一の環境を消さないようにします。
まだ安全に解除できる端末があるなら、公式方法でバックアップを整えます。チャットに秘密を送り、他人に確認してもらってはいけません。アプリのパスワードは端末内アクセスを保護するもので、そのパスワードを知っているだけで新端末に全アカウントを再構築できるとは限りません。
端末がない場合はバックアップの範囲を先に確認する
故障や紛失後は、点検表から対応情報と互換手順を探し、公開アドレスを照合します。復旧後に残高が空なら、アカウント、ネットワーク、トークン表示、追加パスフレーズを先に確認し、すぐ盗難と決め付けません。見知らぬオンチェーン出金が確認できた場合は、侵害の可能性として別に扱います。
必要情報がなく、使えるアクセス経路も残っていなければ、サポートが通常のセルフカストディアカウントを代わりに再構築できるとは約束できません。「解除料」を先に払う、シードフレーズを渡す、遠隔操作を許せば必ず戻すという相手とは接触を止め、公開取引ややり取りを保全し、信頼できる公式窓口で確かめます。
パスワード変更で流出した鍵は取り戻せない
甲を第三者が取得した場合、本例の追加パスフレーズなしという条件では、A1とA2をともに影響の可能性ありとして扱います。端末パスワードだけを変えても相手の情報は回収できません。Bの一本の秘密鍵が漏れた場合も、甲まで漏れたとは断言できず、作成元ごとに調べます。続きはウォレットがハッキングされた場合の対処を参照してください。
MetaMask公式「I've been hacked/scammed」は、盗まれた復旧情報を再利用しても新しい安全な境界は作れないと説明しています。独立した新しい情報とアカウントを信頼できる手順で作り、その後に移行を評価します。ガスは取引実行の計算量で、「ガスを補充する」とは通常、手数料用のネイティブ資産を入れることです。入金を監視してすぐ資産を移すスイーパーボット、不審な承認、資産ごとの制約があれば、知らない相手の要求どおりに侵害されたアカウントへ追加送金しないでください。
秘密を守りつつ必要なときに使えるバックアップを残す
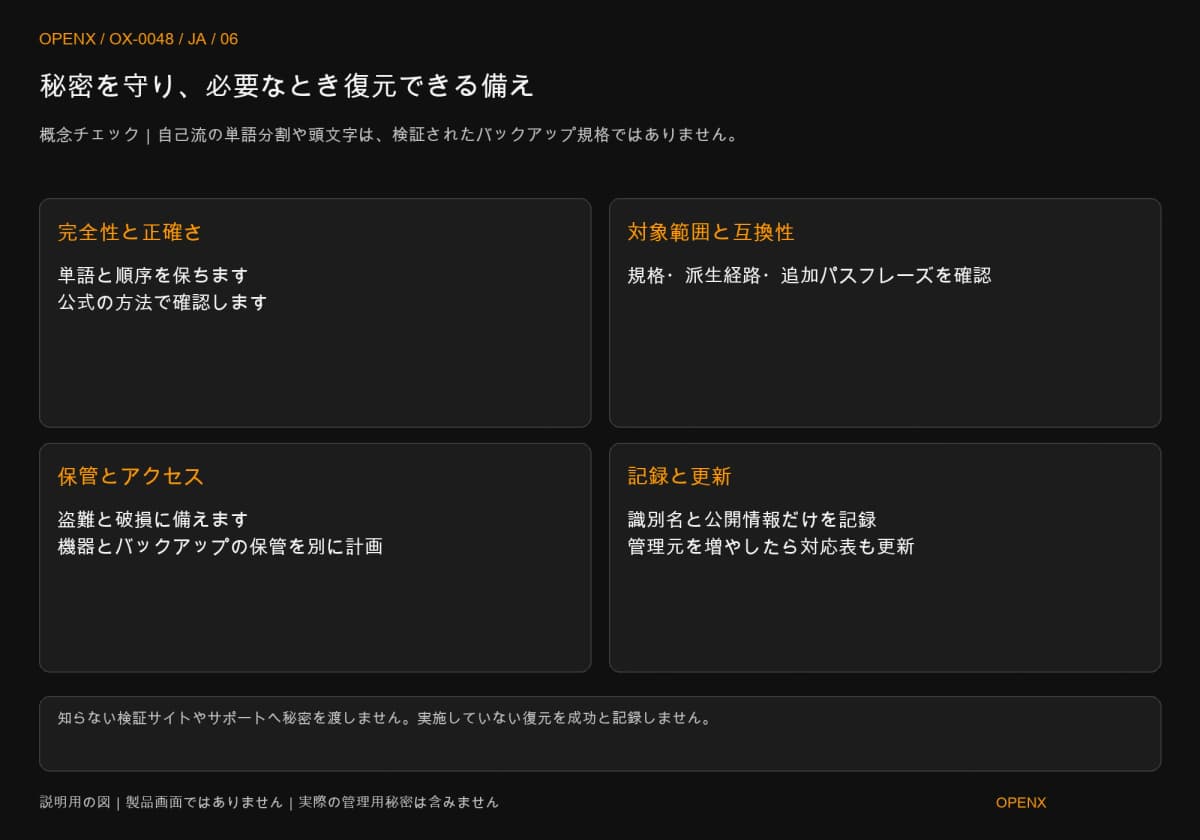
バックアップには、他人に取得させないことと、正当な保有者が故障時に使えることの両方が必要です。自分でも判別できないほど隠したり、全コピーを同じクラウド写真にまとめたりすれば、どちらかを損ないます。
単語の順序・規格・追加パスフレーズを確認する
単語方式では完全な単語と順序を保ち、製品の公式方法で確認し、盗難や環境による損傷に備えて保存します。独自の翻訳、省略、順序変更はしません。BIP-39では所定の単語リストとチェックサムを使いますが、見覚えのある任意の単語列で自分のアカウントを復元できるという意味ではありません。
追加パスフレーズにも、リスクに合う安全な保存方法が必要です。シードフレーズが書かれた紙とは別の設定だからと忘れないでください。前述のTrezor公式説明のとおり、入力が違えば別ウォレットになるため、空のアドレスが復元されたときはパスフレーズの確認が必要です。試行を重ねてから元の端末をリセットするという順序にはしません。
分けて保管しても独自の単語分割はしない
機器とバックアップを別の場所へ置くことは、一か所が同時に侵害される影響を減らします。ただし、場所、アクセスできる人、復旧手順を管理できる必要があります。分割型やしきい値方式のバックアップを使うなら、製品がサポートする規格と手順に従います。独自に前半6語・後半6語へ分けたものを、検証済みの暗号方式と扱わないでください。
点検表は、どの情報がどのアカウントに対応し、確認がどこまで進んだかを示すものです。秘密本体は別に保管します。秘密鍵アカウント追加、復旧方式変更、追加パスフレーズ有効化のたびに更新し、故障してから作成元を思い出す状況を避けます。
資金を動かす前にバックアップの不足を埋める
まだ正常に使えるアカウントを一つ選び、作成元、バックアップ範囲、公開アドレスを説明できるか確認します。不明点は未確認として残し、点検後に機種変更や追加を検討します。実資金を危険にさらして理解を証明する必要はありません。
本記事は管理権限とバックアップを学ぶためのもので、投資助言や個別の盗難復旧の約束ではありません。記号は実在資産に対応しません。実際の復旧は製品、作成方式、バックアップ規格に従ってください。