ホットウォレットとコールドウォレットは、鍵を保存し署名する環境を比較する分類です。ホットウォレットは日常操作に便利で、ハードウェアウォレットは専用機器内に鍵を置いて署名できます。ただし、バックアップ能力と署名のリスクも比べる必要があります。保管用と操作用を分けても、同じシードフレーズなら独立した分離にはなりません。復旧方法や署名内容を確認できない間は、追加の資産を入れないでください。
ハードウェアウォレットを買い、以前のシードフレーズを入力すれば、安全性の向上は完了するのでしょうか。自然に見える操作でも、元の問題が残ることがあります。その復旧情報が過去にどこへ入力されたかは、機器を替えても消えないからです。
私が重視するのは、どのリスクを減らしたいかと、問題が起きたときに復旧できるかです。まず管理責任と鍵の環境を分け、その後、長期保管と日常操作を併用する例で、設定、入金、利用、機器紛失時の判断を確認します。不要な機能は、理解するまで有効にしなくても構いません。
ホットかコールドかを選ぶ前に管理責任を確認する
ホット・コールドは鍵の環境、カストディ型・セルフカストディは管理権限の違いです。取引所、スマートフォン、ハードウェアをそのまま三段階の安全順位に並べることはできません。最初に、取引に必要な署名権限を誰が管理しているかを確認します。
アドレス、アカウント、送金結果の関係がまだ曖昧なら、ウォレットでの送受金確認から始めてください。流れが分かれば、ハードウェア追加によってどの部分が変わるかを判断できます。
取引所がコールド保管しても利用者が鍵を持つわけではない
取引所は一部の資産をコールドストレージに置けますが、顧客はサービスのルールで出金を申請し、取引所の秘密鍵を持ち出せるわけではありません。運営リスクやログインの安全性は残ります。Ethereum.org「Ethereum wallets」は取引所による保管と、自分で鍵を管理するウォレットを区別しています。コールド保管という説明だけでは、この違いはなくなりません。
セルフカストディも、アプリをダウンロードするだけで準備が整うわけではありません。作成時にシードフレーズを使ったのか、ソーシャルアカウントと暗号化バックアップを使ったのか、別の方式なのかを確認します。異なる復旧条件を入れ替えて考えてはいけません。以下は独立したシードフレーズを使う二つのセルフカストディアカウントの例で、すべての製品の復旧手順ではありません。
ハードウェア接続と秘密鍵の取り込みは別の操作
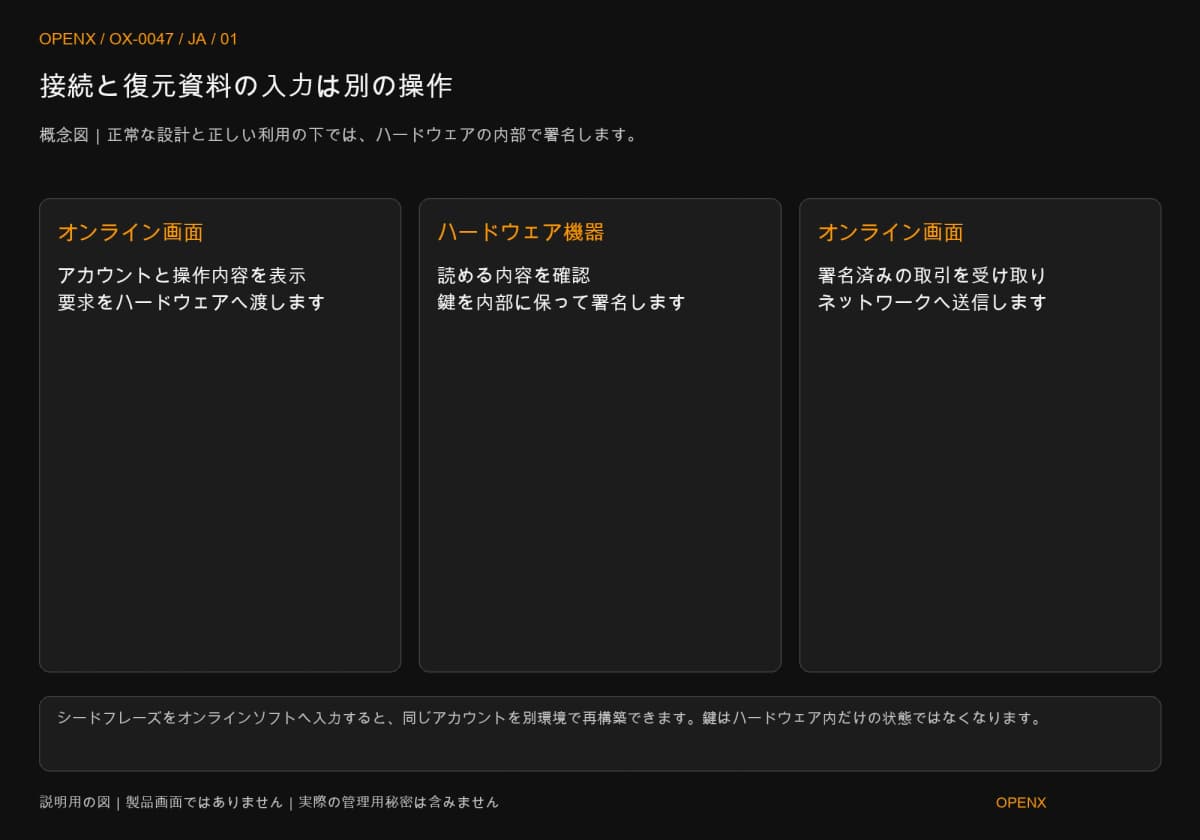
通常の設計と正しい使用方法では、ハードウェア内に鍵を置き、署名済み取引だけをオンライン画面へ渡してブロードキャストできます。スマートフォンやパソコンは操作に関わりますが、USBやBluetoothなどの通信方式だけでは、秘密鍵が外へ出たかは分かりません。MetaMask公式「How to use a hardware wallet with MetaMask」も画面と機器内署名を分担しています。参照確認日は2026年10月27日です。
ブラウザーウォレットにハードウェアのアカウントが表示されても、それだけでホットウォレットになったとは判断できません。単に機器を接続したのか、復旧情報をソフトウェアへ入力したのかを確認します。後者では同じ鍵をオンライン環境でも再構築でき、元の分離条件が変わります。
ハードウェアによる鍵の分離と署名内容の確認は別
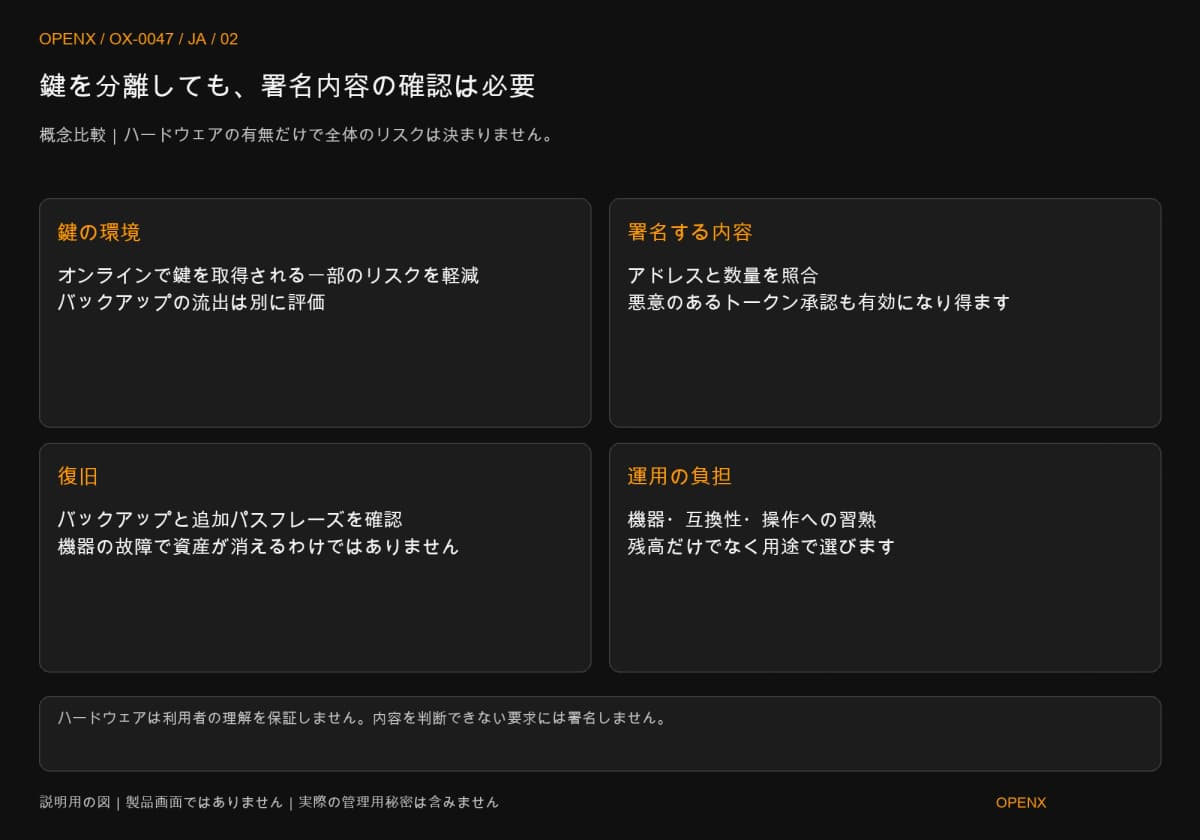
ハードウェアは、鍵がオンライン環境から直接取得されるリスクの一部を減らします。署名内容が自分の意図に合うことまでは保証しません。「他人が署名権限を得る経路」と「自分が誤った操作を許可する可能性」の両方を比べます。
分離できる情報と自分で確認すべき操作
機器の確認画面では、アドレス、金額、読める取引情報を照合します。誤った受取先や、悪意あるコントラクトへの過大なトークン承認を自分で許可すれば、有効な署名になる場合があります。Trezor公式「Funds sent without your authorization」も、鍵・バックアップの流出や悪意ある操作を調査対象に挙げています。機器を持つことは資産が流出しない保証ではありません。
理解できない要求には、警告を消す方法を探すのではなく署名を拒否します。トークン承認は指定した相手(コントラクトであることが多い)が特定トークンを使える権限で、今すぐ送金されなくても後から資産が動く場合があります。機器上の一度の確認は、許可する相手と範囲を理解する作業の代わりにはなりません。
選ぶ際には復旧できるかも考える
ハードウェアには購入、保管、操作習得の負担があります。ソフトウェアは日常的に使いやすい一方、オンライン端末とバックアップの保護が必要です。どちらにも、スマートフォンの故障、機器紛失、復旧情報の誤記、詐欺のリスクがあります。一度の購入ですべての責任をなくすことはできません。
秘密を明かさずに復旧方法を説明できないなら、全資産を急いで移すより、先にバックアップを整えます。反対に、バックアップを適切に保管・確認でき、長期保管の目的も明確なら、署名環境を分けることを実際の利点につなげやすくなります。
一つの利用目的を二つのアカウントに分ける
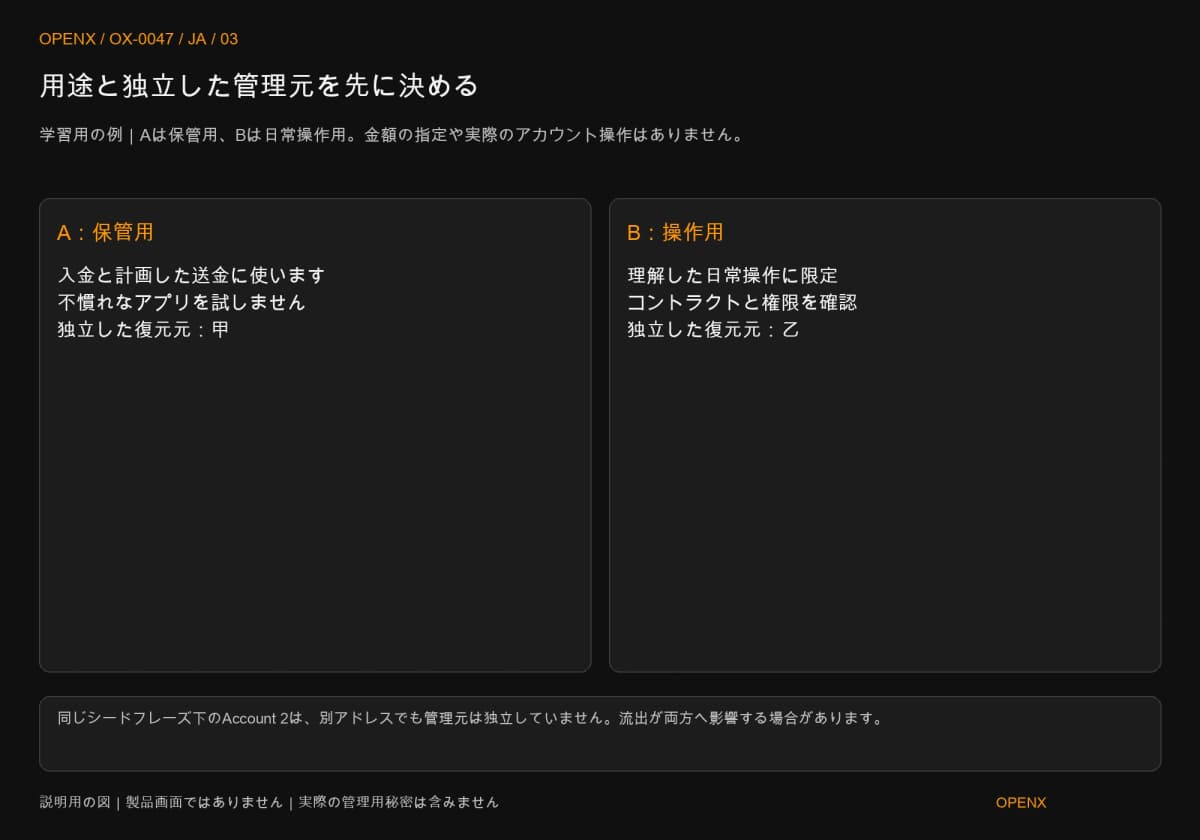
一部の資産を長期保管し、ときどきオンチェーンアプリも使う人を仮定します。保管用をA、日常操作用をBとし、境界の作り方を練習します。投入金額は指定せず、実在のアカウントも操作しません。共通リスクが完全になくなるという設定でもありません。
手順1:用途を決めてから二つの境界を作る
Aは受取と保管、事前計画に沿った時折の送金に使い、知らないアプリの試用には使いません。理解した日常操作はBで行います。先に各アカウントで許す行動を書けば、突然の承認要求が用途から外れていないか判断できます。この役割分担は本記事の仮定で、全員向けの固定配分ではありません。
二つには独立した鍵の作成元が必要です。同じウォレットの表示名を「長期」と「日常」に変えるだけでは足りません。Account 2を追加すれば別アドレスを作れますが、同じシードフレーズから派生するなら、その流出は両方に影響する可能性があります。公開アドレスが違っても復旧情報が独立しているとは限りません。バックアップが復元できる範囲で判定方法を説明します。
手順2:同じ秘密を共有せず個別にバックアップする
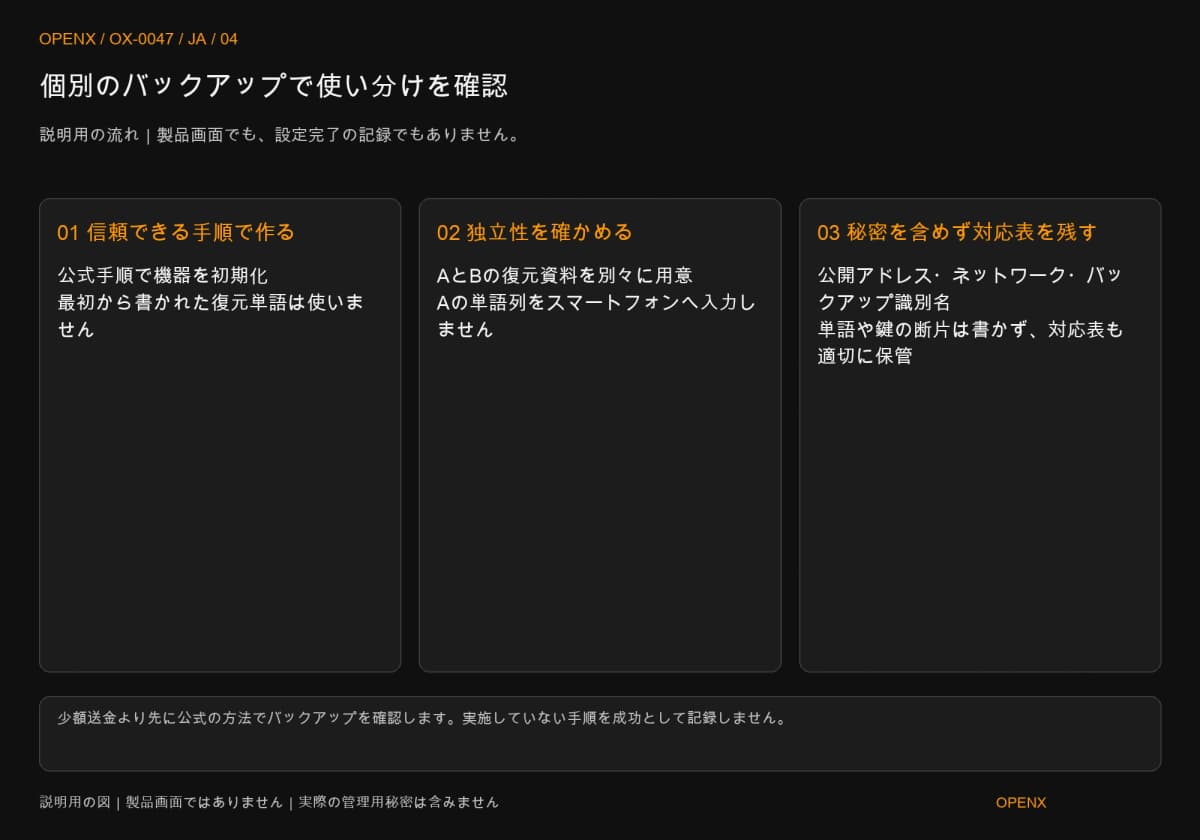
Aにハードウェアを使うなら、信頼できる公式経路で入手し、初期設定に従って新しい復旧情報を作り、公式の方法で確認します。箱の中にあらかじめ書かれた復旧単語は使いません。Bは独立した別の復旧情報を、選んだソフトウェアの方法で保管します。操作を便利にするためAのシードフレーズをスマートフォンに入れる方式ではありません。
前述のMetaMask公式説明も、ハードウェアで新しい復旧情報を作ってから既存資産を新アドレスへ移す方法を勧めています。理由は、ソフトウェア環境で使われた秘密の再利用を避けるためです。同じブランドの機器をもう一つ買えば、自動で分離できるという意味ではありません。
秘密を含めずに対応表を作ります。Aの公開アドレス、ネットワーク、バックアップの識別名と、Bの公開アドレス、ネットワーク、別の識別名を記録します。識別名は自分で決める索引であり、単語の頭文字、秘密鍵の断片、写真で代用してはいけません。この表は復旧情報を探す助けになりますが、プライバシーに関わるため適切に保管します。
手順3:受取先を確認し、その後に少額を送る
Aの信頼できる画面で、正しいネットワークの受取アドレスを取得し、対応機器なら機器上でも確認します。バックアップの確認完了後に、元の保有場所から少額を入れることを検討します。金額は送信側と受取側の最低条件を同時に満たす必要があり、他人の固定金額をそのまま使いません。非対応ネットワーク、アドレス不一致、追加情報を説明できない場合は準備を中止します。
元の取引状態と受取結果が一致してから、次を判断します。送信元が取引所なら出金手数料とサービス手順、セルフカストディならそのチェーンの手数料残高も確認します。テスト成功が示すのはその経路が使えたことです。過去の秘密流出がないことや端末の完全な安全性は証明しません。
送金できるか確かめるために、全資産を先にAへ集めないでください。少額かつ手数料を確認した条件で送受金を理解し、実際の取引識別子と結果を記録します。まだ操作していなければ「未実行」と書き、教材の手順を検証済みと扱いません。
手順4:日常操作は操作用アカウントで行う
アプリへ接続するときは、選択中のアカウントがBか、要求するネットワーク、資産、内容は何かを確認します。突然Aでの署名を求められたら、役割分担に反するため拒否します。Bにも、その用途のリスクを引き受けられる範囲の資産だけを置きます。「日常用」という名前でも無制限承認を安易に受け入れてはいけません。
Ethereumのトークン用インターフェース規格ERC-20を例にします。「Token Standard」では、allowanceという承認額を保有者と許可する相手の組み合わせで記録します。Bだけから与えた承認なら、その権限はBの特定トークンと相手に関するものです。同じ画面にAとBが並ぶだけでAの承認にはなりません。ただし、その後Aでも同じ要求に署名したり、両方のバックアップを盗まれたりすれば、役割分担だけではAを守れません。この境界が成り立つ条件を毎回維持する必要があります。
機器の故障とシードフレーズ流出を分けて対応する
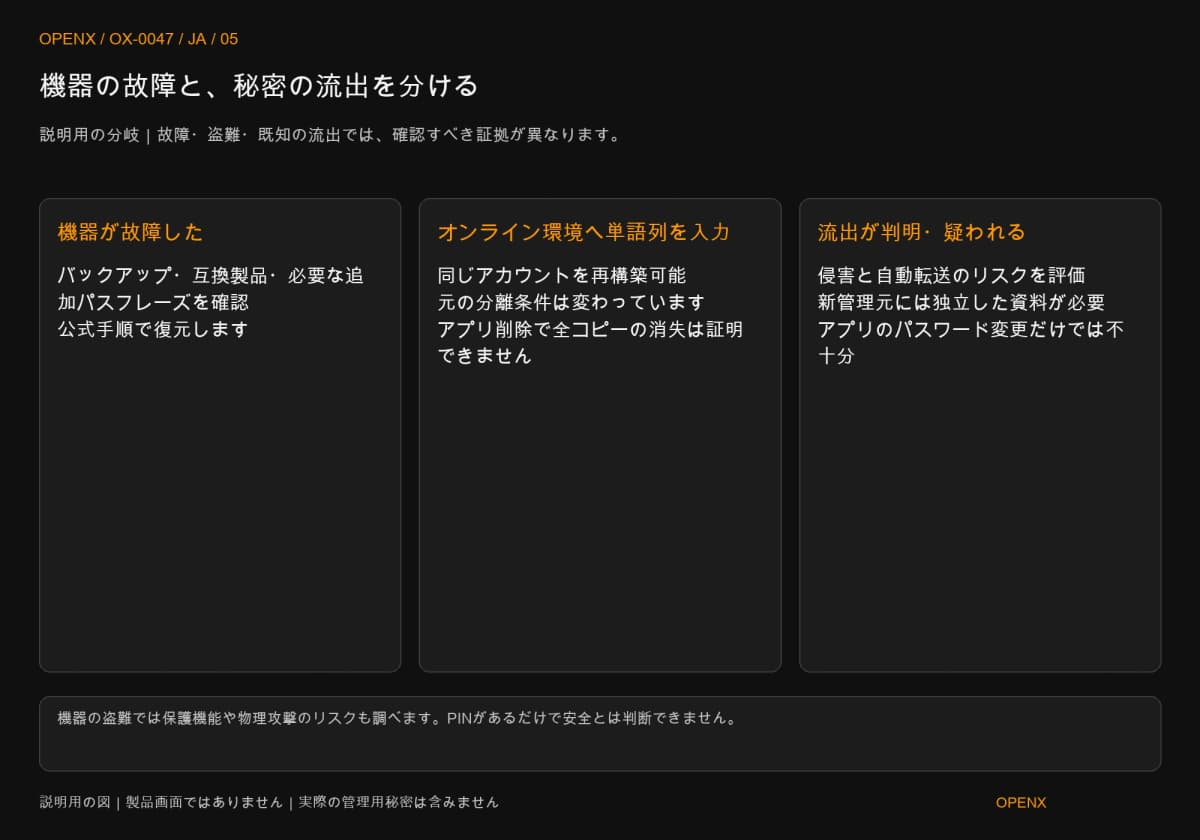
機器を失った場合は、まずアクセスと復旧の問題です。秘密が漏れた場合は管理権限の問題です。どちらも新しい機器を買うだけでは解決できません。影響する層を分け、復旧を続けるか、使用を止めるか、侵害の疑いとして扱うかを判断します。
機器だけを失った場合は元の管理権限を復元する
Aのハードウェアが故障し、必要なバックアップは完全で、既知の流出がないと仮定します。互換性のある製品の公式手順で復旧し、元の公開アドレスと照合します。追加パスフレーズは、一部製品でバックアップに加えて別のウォレットを導出する設定で、端末の解除パスワードとは異なります。Trezor公式「What is a passphrase?」も、元のバックアップと正しいパスフレーズの両方が必要だと説明しています。機種、バックアップ規格、対応アカウントも確認し、単語数が同じという理由だけでは判断しません。
盗難と故障も同じではありません。盗難では機器の保護設定と物理攻撃のリスクも評価します。PINがあるだけで安全とは断言できません。不審な資産移動やバックアップ流出の兆候があれば、単に復旧して入金を続けるのではなく、侵害の可能性を扱います。
シードフレーズをオンライン環境へ入力したら分離条件を見直す
復旧を便利にするためAのシードフレーズをオンラインのソフトウェアへ入力すると、ハードウェアが引き出しに残っていても、別環境から同じアカウントで署名できるようになります。その鍵がハードウェア内にしか存在しないとは言えません。スマートフォンのアプリを削除しても、復旧情報のコピーが残っていない証拠にはなりません。
再び分離したい場合は、信頼できる手順で独立した新しい復旧情報とアカウントを作り、移行を計画します。古い表示名やアプリのパスワード変更では代用できません。秘密流出が疑われる場合には、攻撃者による先回り、既存承認、資産の種類も評価します。すべての資産を守れる共通の移行順序は、本記事では約束しません。
資産額だけでなく自分が維持できる方法を選ぶ
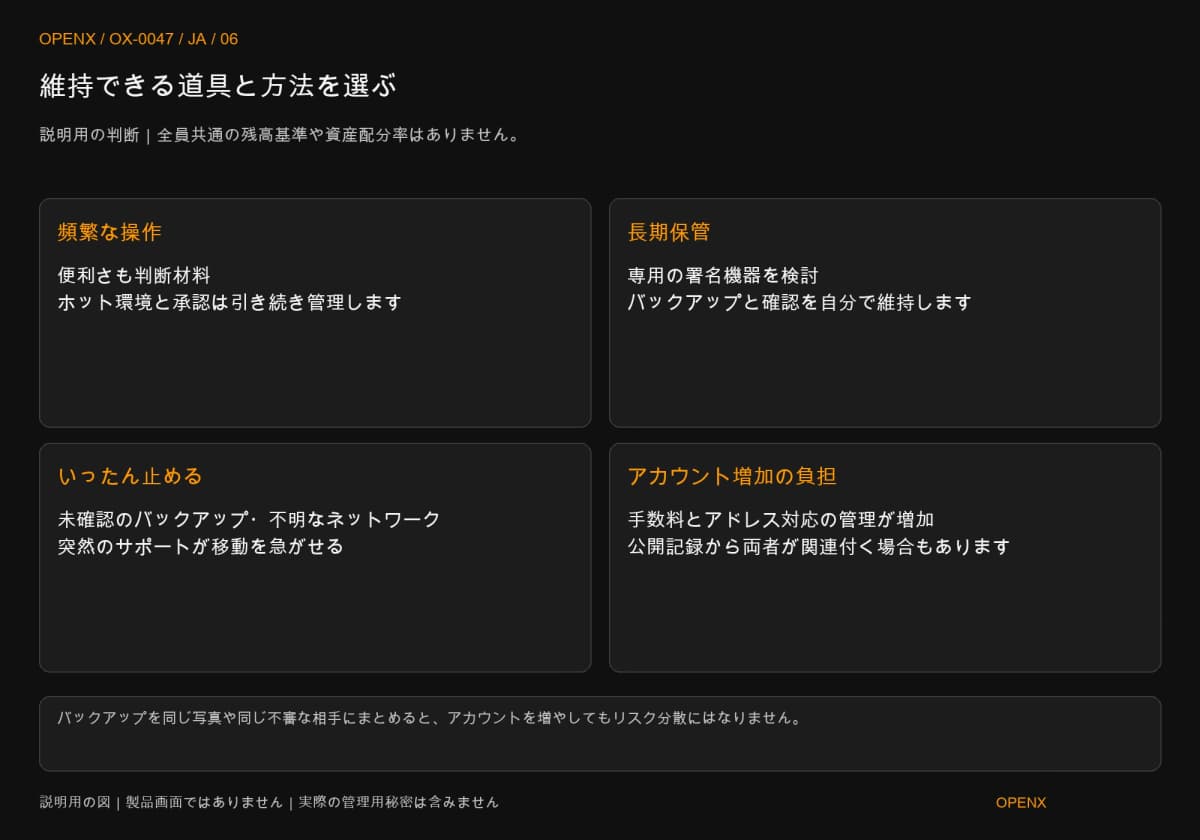
頻繁な操作と長期保管では要件が異なりますが、金額だけで唯一の答えは出せません。署名の頻度、要求を読み取れるか、復旧情報の保管場所、機器故障による遅れを許容できるかを考えます。
操作の便利さと長期保管の負担を比べる
ホットウォレットは日常操作をしやすくする一方、オンライン環境の秘密と署名のリスク管理が必要です。ハードウェアは確認手順を加えますが、購入、バックアップ、互換性の負担もあります。長期保管の必要がなければ、安全という名称のためだけに理解できない復旧方法を増やす必要はありません。
用途を分ける場合も、アカウント増加による手数料、バックアップ、対応表の負担を引き受けます。AとBの間で送金すると、公開記録から両アカウントの関連が分かる場合もあります。両方のバックアップを同じ写真に保存したり、一人の信頼できない相手へ預けたりすれば、見かけ上の分散では重視するリスクを減らせないことがあります。
急いで移すべきではない三つの場面
バックアップ未確認、新しいアドレスのネットワークが不明、知らないサポート担当者に移行を急かされている場合は、拙速に動かさないでください。確認できる準備を先に行います。元のアカウントの侵害が疑われるなら、公開取引の証拠を保全し、信頼できる支援経路で評価します。知らない相手のメッセージに従って送金したり、シードフレーズを渡したりしません。
選んだ方法を維持できる管理記録にする
選択後は「コールドウォレットを持っている」という一言より、用途、公開アドレス、バックアップ識別名、確認状態を記録します。アカウント追加、復旧方式の変更、別端末へのバックアップ入力があれば見直します。秘密そのものは適切な機密保管場所に残します。
本記事は保管方法と操作リスクの学習用で、投資や製品購入の助言ではありません。仮定した役割分担は損失防止を保証しません。実際の復旧と送金は製品の公式ルールに従ってください。