暗号資産ウォレットを使う前に、誰が管理権限を持ち、どのバックアップが使えるかを確認します。送金時は資産・ネットワーク・受取アドレスをそろえ、送金額と手数料を用意して署名内容を読みます。送信後は取引状態と受取結果を確認します。本記事はイーサ(ETH)の仮定例です。取引ハッシュだけで着金済みとは判断できません。情報や署名内容を確認できなければ、送信前に止めます。
暗号資産を購入できても、初めて自分のウォレットへ出金するときに迷うことがあります。同じETHなのに、なぜネットワークを選ぶのでしょうか。アドレスを貼り付けても残高を全額送れないのはなぜでしょうか。画面に「成功」と出たとき、何が成功したのでしょうか。
この三つはつながっています。資産を動かせる人が分かれば、誰がバックアップを管理すべきかが分かります。どのネットワーク上の何を送るかが決まれば、受取結果を確認できます。私は、ウォレットや操作を増やす前に、一件の送金で必要な判断を順番に理解することを勧めます。
ウォレット・アドレス・アカウントと資産の管理権限
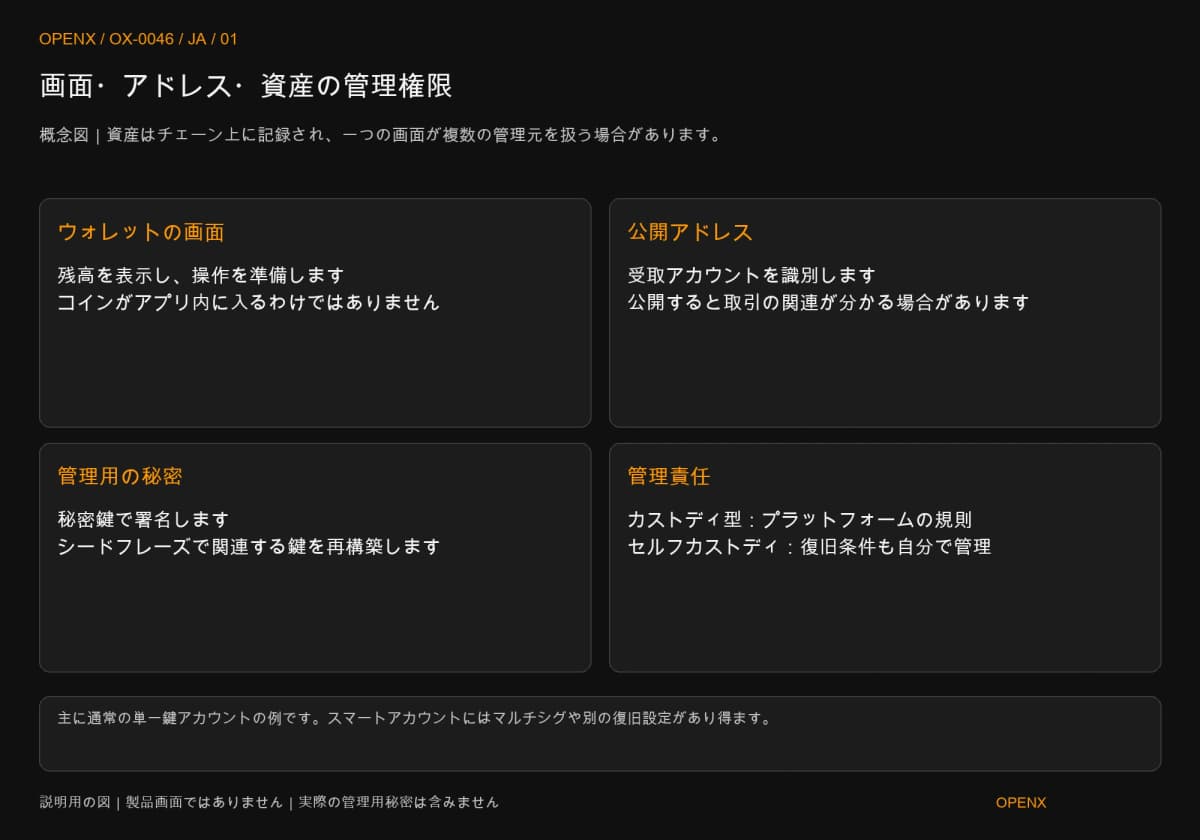
暗号資産ウォレットは、アカウントを確認し、資産を受け取り、署名操作を始めるためのツールです。資産の状態はブロックチェーンに記録されます。そのため、別のウォレット画面から同じアカウントを操作できる場合があり、アプリを削除してもオンチェーンの残高は消えません。Ethereum.orgの「Ethereum wallets」も、アカウントやアドレスを説明する際にこの違いを示しています。
公開アドレスと秘密にすべき情報を分ける
アドレスは受取先を識別する公開情報です。秘密鍵は署名を作り、操作が許可されたことをネットワークに検証させます。一本の秘密鍵で管理する通常のアカウントでは、鍵が漏れると第三者も有効な取引を送れる可能性があります。スマートコントラクト型アカウントはオンチェーンのプログラムで管理ルールを定めます。複数の鍵で確認するマルチシグや別の復旧方法もあるため、すべてのアカウントを一本の鍵だけで考えてはいけません。
受取時に相手が必要とするのは、正しいネットワーク上のアドレスと、その受取方法で要求される追加情報です。秘密鍵、シードフレーズ、ウォレットの解除パスワードは不要です。公開アドレスから取引履歴が関連付けられる場合もあるため、共有前にプライバシーを考慮します。「公開できる」は「プライバシーへの影響がない」という意味ではありません。
カストディ型とセルフカストディでは復旧の責任が違う
カストディ型ではサービス側が関連する鍵を管理し、利用者はアカウントとサービスのルールに従って出金を申請します。セルフカストディでは、自分で、または設定された方法で共同して署名権限を管理します。前者にはサービス運営、出金制限、アカウントの安全性に関するリスクがあり、後者では鍵と復旧情報を自分で扱う必要があります。サービスのログインを再設定できるかと、オンチェーン取引を取り消せるかは別の問題です。
一つのブランドが取引所アカウントとオンチェーンウォレットの両方を提供することもあります。ロゴだけで管理方式を判断せず、製品名、作成時の方式、端末を失った場合の復旧方法を確認します。前述のEthereum.orgの説明でも、中央集権型取引所による保管とウォレット画面は区別されています。
ホットとコールドは鍵の環境を表す
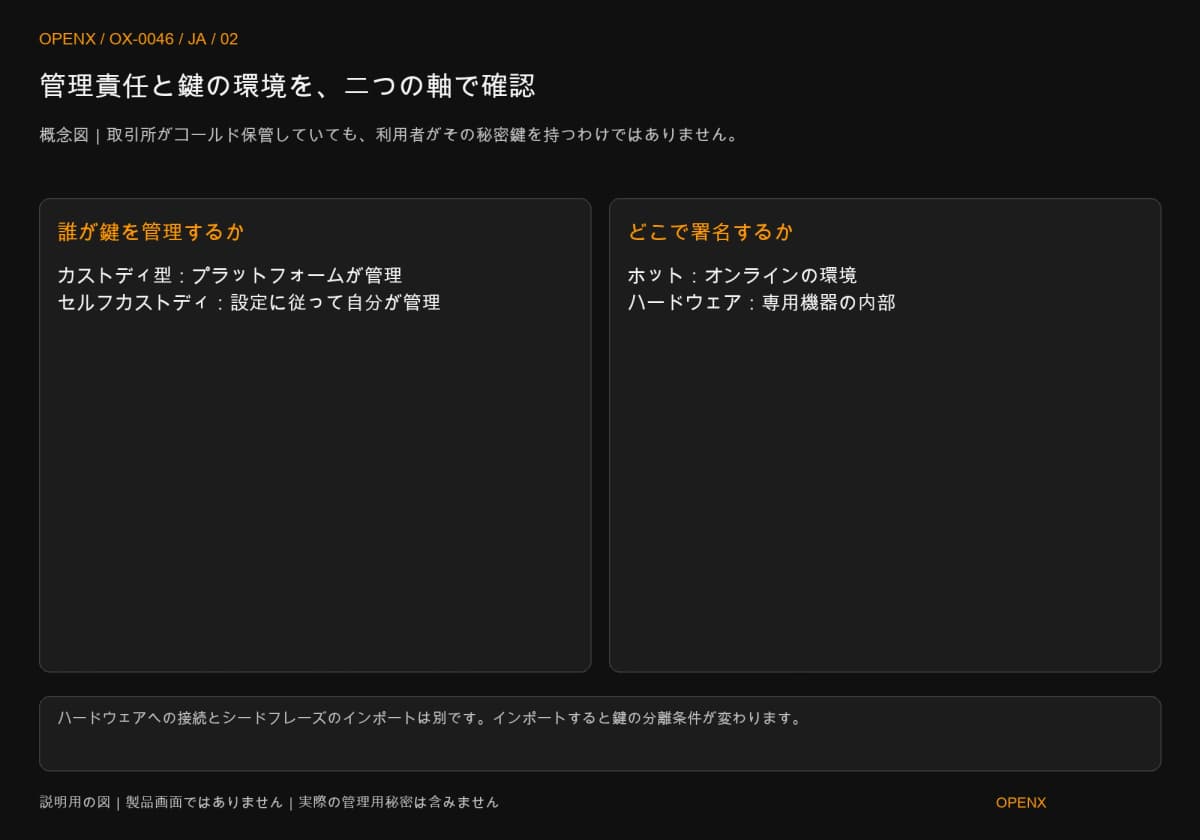
ホットウォレットとコールドウォレットは、主に鍵をどこで保存し、どのように署名するかを比較する分類です。カストディ型とセルフカストディは、誰が管理権限を持つかの分類です。この二軸を分けます。取引所が顧客資産をコールドストレージで保管していても、利用者が取引所の秘密鍵を持つことにはなりません。
スマートフォンの画面からハードウェアで署名することもある
スマートフォンやブラウザーで残高表示と取引作成を行い、専用機器へ渡して署名できます。通常の設計では、接続するだけで秘密鍵をスマートフォンへ取り込む必要はありません。MetaMask公式「How to use a hardware wallet with MetaMask」は、ソフトウェアウォレットで使っていたシードフレーズを再利用するのではなく、ハードウェア側で新しい復旧情報を作る方法を勧めています。本記事の参照確認日は2026年10月27日です。
ハードウェアは確認手順を増やす一方、バックアップや機器の管理も必要にします。署名する内容を読む責任は残ります。利用場面を比較したい方はホットウォレットとコールドウォレットの比較へ進めます。本記事では先に送受金に共通する流れを確認します。
入金より先にバックアップを確認する
シードフレーズで作成するセルフカストディウォレットでは、公式手順でバックアップを確認してから資産を入れます。シードフレーズは関連する鍵を再構築するための復旧情報です。別途インポートしたアカウント、ハードウェアのアカウント、別のログイン方式には個別の復旧要件があるため、一つを控えただけですべて復元できるとは限りません。
単語の順序を守り、写真をサポート担当者へ送ったり、知らないサイトに入力したりしないでください。端末が手元にあるか、解除できるか、どのアカウントを復元できるかによって対応は変わります。秘密鍵とシードフレーズの違いで、この分岐を詳しく説明します。
送受金の練習では一件の目的を固定する
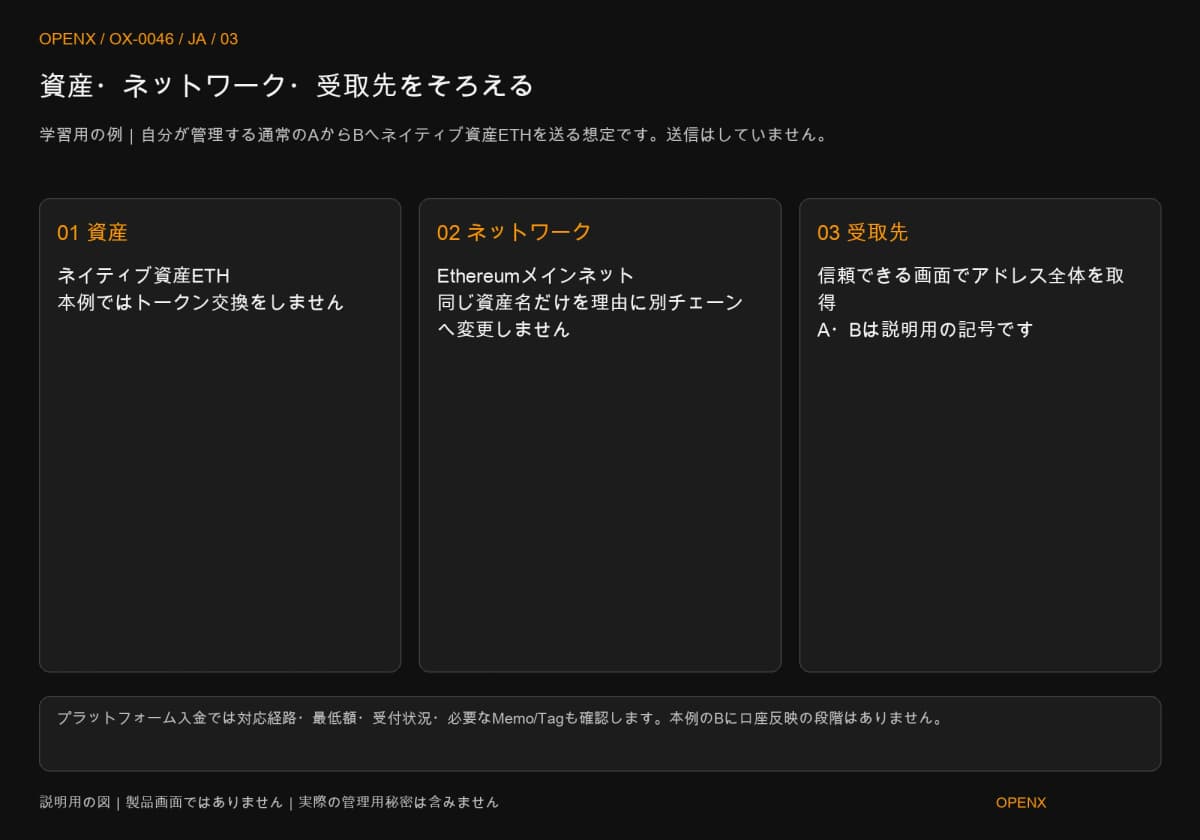
今回はEthereumメインネットで、自分の通常アカウントAから、自分で管理する通常アカウントBへネイティブETHを送る練習です。実際にはブロードキャストしません。資金と料金は仮定です。ネイティブETHはEthereum固有の資産であり、この例にはブリッジ、トークン交換、スマートコントラクト呼び出しを含めません。
手順1:資産・ネットワーク・受取アドレスをそろえる
Bの信頼できるウォレット画面でEthereumメインネットを選び、受取アドレスを取得します。その後、Aでネットワークと資産を確認します。ETHは資産名、Ethereumメインネットは今回使うネットワークです。別のネットワークでもETHという名前が資産や手数料に使われる場合があるため、銘柄名だけでは不十分です。同じ形式のアドレスでも、そのネットワークを受取側がサポートする証拠にはなりません。
AとBは位置を示す記号で、送金に使える実在アドレスではありません。実際には自分の受取画面から完全なアドレスを取得し、貼り付け後と最終確認画面で全体を照合します。ハードウェア利用時は信頼できる機器の表示も確認します。見知らぬ少額入金の履歴からアドレスをコピーせず、先頭と末尾の数文字だけで同じ相手だと判断しないでください。
取引所へ入金する場合は、そのサービスの入金画面で、対応ネットワーク、一時停止の有無、最低入金額、Memo/Tagの要否も調べます。Memo/Tagは入金先の利用者を識別する追加情報です。Kraken公式の2026年8月19日版入金説明でも、ネットワーク、追加情報、必要承認数は分けて示されています。アドレス文字列だけからこれらの条件は分かりません。今回の自分の通常ETHアカウントには、プラットフォームによる入金先ユーザーの照合はありません。
手順2:送金額と最大手数料を別々に用意する
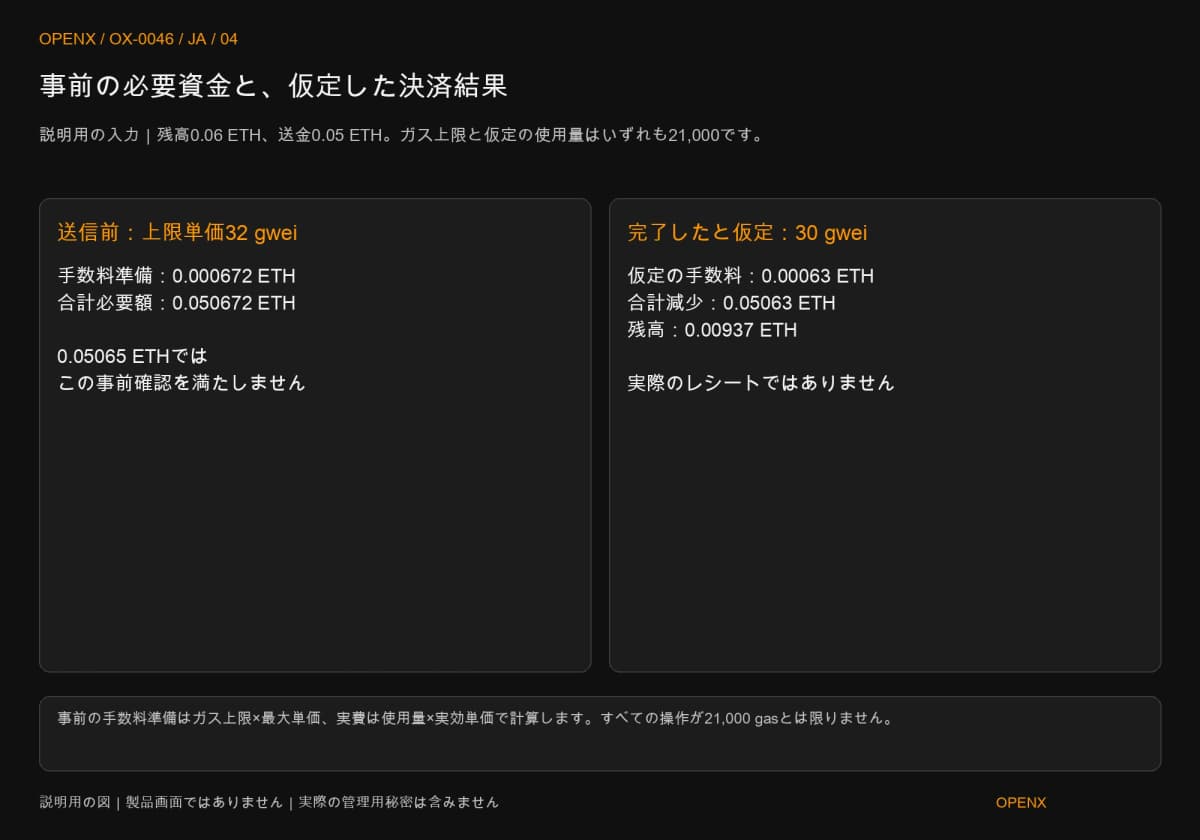
Aに0.06 ETHあり、0.05 ETHを送ると仮定します。通常の送金のガス上限を21,000、一単位当たりの最大料金を32 gweiとすると、事前に用意する手数料は21,000 × 32 ÷ 1,000,000,000=0.000672 ETHです。送金額と合わせて0.050672 ETHが必要です。ガスは取引の実行に使う計算量の単位、gweiはETHの小さな金額単位で、1 ETHは10億gweiです。
事前確認では料金上限を使い、実際の手数料は実際のガス使用量と実効料金から求めます。Ethereum.org「Gas and fees」も両者を区別しています。別途、完了した場合を仮定し、ガス使用量21,000、実効料金30 gweiとすると、手数料は0.00063 ETHです。Aの減少額は合計0.05063 ETH、残高は0.00937 ETHになります。これは計算例で、実在する取引レシートではありません。
Aの残高が0.05065 ETHしかない場合、後から仮定した実費は払えても、事前要件の0.050672 ETHには足りません。事後の低い手数料を使って送信前の確認を通過させてはいけません。21,000もすべての取引に共通する上限ではなく、トークン送金、コントラクト操作、アカウントのルールによって増える場合があります。実際にはその取引に対するウォレットの見積もりを使い、内容を理解できなければ止めます。
署名前から受取まで状態を一つずつ確かめる
「何を送る準備なのか」「ネットワークに取り込まれたか」「受取結果が想定どおりか」を分けます。以下の成功や失敗は条件分岐であり、実在の取引ハッシュがなければ、実際の着金結果としては記録できません。
手順3:送金への署名か、別の権限付与かを確認する
署名前にEthereumメインネット、Bのアドレス、0.05 ETH、手数料条件を最後に確認します。今回はネイティブETHの送金です。画面がトークン承認、知らないコントラクト、不明なデータへの要求に変わったら、元の目的から外れているため署名を拒否します。トークン承認は、指定した相手(コントラクトであることが多い)が特定のトークンを承認額の範囲で使える権限です。「確認」ボタンがあるだけで通常の支払いとは判断できません。
機器とパソコンでアドレスや金額が違えば、確定する前に止め、取得元と機器を調べます。練習を終えるために警告を無効化しないでください。「受取確認」のためにシードフレーズを求められた場合も中止します。着金確認に管理権限を復元する秘密情報は必要ありません。
手順4:取引ハッシュは確認の出発点にすぎない
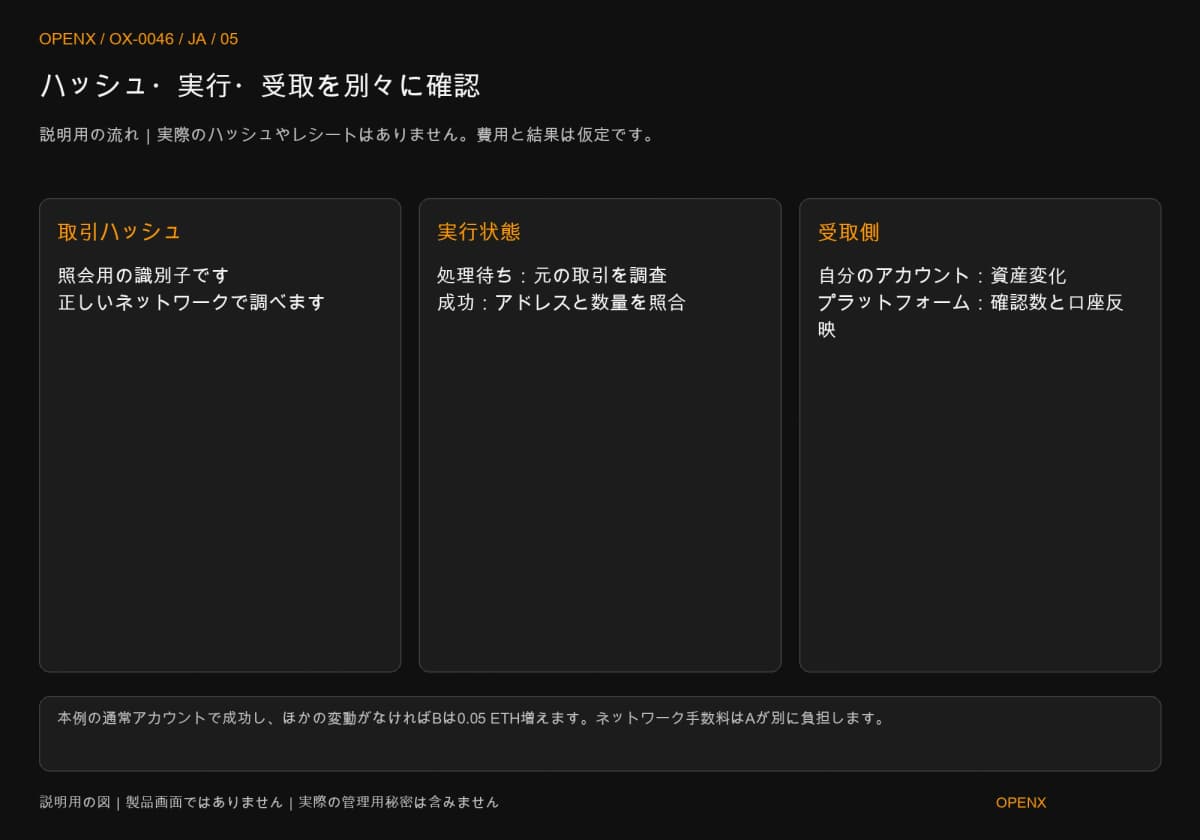
送信後の取引ハッシュは、その取引を調べる識別子です。対応するEthereumメインネットのブロックエクスプローラーで、状態、送信元と受取先、金額、ブロック、手数料を確認します。ブロックエクスプローラーは公開オンチェーン記録を読むツールで、通常の取引を調べるだけならウォレット接続や署名は不要です。
pendingなら処理待ちであり、Bが受け取ったとはまだ判断できません。同じ金額をすぐにもう一度送るのも避けます。実行失敗なら原因と手数料を確認します。ブロックに取り込まれてから失敗した取引でも、ガスを消費する場合があります。Ethereum.orgの「Transactions」と「Gas and fees」が区別する実行状態と料金の違いが、ハッシュの有無だけで判断できない理由です。
手順5:受取結果を確認してから続ける
レシートが成功を示し、Bと0.05 ETHが計画に一致すると仮定した上で、正しいネットワーク上でBの資産変化を調べます。この通常アカウント間の送金では、同時にほかの資金移動がなければ、Bは0.05 ETH増え、ネットワーク手数料はAが別途払います。画面が更新されない場合も、ネットワークと公開記録を先に確認し、すぐに再送しないでください。
Bが取引所のアドレスなら、オンチェーンの成功に加え、サービスが求める承認数と口座への反映処理が必要です。自分のウォレットでの受取条件をそのまま当てはめてはいけません。一度の少額入金が反映されても、次回は改めてその時点の入金情報を取得し、サービス状態、アドレス、ルールが変わっていないか確認します。
もう一度試す前に止めるべき場面を知る
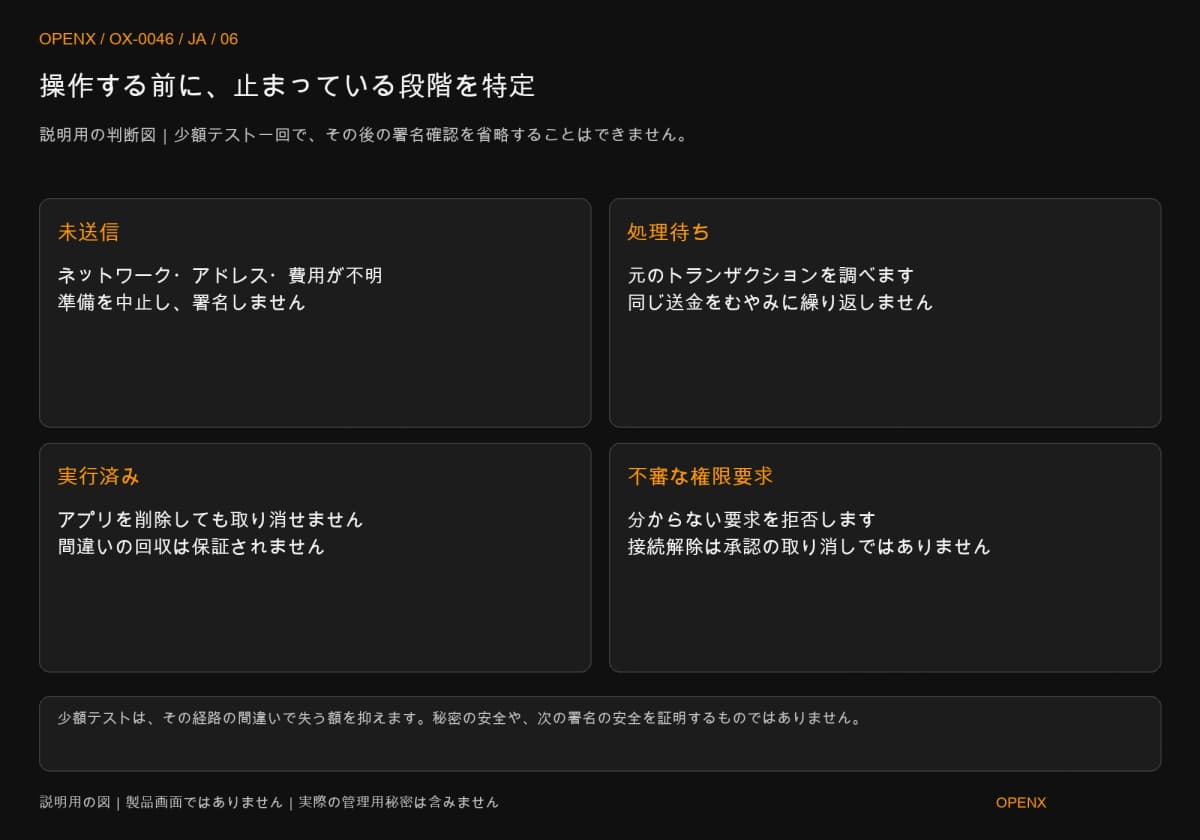
ネットワーク、アドレス、料金、署名内容を確認できなければ、送信しないことが適切な結論です。ブロードキャスト後は元の取引を先に調べ、焦って重複払いしないようにします。ボタンの位置を暗記するより、この区別の方が別のウォレットでも役立ちます。
未送信・処理待ち・実行済みでは対応が違う
署名前なら準備を中止できます。pendingなら元の取引とウォレットが提供する処理方法を確認します。実行済みの取引はアプリ削除や画面を閉じる操作では取り消せません。誤ったネットワークやアドレスへ送った場合、復旧できるかは受取先の管理権限、ネットワーク、サービス対応に左右されます。追加手数料で必ず回収できるとは約束できません。
サイトとの接続解除と、すでに付与したトークン承認の取り消しも別です。MetaMask公式「Disconnect wallet from a dapp」は、切断だけでは承認は取り消されないと説明しています。確認日は2026年10月27日です。不審な署名はまず拒否し、「切断済み」を古い権限が消えた証拠にしないでください。
少額テストが減らせる損失と、証明できない安全性
少額テストは、その時点の受取経路を確かめ、経路の誤りによる損失額を小さくするために使えます。シードフレーズが漏れていないこと、端末に問題がないこと、その後のすべての署名が安全なことまでは証明しません。成功後に新たな承認要求が出たら、それは別の判断です。前の取引への信頼をそのまま持ち込んではいけません。
次に読むテーマを疑問に合わせて選ぶ
まず、一件の送金が今どの段階にあるかを説明できるか確認します。ホット・コールドの比較とバックアップの管理範囲へのリンクは、上の該当節に置いています。残る四つは、次の疑問に合わせて読み進めてください。
- 暗号資産の送金方法:ネットワーク・アドレス・Memo・着金確認:ネットワーク、最低入金額、Memo/Tag、反映されない場合の確認。
- ガス代とは?上限・実際の手数料・失敗時の負担を計算:見積もり、上限、失敗時の費用、ネットワークごとの違い。
- トークン承認の仕組み:接続・Approve・署名・取り消し:接続、署名、承認額、取り消しの区別。
- ウォレットがハッキングされたら?承認・シードフレーズ流出・不審な送金の確認:管理権限が漏れたかに応じた対応の順序。
本記事はウォレットの知識と操作判断を学ぶためのもので、投資助言ではありません。金額と料金は現在の見積もりではなく、実際の送金は利用製品とネットワークに応じて確認が必要です。操作を誤ると回収できない損失が生じる場合があります。