ウォレットがハッキングされたら、まず不審な操作を止め、正しいネットワークの送金記録で、資産の移動と表示の問題を分けます。次に承認や秘密の流出を確認し、影響するアカウントと公開証拠を整理します。シードフレーズの流出、入金の自動転送、読めない署名がある場合は、追加送金や署名を止め、確認済みの公式窓口へ相談します。MetaMaskの案内でも、パスワード変更は流出した管理権限を変えないとされています。本記事は仮定の事件で、資料の確認日は2026年10月27日です。回収は保証しません。
トークンが突然減ると、元に戻せそうな操作をすぐに探したくなります。パスワードを変える、承認を取り消す、あるいは手数料のためにEthereumのネイティブ資産ETHを少し補充するといった操作です。チェーン上の実行はガスの使用量に応じて課金されるため、「ガスの補充」は通常、ネットワーク手数料用のネイティブ資産を入れることを指します。ただし、原因によっては役立つ操作でも、別の原因では損失を広げかねません。
まず、分かっていることを順番に並べます。残高が見えないだけなのか、本当に出金されているのか。特定のトークンの利用枠が使われただけなのか、シードフレーズも渡してしまったのか。本記事では一つの説明用の事件に新しい手掛かりを加え、事実が増えるたびに対処の範囲がどう変わるかを見ていきます。
まず、本当に資産が移動したかを確認します
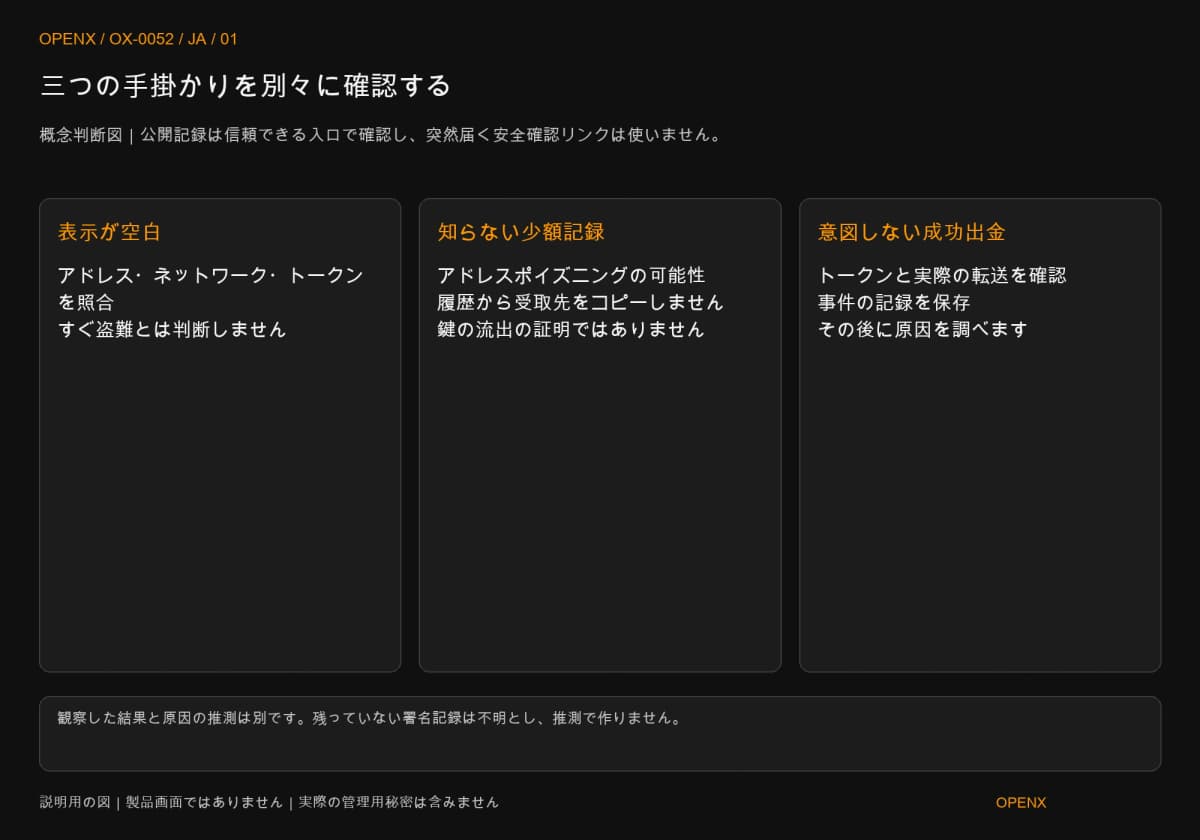
残高の表示が空白、知らないトークンの入金、実際の出金は、それぞれ違う手掛かりです。 自分で確認した入口から公開記録を調べ、知らない相手の指示で別のサイトへ接続しないようにします。ウォレットとチェーン上のアカウントの関係は、ウォレットと管理権限で確認できます。
表示の問題・知らない入金・実際の出金を分けます
端末を変えた後にトークンが見えないだけなら、アカウントのアドレス、ネットワーク、トークンコントラクトを先に照合します。それだけで盗難とは判断できません。一方、正しいネットワークですでに意図しない出金が成功していれば、アプリの再インストールやトークン表示の追加だけでは対処できません。
知らない入金も別に扱います。MetaMaskの公式資料「Address poisoning scams」は、似た外観のアドレスや取引履歴で誤った受取先をコピーさせる手口を説明しています。知らない少額の記録があるだけで、秘密鍵の流出が証明されるわけではありません。トークンに付いたURLを開いたり、直近の履歴から次の受取先をそのままコピーしたりせず、記録の方向、資産、自分が行った操作を確認します。公開記録を見るブロックエクスプローラーの通常の照会に、鍵を渡す必要はありません。
観察できた結果と、原因の推測を別の欄に書きます
「成功した出金が見つかった」は観察です。「シードフレーズが流出したに違いない」は、追加の手掛かりが必要な原因の判断です。以前の支出権限でトークンが移る場合もあれば、秘密鍵、端末、ログインアカウント、別のプロトコルの仕組みが関係する場合もあります。一つの画面だけで、すべての経路を除外できるとは限りません。
確認できる公開情報を先に書き、まだ不明な点を分けます。どのトークンが、どのチェーンで、いつ移ったかは分かっても、何に署名したか分からなければ「不明」と記録します。原因を急いで決めつけるより役立ち、公式サポートも一から推測せずに済みます。
対処は、何の管理権限が漏れたかで分けます
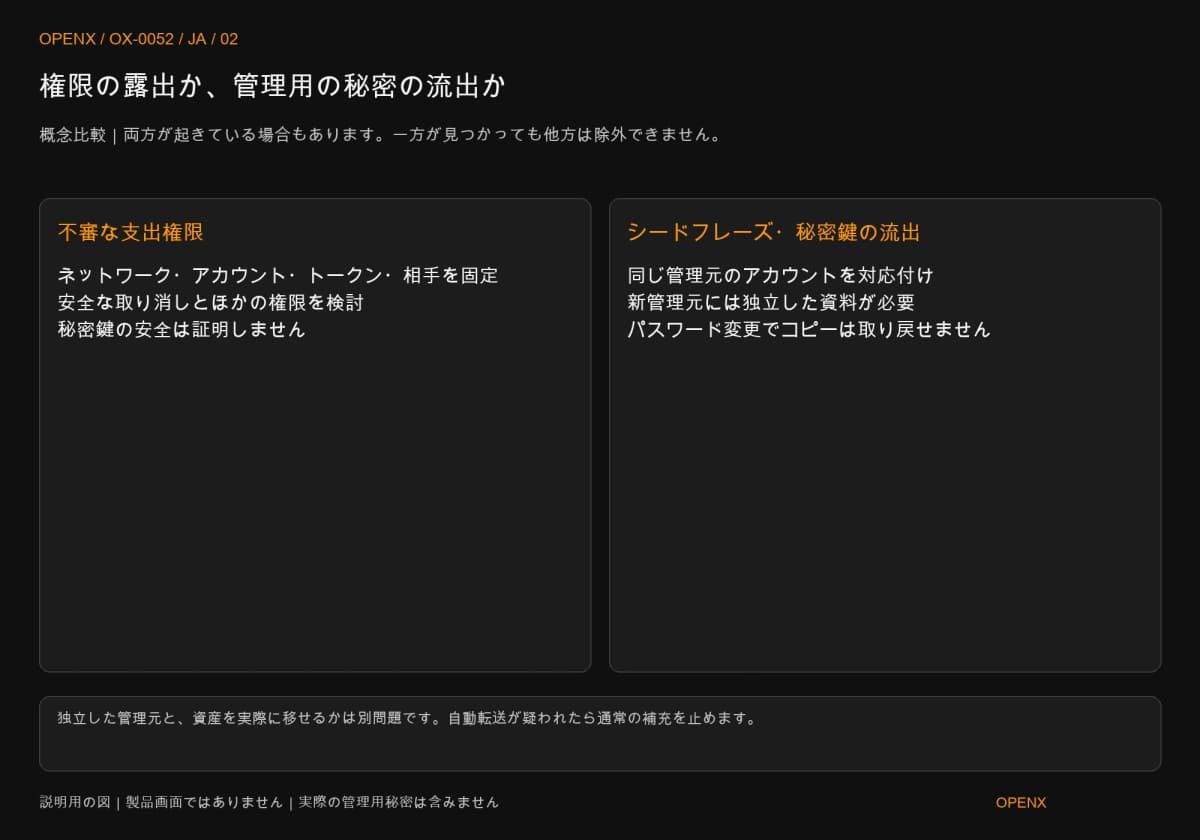
特定の権限が露出したのか、新しいトランザクションを作れる秘密が漏れたのかで、対処の範囲は変わります。 不審な承認は一回の支出経路を絞る手掛かりになりますが、鍵の安全を保証しません。シードフレーズの流出が分かっていれば、一つの利用枠の取り消しだけで止めることもできません。
不審な承認しか見つからなくても、ほかの流出を確認します
現時点で特定のトークン承認だけが手掛かりなら、信頼できる入口からネットワーク、アカウント、トークンコントラクト、承認先を照合し、安全に対象の権限を取り消せるか検討します。成功後も状態を再確認し、ほかのトークン、非代替性トークン(NFT)の操作権限、署名型の許可も調べます。サイトとの接続解除ですべて消えるわけではありません。
この分岐にも前提があります。操作環境が信頼でき、管理用の秘密の流出や自動転送の手掛かりがまだないことです。取り消しの手数料を用意するために、侵害が疑われるアカウントへそのまま入金してはいけません。要求の内容が分からなければ署名を止め、確認済みの公式サポートに公開記録の読み方を相談します。
シードフレーズや秘密鍵を渡した場合は、影響範囲を広げます
知らないページにシードフレーズを入力したり、秘密鍵のコピーを取得された可能性があったりすれば、相手は別の環境で関連する管理権限を再構築できるかもしれません。端末のパスワードを変えても、そのコピーは取り戻せません。同じシードフレーズの下にアカウントを増やしても、侵害された管理元は変わりません。
MetaMaskの「I've been hacked/scammed」とKraken Walletの「My Kraken Wallet has been compromised」は、新しい安全な管理元を重要な対処の方向として挙げています。ただし、すべての資産をすぐ移せるという保証ではありません。旧アカウントに自動転送プログラムがあるか、資産が移転可能か、操作環境や手数料はどうかによって、実行できる方法が変わります。
一つの事件演習:新しい手掛かりで対処範囲が変わります
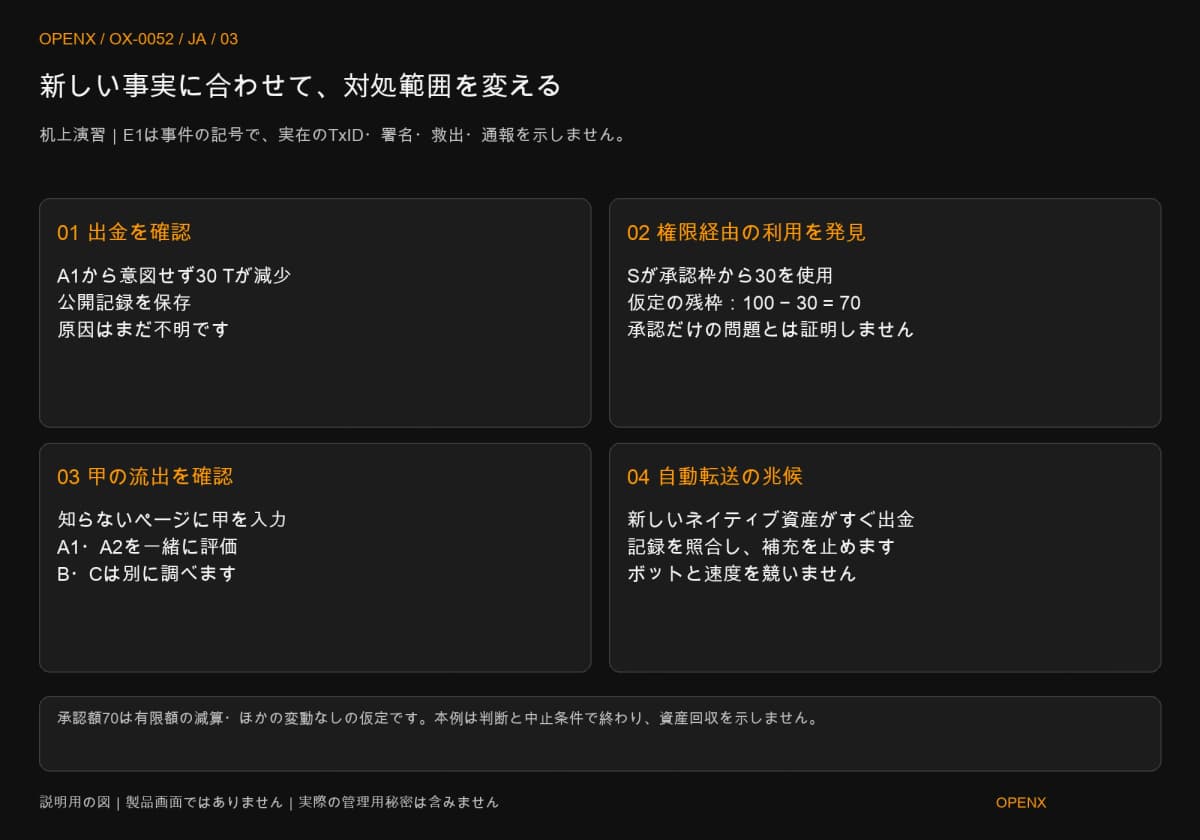
以下は机上の事件分析であり、実際の通報・チェーン上の操作・資産救出の記録ではありません。 シリーズの設定を使い、A1・A2はシードフレーズ甲から作られ、本例では追加パスフレーズを使いません。Bは別の独立した秘密鍵、Cはハードウェアの独立したバックアップ乙に基づきます。記号だけを使い、実際に使えるアドレス・鍵・取引ハッシュは示しません。
手順1:新しい操作を止め、元の公開記録を残します
A1のトークンTが30単位減ったところから始めます。不審なサイトとの操作を止め、その指示で追加の署名、検証、支払いをしません。元の端末も感染が疑われるなら、復元資料を入力せず、信頼できるクリーンな環境から公開情報を確認し、元の記録を保全します。
この段階で、ウォレットをすぐ削除するよう求めているわけではありません。公開アカウント情報、取引の識別情報、事件の手掛かりを残します。独立したバックアップを未確認なら、「安全にリセットする」ために、唯一使える端末内の資料を先に消さないでください。疑わしい端末で機密操作を止めることと、端末の初期化・記録保全、資産の管理権限は別々に扱います。
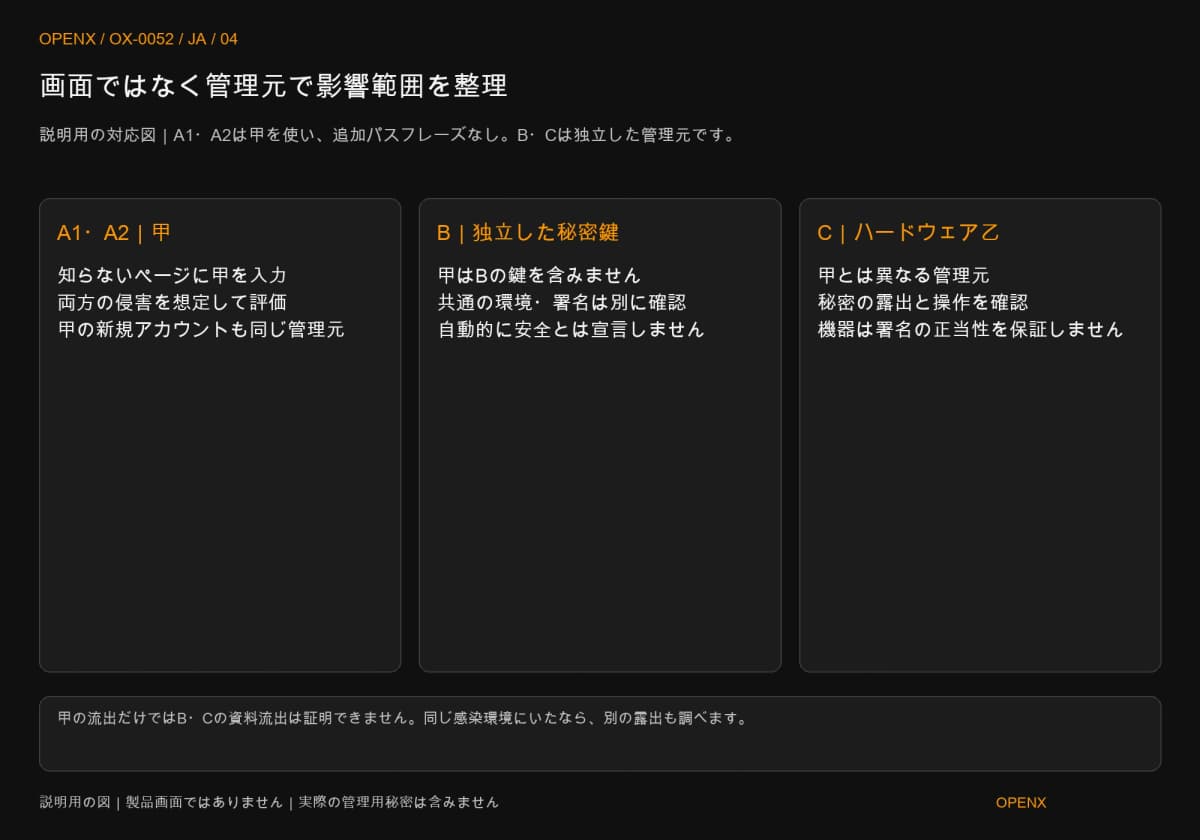
正しいネットワーク、A1、Tのコントラクトを照合し、30の出金が成功した記録を確認します。これを事件E1と呼びます。E1は説明用の記号で、実在の取引識別子TxIDではありません。現時点の結論は「A1のTに意図しない出金がある」だけです。ほかのアカウントへの影響はまだ分からず、確認できない署名内容を補いません。
手順2:承認経由の利用が見つかっても、秘密鍵の安全は証明しません
E1の公開呼び出しとトークン転送情報を見ると、SがtransferFromを使い、A1からRへ30単位のTを移した設定とします。Sの以前の承認額は100です。有限の承認額が減り、ほかに変動がない本例では、残高は30減り、承認額は100 − 30=70になります。
これで、既存の権限と整合する支出経路を一つ説明できます。しかし、「問題は承認だけだった」とは言えません。実際の調査では、エクスプローラーの動作名だけでなく、コントラクト呼び出し、トークンコントラクト、転送記録を合わせて確認します。Sが見つかったことを理由に、シードフレーズを渡さなかったかの確認を止めることもできません。
後に、この一組の権限だけに問題があり、環境と費用の条件も満たすと確認できたなら、対象の利用枠の取り消しを検討し、成功結果を確認できます。それでも、すでに移った30は戻りません。Approveと署名の違いでは、現在の承認額と未提出の署名を分けて説明しています。
手順3:シードフレーズ入力の事実から、影響するアカウントを見直します
次に、「見知らぬ復元確認ページへシードフレーズ甲を入力した」と思い出した事実を加えます。この手掛かりで対処の範囲が変わります。A1・A2は甲を共有し、本例は追加パスフレーズなしなので、A1のSへの承認だけを取り消し、A2を保管用として使い続けることはできません。
BとCは管理元が別です。「甲の流出」が直ちに、それらの独立した資料も取得されたことを意味するわけではありません。ただし、B・Cが安全だと宣言する根拠にもなりません。同じ感染環境で秘密を入力したり、不審な要求へ署名したりしていれば別に調べます。管理元ごとに分けるのは、共通の秘密を持つアカウントを見落とさず、未証明の流出を事実にしないためです。
ここでウォレットのパスワードと復元の違いが重要になります。アプリのパスワード変更は端末上のアクセス条件を変えますが、甲から導出される管理材料は変えません。甲を別のスマートフォンへインポートしても、同じ管理元の復元であって、新しい独立した管理権限ではありません。
手順4:自動転送の兆候があれば、旧アカウントへの補充を止めます
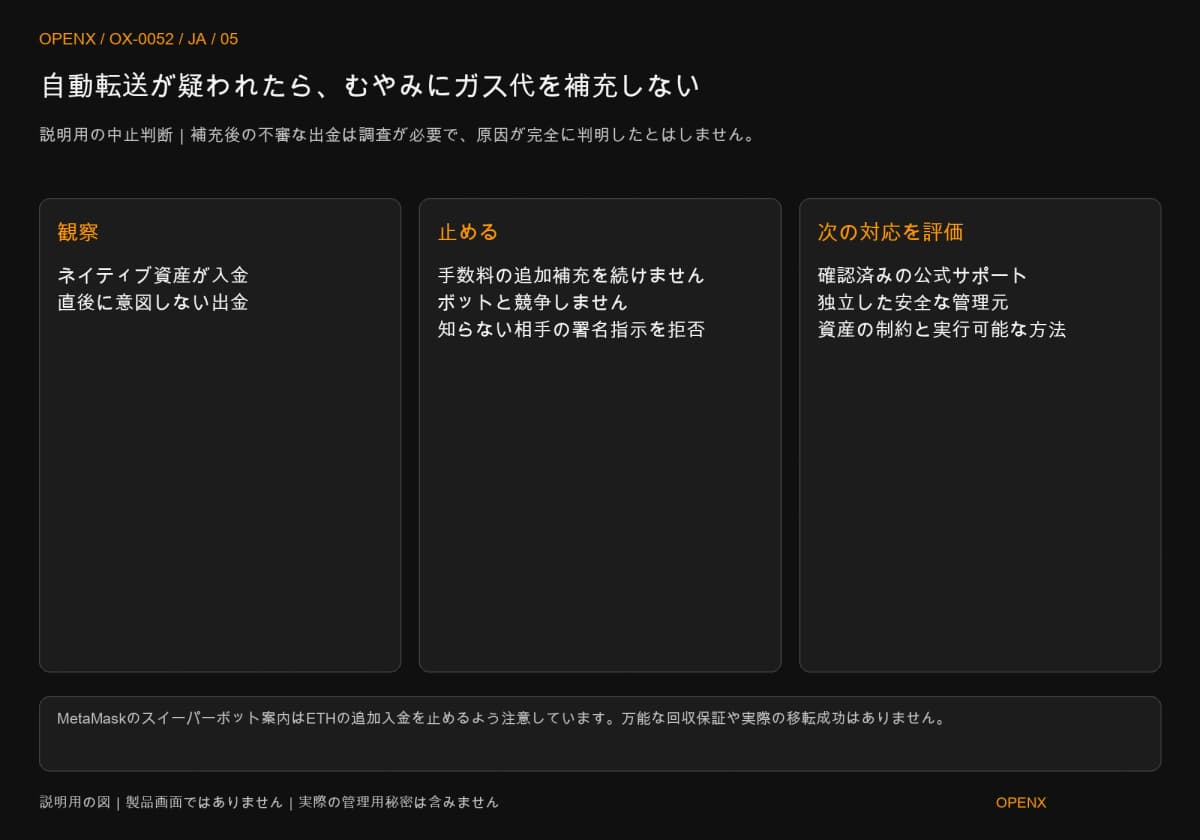
最後に、A1へ手数料用のネイティブ資産を入れた直後、意図しない出金が起きたという手掛かりを加えます。入金を監視し、自動で素早く資産を移すスイーパーボットを慎重に検討すべき状況です。ただし、時間が近いだけで、プログラムの動作をすべて解明したとはせず、公開取引を確認します。
MetaMaskの公式資料「What to do if you have a sweeper bot on your wallet」は、スイーパーボットが疑われるアカウントへETHを追加しないよう明確に注意しています。そのため本例では、通常のガス代補充を止め、手動で速さを競う方法も示しません。追加した手数料用の資産が先に移され、手数料の必要なトークンは残るおそれがあります。
事件演習の結論は、甲の露出に基づきA1・A2を評価し、B・Cは別に調べ、自動転送の疑いによって通常の補充を止めることです。資産救出は行っておらず、「新ウォレットへの移転成功」という結果もありません。資料と実行能力の限界で正しく止まることが、「全部移せばよい」の一言で制約を隠すより役立ちます。
残りの資産を守るには、信頼できる新しい管理元を用意します
新しい管理権限には独立した信頼できる元が必要で、旧ウォレットの改名・端末交換・アカウント追加では代用できません。 これは仕組み上の区別です。実際に移せるか、どの順番にするかは、資産と攻撃の状況に応じた判断が必要です。
安全な環境と独立した資料を使い、侵害された元を再利用しません
信頼できる安全な環境で、利用製品の公式手順に従って独立した管理元を作り、バックアップと受取情報を確認します。旧シードフレーズ甲を新ウォレットの材料にせず、新しい秘密を調査の協力者へ渡すこともしません。ソーシャルログインやクラウドのアカウントも侵害が疑われるなら、一緒に対処します。画面だけ変え、影響を受けた同じログインを使い続けてはいけません。
新しいバックアップも、対象範囲と復元可能性を確認します。緊急だからといって、未確認のものを完了扱いにはできません。環境の安全を判断できなければ、新たな秘密の露出を避けます。影響を受けたアカウントと受取用に準備するアカウントは、公開アドレスの対応を明確にします。
資産の制約と取引順序を調べ、一括移転をそのまま真似しません
ネイティブ資産、トークン、NFT、ロック中の資産、借入ポジションでは、移転条件が異なります。手数料、解除時期、清算リスク、複数の操作が関係する場合もあります。通常の移転で必要な順番がスイーパーボットの状況と相いれないこともあり、すべての事件に固定の移転順序を適用できません。
専門的な協力が必要なら、確認済みの公式サポートから適用可能な方向を聞き、サービス範囲と限界を理解します。相手の名称だけで保証とは考えないでください。セルフカストディの実行済み取引に、共通のサポート取り消しボタンはありません。発行体やプラットフォームに別の仕組みがあっても、自分の資産を必ず凍結・回収できるとは言えません。
相談には公開情報を使い、秘密をもう一度渡さないようにします
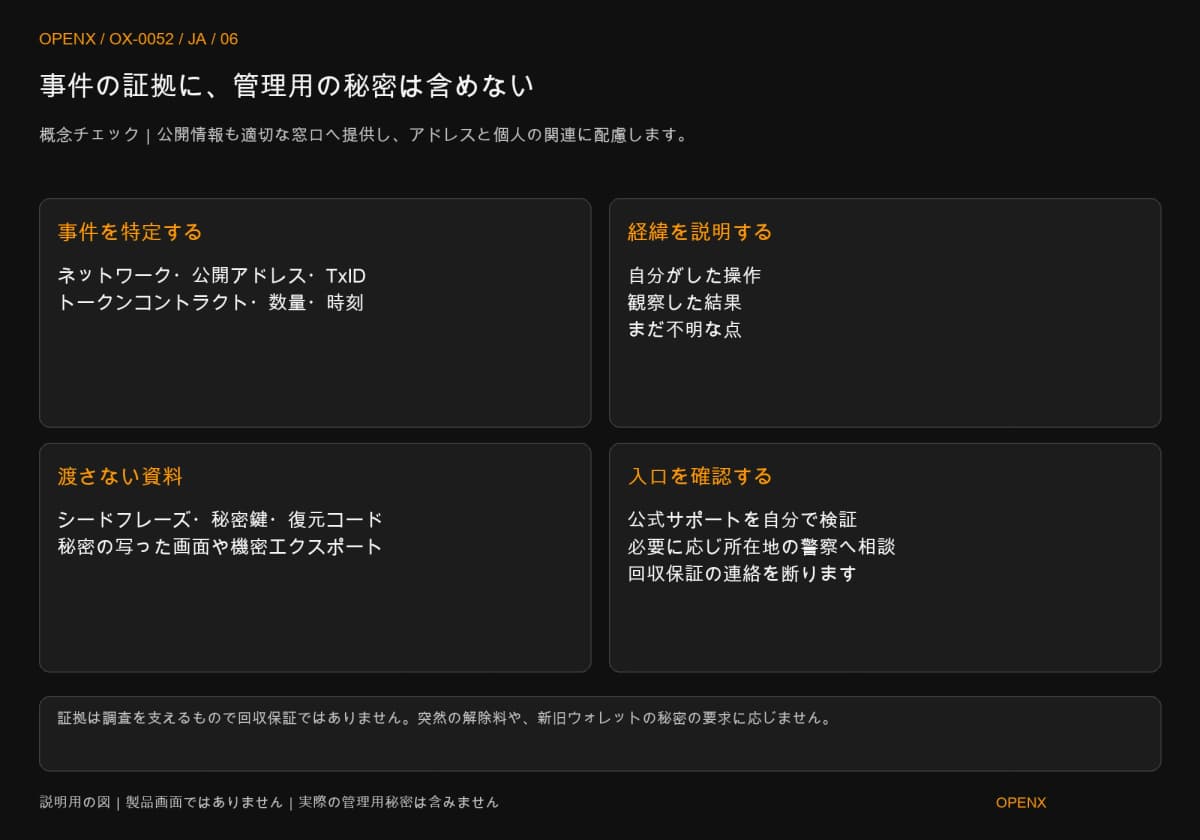
必要なのは事件を特定できる公開記録であり、シードフレーズや秘密鍵ではありません。 回収の可否は実際の条件によります。記録は分析と調査を助けるもので、結果の保証ではありません。
公式窓口や捜査機関には、公開の事件情報を渡します
ネットワーク、影響する公開アドレス、取引ハッシュ、トークンコントラクト、量、時刻、前後の操作を整理します。「見えた結果」「自分がしたこと」「まだ不明なこと」を分けます。署名記録が残っていなければ、そのまま記し、推測で補いません。公開アドレスは管理用の秘密ではありませんが、個人との関連を不要に公開しないよう、適切な窓口へ提供します。
自分で確認した公式サイトからサポートへ連絡し、詐欺に関わる場合は所在地の警察など適切な捜査窓口へ記録を提出します。プラットフォームへの入金やネットワークの選択ミスが関係するなら、受取先のプラットフォームと操作の種類も伝えます。チェーン上の完了を、そのままプラットフォームの残高反映としてはいけません。暗号資産の送金トラブルの確認で、この違いを補えます。
回収保証や先払いの解除料を求めるメッセージを断ります
突然連絡し、「凍結解除料」の先払いや復元資料の入力を求める救出者は、成功画面を見せても信頼の証明になりません。回収保証の言葉や、知らないアドレスへの検証用送金を断ります。公開取引の調査に、新旧のウォレットの秘密を相手へ渡す必要はありません。
画面を共有する前に、シードフレーズ、秘密鍵、復元コード、機密性のあるエクスポート資料が含まれていないか確認します。説明のために、資産の管理に使える新しいコピーを作らないでください。すでに秘密を渡したなら、会話を削除するだけではなく、その事実を露出範囲に含めます。
事件後は、実際に生じた不足を埋めます
対策は事件の原因に合わせ、再ログインできたことを安全な終結としないようにします。 本例で補う点は、サイトへ復元資料を入力しないこと、管理元ごとにアカウントを分けること、支出権限を読むこと、自動転送が疑われるときは補充を止めることです。単にアドレスを写し間違えた事件なら、重点は変わります。
秘密を含まない時系列を残し、処理済みの権限、確認済みのアカウント、未確認の点を書きます。新ウォレット、バックアップ、端末が使えるかもそれぞれ確認します。実際に行い、確認できた部分だけを完了と記すことで、未対処の管理元を再び保管に使うことを防ぎます。
本記事は安全教育と仮定の事件分析です。実際の送金・取り消し・救出・通報は行っておらず、個別の資産処分や法律上の助言ではありません。侵害が疑われる場合は、実際の記録に基づき、信頼できる公式窓口や専門家へ相談してください。どの手順も損失の回収を保証しません。