冷錢包與熱錢包主要比較金鑰保存及簽署的環境:熱錢包方便日常操作,硬體錢包可讓金鑰留在專用裝置內簽署。選擇時也要比較備份能力與簽名風險;長期保管和頻繁互動可以分開,但共用助記詞不算獨立隔離。若無法確認恢復方式,或看不懂待簽內容,先不搬入更多資產。
買了硬體錢包,把原來的助記詞輸進去,是不是就完成升級?這個動作看起來順手,卻可能保留了原本的問題:那組恢復資料曾在哪裡出現過,並不會因為換了一台裝置而消失。
我更在意的選擇標準,是你想降低哪種風險,以及出了問題能不能恢復。本篇先把保管責任與金鑰環境拆開,再用一個同時有長期保管與日常互動需求的情境,走過設置、轉入、使用及裝置遺失的判斷。用不到的功能,可以先不開。
選冷熱之前,先把保管責任分開
冷熱是金鑰環境的比較,託管與自託管是控制權的比較;不能把交易所、手機與硬體直接排成三個安全等級。你首先要確認的是:發出一筆交易,究竟由誰控制必要的簽名能力。
如果還不清楚地址、帳戶和轉帳結果如何對應,可先看錢包收轉幣檢查。理解收轉幣流程之後,才有辦法判斷增加硬體究竟改變了哪個環節。
交易所用冷儲存,不代表你掌握私鑰
交易所可以把部分資產放在冷儲存,但客戶仍按平台規則申請提領,不能自行帶走平台管理的私鑰。平台風險與登入安全因而仍存在。Ethereum.org《Ethereum wallets》將中心化交易所的保管風險與自行掌握金鑰的錢包分開說明,這個差別不會因平台宣稱使用冷儲存就消失。
自託管也不是只要下載一個 App 就完成。你需要知道建立時採用助記詞、社群帳戶搭配加密備份,還是其他恢復模式;不同模式的依賴條件不能互換。本篇後續只示範獨立助記詞的兩個自託管帳戶,不延伸成所有產品的恢復教學。
硬體連上電腦,不等於把私鑰交給電腦
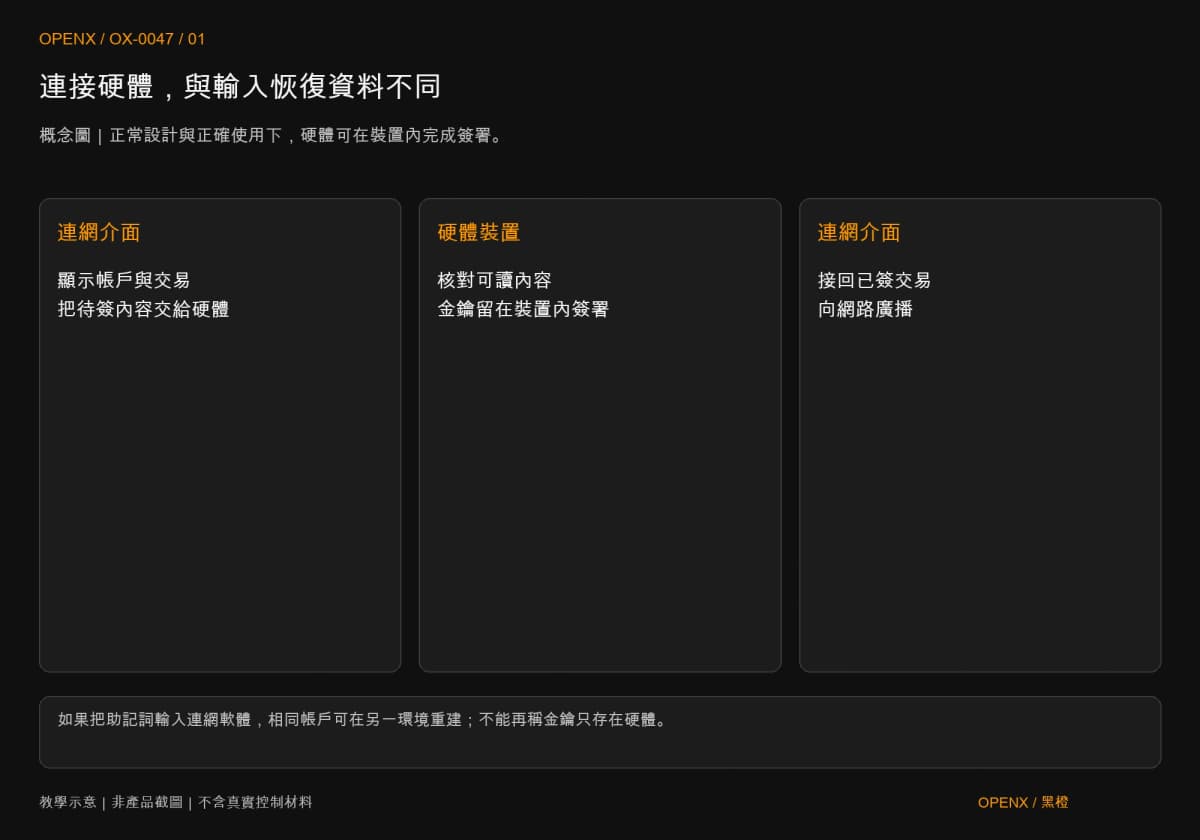
在正常設計與正確使用下,硬體錢包可讓金鑰留在裝置中,將簽署後的交易交給連網介面廣播。手機或電腦依然參與操作,USB、藍牙或其他資料傳遞方式,並不單獨決定私鑰是否被匯出。MetaMask 官方《How to use a hardware wallet with MetaMask》即採介面與硬體簽署分工,本文於 2026 年 10 月 27 日核對。
因此,看到硬體帳戶出現在瀏覽器錢包中,不必立刻判定變成熱錢包;要問的是,你只是連接裝置,還是把恢復資料輸入了軟體。後一種做法會讓相同金鑰在連網環境中也能被重建,已經改變原本的隔離條件。
冷錢包降低取鑰風險,不能替你判讀交易
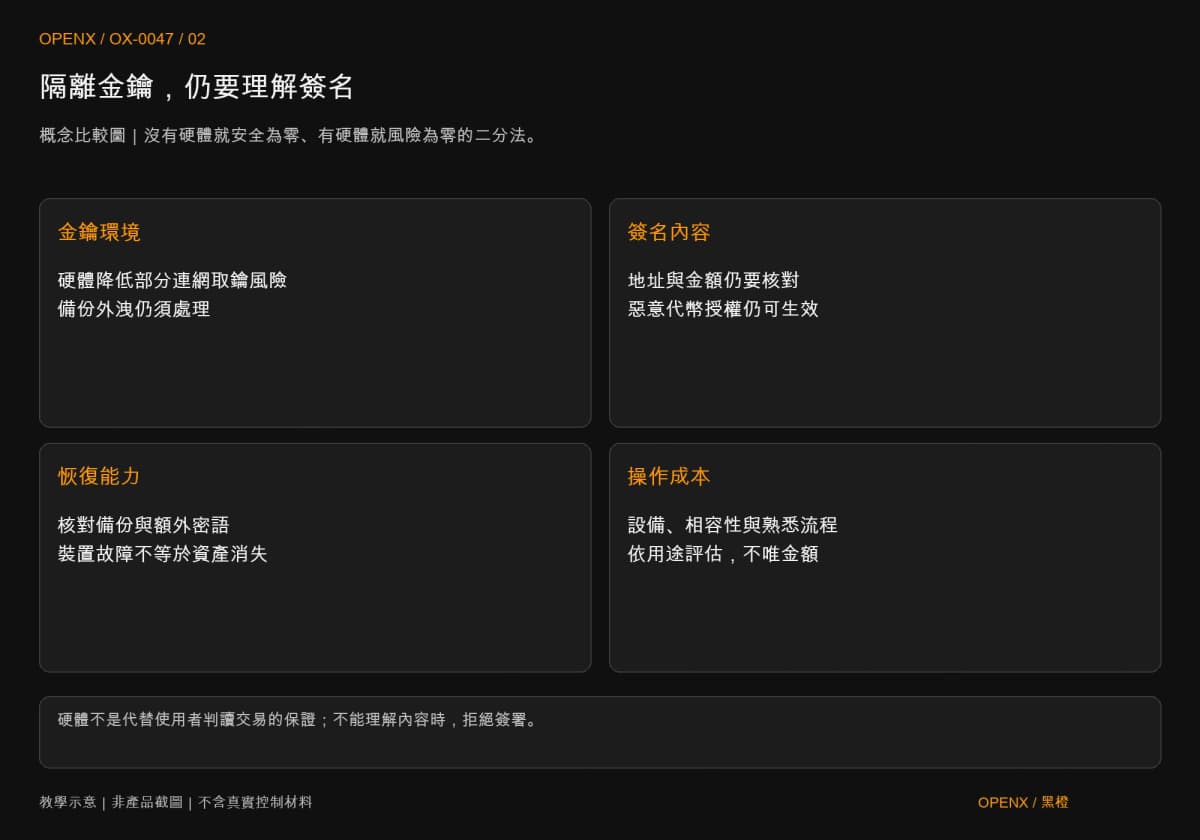
硬體的主要作用,是降低部分金鑰直接暴露在連網環境中的風險;它不能保證你簽下的內容符合原意。選擇時要同時比較「別人如何拿到簽名能力」與「自己會不會批准錯誤操作」。
能隔離的資料,與仍須確認的操作
裝置上的確認畫面,是用來核對地址、金額與可讀交易資訊的環節。若你在硬體上批准了錯誤收款地址,或給惡意合約過大的代幣權限,簽名仍可能是有效的。Trezor 官方《Funds sent without your authorization》將金鑰或備份外洩、惡意操作等原因列入排查,不能把持有裝置當作資產不會流失的保證。
對看不懂的簽名,最有用的選項是拒絕,而非找一個能把警示關掉的方法。代幣授權是讓指定對象(常見為合約)動用某種代幣的權限;即使當下沒有轉出,後續也可能發生資產移動。硬體上的一次確認,不能代替你理解被授權的對象與範圍。
選擇成本還包括恢復能力
硬體有購置、保管與熟悉操作的成本;軟體錢包通常較容易隨手使用,卻也需要保護連網裝置與備份。兩者都可能遇到手機損壞、裝置不見、恢復材料抄錯或使用者受騙。沒有一個購買動作,可以把這些責任一次移走。
如果你還沒辦法在不透露秘密的前提下說明恢復流程,先補齊備份,比趕著把全部資產搬走更合理。反過來,已能妥善保管及檢查備份、而且有清楚長期保管需求的人,才更容易從額外的簽名隔離獲得實際幫助。
同一個使用需求,怎麼分成兩個帳戶
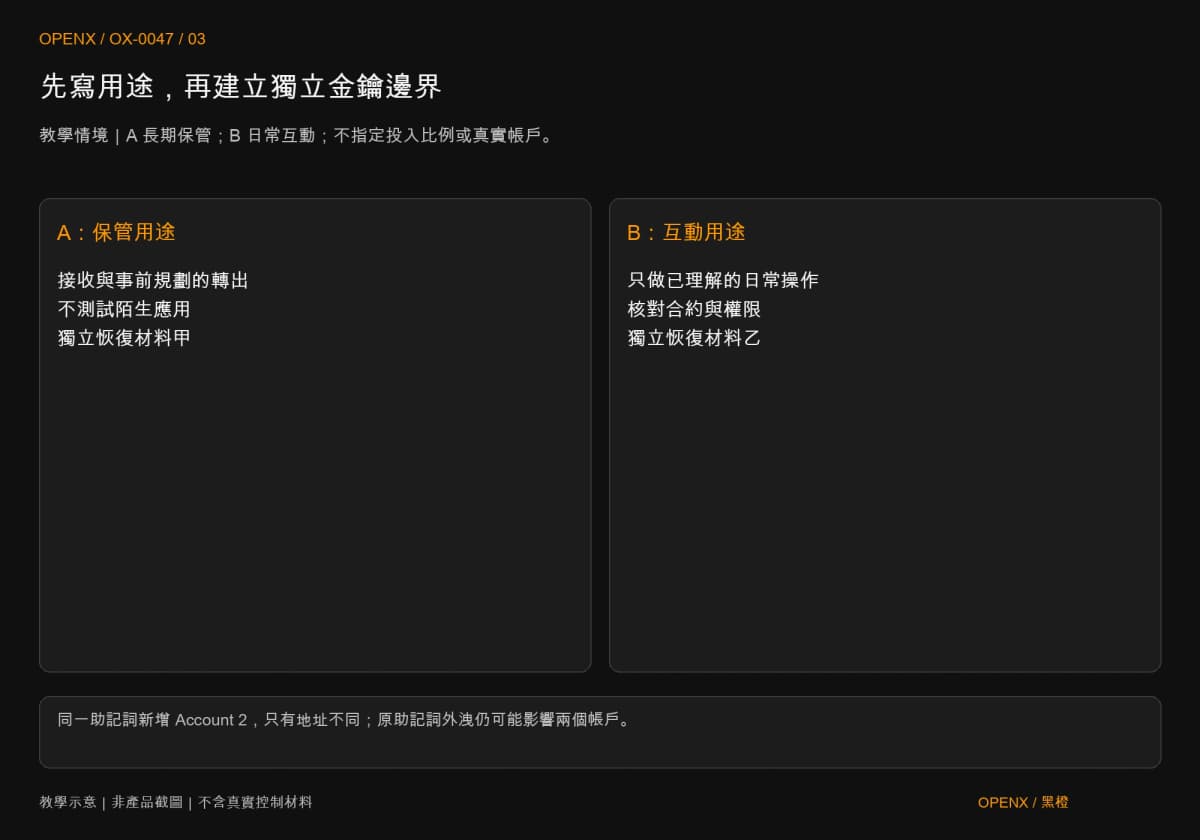
假設一位使用者要長期保管部分資產,也要偶爾使用鏈上應用。這裡把保管用途標為 A,日常互動用途標為 B,演練如何建立邊界;沒有指定投入金額、操作任何真實帳戶,也不把兩個帳戶當成完全沒有共同風險。
第一步:先列任務,再定兩個帳戶的邊界
A 的任務是接收與保管,偶爾按事前計畫轉出,不拿來測試陌生應用;B 才承擔已理解的日常互動。先寫下每個帳戶允許做什麼,才能在突然出現授權要求時判斷是否偏離原用途。這是本文自訂的教學分工,不是每個人都該採用的固定配置比例。
兩邊要有不同來源的金鑰,而不只是把同一錢包改名成「長期」與「日常」。新增 Account 2 可以產生另一個地址,但若仍由同一組助記詞派生,該組助記詞外洩便可能同時影響兩個帳戶。公開地址不同,並不代表恢復材料已分開;判斷方法見錢包備份覆蓋範圍。
第二步:獨立建立備份,不共用同一組秘密
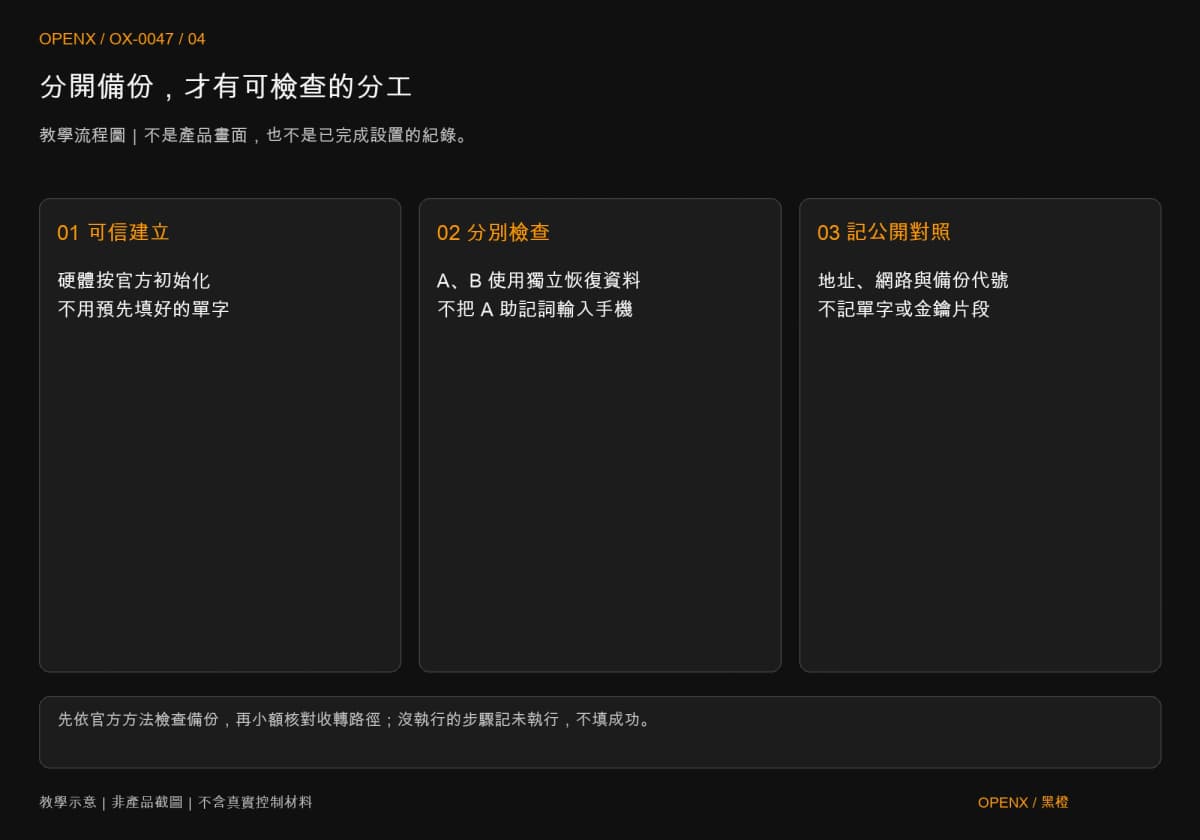
若決定用硬體管理 A,先從可信官方管道取得裝置,依其初始化流程建立新的恢復資料,並依官方方法檢查備份。不要使用包裝裡已替你填好的單字。B 則採另一組獨立來源的恢復資料,按所選軟體的備份方式保存;不是把 A 的助記詞再匯入手機方便操作。
MetaMask 上述硬體配置文件也建議在硬體上新建恢復資料,再把原有資產轉入新地址。這樣做的理由是避免沿用曾在軟體環境出現的秘密,並不是多買一個相同品牌的裝置就會自動產生隔離。
先保留一份不含秘密的帳戶對照:A 的公開地址、網路與備份代號;B 的公開地址、網路與另一個備份代號。備份代號只是你自訂的索引,不能用單字首字母、私鑰片段或照片代替。這份對照可幫助恢復時找對材料,本身仍有隱私風險,應妥善保管。
第三步:先驗證接收,再小額轉入
先從 A 的可信介面取得正確網路的接收地址,硬體支援時也在裝置上核對。確認備份檢查已完成,才考慮從原持有位置小額轉入;實際金額要同時符合發送與接收端門檻,不能照別人的固定數字操作。網路不支援、地址不一致或無法說清額外入金資料時,就取消這次準備。
等原交易狀態與接收結果都對上,再決定下一步。若來源是交易所,還要核對提領費與平台流程;若來源是自託管帳戶,則檢查該鏈的網路費準備。一次測試成功,證明的是那次路徑可用,不能證明備份從未外洩或裝置絕對安全。
不要為了驗證可以轉出,就把全部資金集中進 A 再開始測試。先在小額、已核清費用的條件下理解接收和轉出流程,記下實際交易識別碼與結果;如果尚未操作,紀錄就寫「未執行」,不把教學步驟當作驗證成功。
第四步:日常互動留在操作帳戶
當你想連接某個應用,先核對目前選的是 B,以及請求的網路、資產和操作內容。若應用突然要求用 A 簽名,便不符合原先分工,應先拒絕。B 也只保留你願意承擔該用途風險的資產,不能因為叫「日常帳戶」就放心接受無限額授權。
以遵循 ERC-20 的代幣為例;ERC-20 是 Ethereum 的一種代幣介面標準,其《Token Standard》的 allowance 按持有人及被授權對象記錄額度。假設某次只從 B 給出這類代幣授權,該權限針對的是 B 的特定代幣與合約,不會僅因 A、B 同時顯示在同一介面,就自動變成 A 的授權。不過,若你後來又以 A 簽了相同請求,或兩邊的備份同時被竊,原來的分工便不能保護 A。邊界成立的前提,要隨每次操作保留。
設備壞了、助記詞曝光,處理結果不同
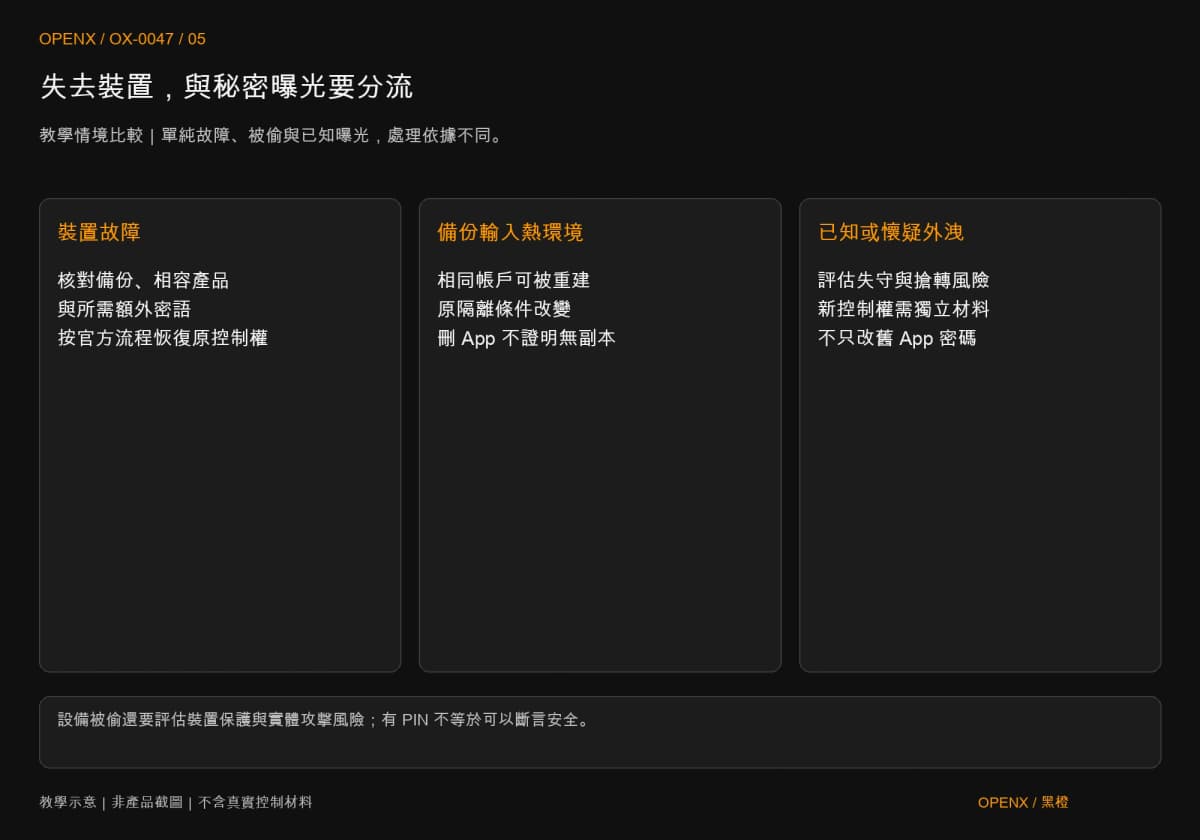
裝置遺失首先是存取與恢復問題,秘密外洩則是控制權問題;兩者不能都用「買新裝置」解決。先分辨問題影響哪一層,才決定繼續恢復、暫停使用,還是處理可能已失守的帳戶。
只有裝置遺失,先找回原來的控制權
假設 A 的硬體損壞,而所需備份仍完整且沒有已知曝光,應依相容產品的官方恢復流程處理,並核對恢復後的公開地址。額外密語是部分產品在原備份之外、用來產生另一個錢包的設定,與本機解鎖密碼不同。Trezor 官方《What is a passphrase?》說明,恢復該錢包需要原備份及正確密語;裝置型號、備份標準及支援帳戶都需要核對,不能只看單字數相同。
設備被偷和設備故障也不完全相同。被偷還要評估裝置保護設定與實體攻擊風險,不能只因有 PIN 碼便斷言沒有問題。若已有可疑資產變動或備份曝光跡象,應改按可能失守的情境處理,而非單純恢復後繼續存入。
備份曾進過熱錢包,就重新評估隔離
若為了方便恢復,把 A 的助記詞輸入連網軟體,即使硬體仍在抽屜裡,相同帳戶也能從另一個環境簽名。這時不能再聲稱那套金鑰始終只存在硬體;刪除手機 App 也無法證明舊資料沒有留下副本。
需要重新建立隔離時,做法是按可信流程產生新的獨立恢復資料與帳戶,再規劃轉移,不是只更換舊帳戶的顯示名稱或 App 密碼。若已懷疑秘密外洩,還應評估攻擊者能否搶先轉出、既有授權與資產種類;本篇不承諾一套通用搬移順序能保住所有資產。
照你的操作能力做選擇,而不是只看金額
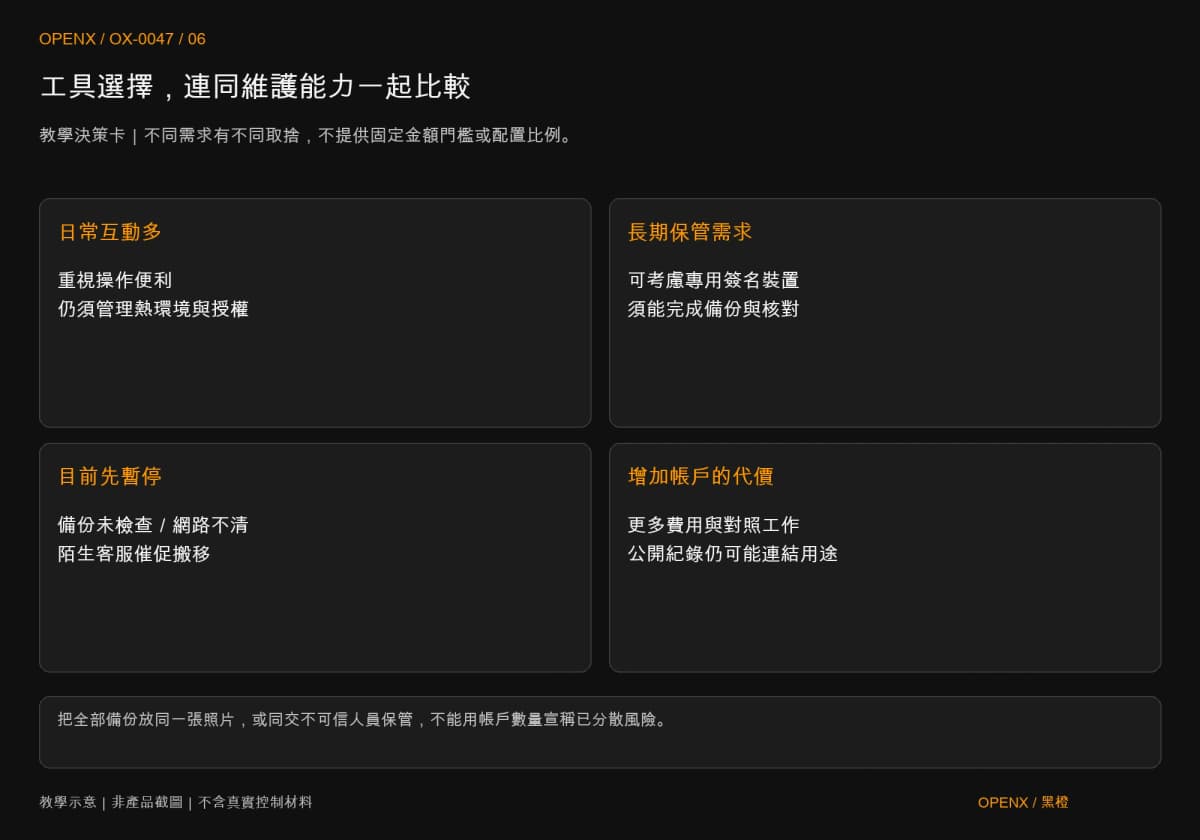
頻繁互動和長期保管有不同需求,但資產金額本身不足以決定唯一答案。更實用的選擇問題是:你多久需要簽署、能否判讀請求、恢復材料放在哪裡,以及能否承擔設備故障造成的操作延遲。
頻繁操作與長期保管的取捨
熱錢包減少日常操作阻力,代價是必須管理連網環境中的秘密與簽名風險;硬體讓簽署多一道裝置確認,但也要承擔購置、備份和使用相容性成本。沒有長期保管需求的人,不必為追求一個安全標籤而增加自己不懂的恢復流程。
需要分開用途的人,也要接受另一面:帳戶增加會增加費用、備份及對照工作,A 與 B 互轉仍可能在公開紀錄中建立關聯。如果兩份備份最後放在同一張照片裡,或由同一個不可信人員保管,表面分倉未必改善你最在意的風險。
三種不值得急著搬家的情況
尚未檢查備份、看不懂新地址的網路,或只是因為陌生客服催促升級時,都不宜倉促搬移。先完成可核對的準備,再做資金動作;如果原帳戶疑似已失守,則保留公開交易證據,透過可信支援管道評估,不照陌生私訊的指示付費或交出助記詞。
把選擇變成可維護的保管紀錄
選好工具之後,保留帳戶用途、公開地址、備份代號與檢查狀態,比只記「我有冷錢包」更有用。每次新增帳戶、改用恢復模式或把備份輸入另一裝置,都重新核對這份紀錄;秘密本身仍留在適當的保密位置。
本文供保管方式與操作風險學習,不構成投資或產品購買建議。情境分工不保證防止損失,實際恢復與轉帳須按使用產品的官方規則處理。