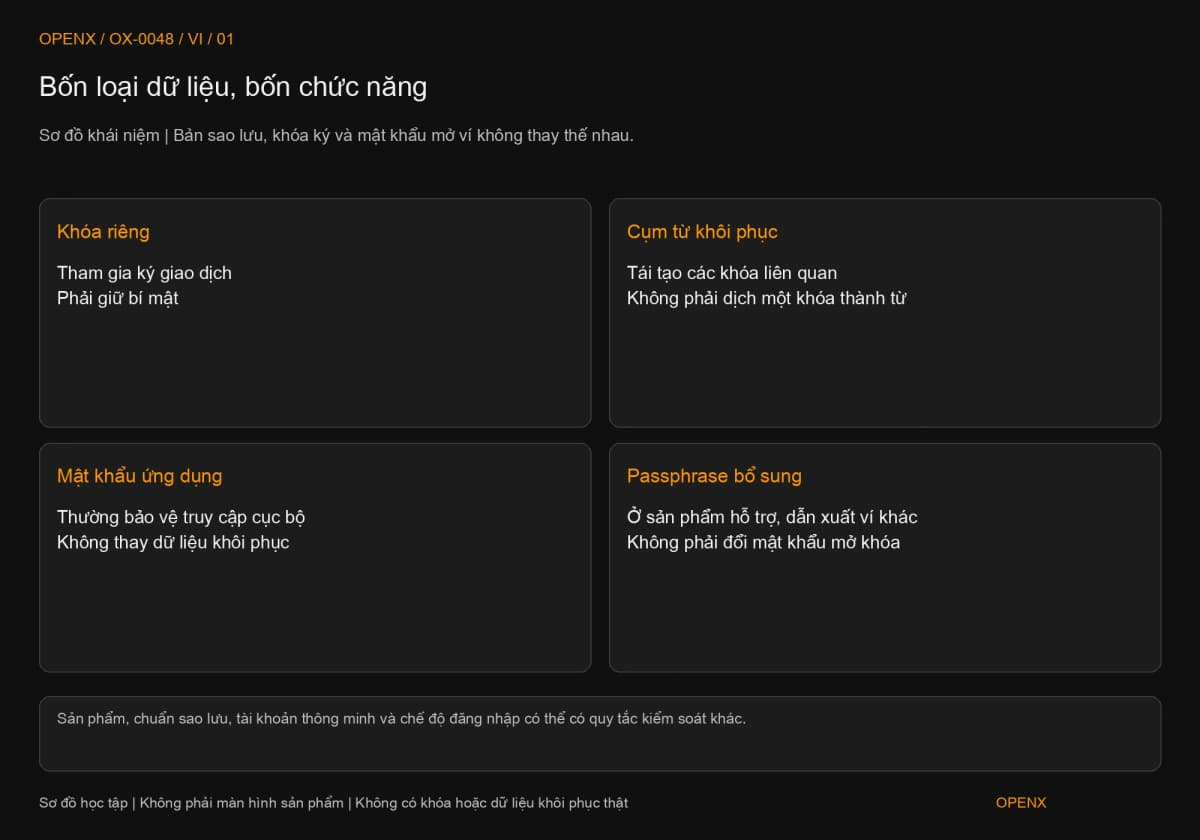
Khóa riêng dùng để ký, cụm từ khôi phục để tái tạo các khóa liên quan; mật khẩu mở ví thường bảo vệ truy cập cục bộ. Theo BIP-39 và hướng dẫn khôi phục MetaMask, cùng giao diện không làm một cụm từ bao phủ mọi tài khoản nhập thêm. Hãy xác định nguồn tài khoản cùng bản sao lưu trước khi khôi phục. Khi bí mật lộ, chỉ đổi mật khẩu không thu hồi được dữ liệu kiểm soát.
Một ứng dụng ví có bốn tài khoản. Chép xong một cụm từ khôi phục có đủ để yên tâm đổi điện thoại không? Chưa chắc. Cùng giao diện chỉ nói rằng các tài khoản được quản lý ở một nơi, không chứng minh chúng dùng chung dữ liệu khôi phục.
Vì vậy, khi nghe “đã sao lưu”, tôi muốn hỏi thêm: bạn sao lưu tài khoản nào, hay chỉ nhớ từng chép một tờ giấy? Bài viết phân biệt khóa riêng, cụm từ và mật khẩu, rồi dùng cùng nhóm tài khoản để nhận diện nguồn, đối chiếu khôi phục và đánh giá lộ bí mật. Bài tập chỉ ghi thông tin công khai cùng ký hiệu, không cần đưa bí mật cho ai.
Khóa riêng, cụm từ và mật khẩu kiểm soát lớp nào?
Cả ba liên quan đến an toàn nhưng có vai trò khác nhau: khóa riêng tham gia ký, cụm từ tái tạo khóa liên quan, mật khẩu ví thường bảo vệ truy cập trên thiết bị. Gọi chung là “mật khẩu ví” dễ khiến bạn dùng sai dữ liệu lúc khôi phục hoặc sau khi lộ bí mật, chỉ đổi một lớp bảo vệ mà không ngăn được kẻ tấn công.
Nếu chưa rõ địa chỉ, giao diện và trách nhiệm lưu giữ, hãy đọc hướng dẫn ví tiền mã hóa. Bài này xét tài khoản mà người dùng nắm dữ liệu khôi phục, không coi mật khẩu đăng nhập sàn là khóa riêng on-chain.
Khóa riêng để ký, cụm từ để tái tạo khóa liên quan
Với tài khoản thông thường do một khóa riêng kiểm soát, người có khóa có khả năng tạo chữ ký tương ứng. Cụm từ khôi phục là bộ từ được giữ đúng thứ tự. Trong ví dùng BIP-39, cụm từ được chuyển thành hạt giống kỹ thuật, gọi là seed, rồi sinh khóa theo quy tắc dẫn xuất. Dẫn xuất nghĩa là tính dữ liệu tiếp theo từ cùng điểm xuất phát theo quy tắc cố định, không phải mỗi lần chọn tài khoản ngẫu nhiên.
BIP-39 “Mnemonic code for generating deterministic keys”, được đề xuất năm 2013, tách việc tạo từ, chuyển thành seed và dẫn xuất khóa sau đó. Bạn chỉ cần nắm rằng cụm từ không phải bản dịch từng từ của một khóa riêng, và không nên ghép các từ yêu thích để tạo ví. Quy chuẩn được đối chiếu ngày 27/10/2026; nó không có nghĩa mọi ví dùng cùng chuẩn sao lưu.
Cụm từ thường có phạm vi ảnh hưởng rộng hơn một khóa nhập riêng, nhưng “một bộ khôi phục cả giao diện” vẫn có thể sai. Nếu giao diện còn khóa từ nguồn khác, phần cứng hoặc bộ từ khác thì cần xử lý riêng. Tài khoản hợp đồng thông minh đặt quyền kiểm soát bằng chương trình on-chain, chẳng hạn nhiều khóa cùng xác nhận hoặc cơ chế khôi phục khác. Không thể suy toàn bộ quyền kiểm soát chỉ từ một bộ từ.
Mật khẩu mở ví khác passphrase bổ sung
Mật khẩu mở ứng dụng thường bảo vệ dữ liệu và truy cập cục bộ. Đổi nó không vô hiệu hóa khóa riêng đã lộ. Tài liệu MetaMask “How to reset your MetaMask password” chia quy trình theo cách tạo ví và nhắc kiểm tra tài khoản nhập thêm trước khi đặt lại. Không thể áp dụng nút bấm của một sản phẩm cho mọi ví.
Passphrase bổ sung là thiết lập khác có ở một số ví. Trong sản phẩm hỗ trợ, cùng bản sao lưu kết hợp passphrase khác có thể tạo ví khác; đây không chỉ là đổi mật khẩu đăng nhập. Tài liệu Trezor “What is a passphrase?” lưu ý gõ sai cũng có thể mở ví trống khác, còn mất passphrase đúng có thể khiến không truy cập được tài sản cũ. Chưa hiểu yêu cầu khôi phục thì đừng bật chỉ vì thấy có vẻ an toàn hơn.
Sao lưu một ví chưa chắc sao lưu mọi tài khoản trên giao diện
Phạm vi sao lưu phải xét theo nguồn khóa, không theo tên ứng dụng hay thứ tự tài khoản. Xác định từng tài khoản được tạo từ đâu mới biết một bản sao lưu bị mất hoặc lộ ảnh hưởng tài khoản nào.
Chỉ các tài khoản dẫn xuất cùng cụm từ mới thuộc cùng phạm vi
Một cụm từ có thể tạo nhiều tài khoản theo quy tắc. Sau khôi phục, bạn có thể phải thêm lại tài khoản theo thứ tự cũ, mạng hoặc hiển thị token. Giao diện chưa hiện số dư không đủ chứng minh tài sản đã mất. Đối chiếu địa chỉ công khai cũ trước, rồi theo quy trình chính thức của sản phẩm.
Chuẩn sao lưu, đường dẫn xuất hoặc passphrase khác có thể tạo tài khoản khác dù thao tác trông giống nhau. Đường dẫn xuất là quy tắc chọn nhánh từ cùng điểm xuất phát. Không cần thuộc chuỗi kỹ thuật nhưng phải hiểu “chấp nhận bộ từ” chưa đồng nghĩa “đã tìm lại đúng địa chỉ”.
Khóa riêng nhập thêm và tài khoản phần cứng cần nguồn riêng
Nếu B được nhập bằng khóa riêng khác, cụm từ của A không tự sinh khóa B chỉ vì cùng hiển thị trong một ứng dụng. Tài khoản phần cứng cũng phải truy về dữ liệu khôi phục của phần cứng. Tài liệu MetaMask “How to add missing accounts after restoring with Secret Recovery Phrase”, đối chiếu ngày 27/10/2026, giải thích riêng tài khoản cùng cụm từ, khóa nhập thêm và tài khoản phần cứng.
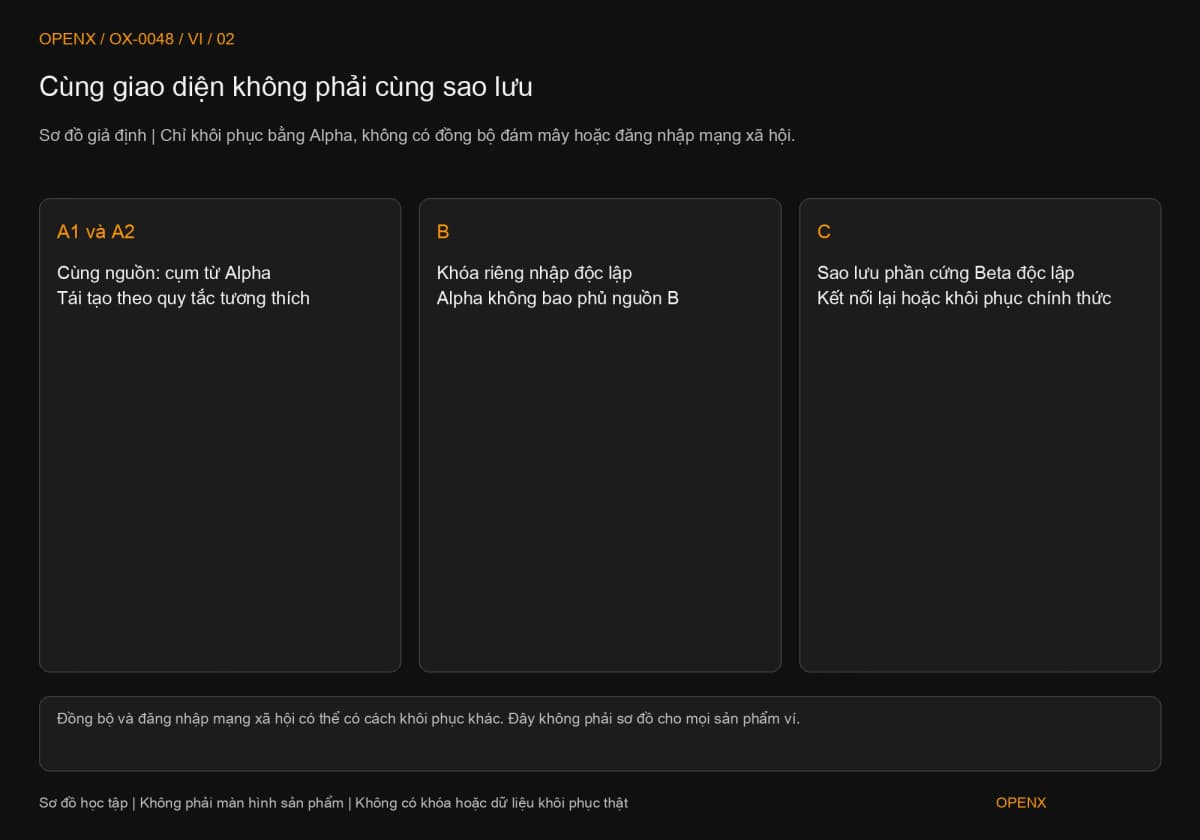
Tài liệu cũng nêu cách đăng nhập và đồng bộ bằng Google/Apple/Telegram. Một số chế độ có thể đồng bộ tài khoản nhập thêm, nên không thể khẳng định mọi cách khôi phục đều không mang chúng trở lại. Bài kiểm kê này cố định tình huống chỉ dùng một cụm từ, không khôi phục qua đồng bộ đám mây hay đăng nhập mạng xã hội, để không trộn các chế độ sản phẩm.
Tài khoản phần cứng xuất hiện trong phần mềm không có nghĩa phải nhập cụm từ phần cứng vào phần mềm để tìm lại. Trước tiên có thể kết nối lại thiết bị theo cách sản phẩm hỗ trợ. Xem cách ví phần cứng cách ly khóa để hiểu các cách dùng ảnh hưởng môi trường khóa thế nào.
Kiểm kê sao lưu bằng bốn tài khoản
Bài tập có ba loại nguồn cho bốn tài khoản: A1 và A2 từ cụm từ Alpha; B từ khóa riêng nhập thêm; C do phần cứng kiểm soát với bản sao lưu Beta độc lập. Ghi A1 và A2 thành hai mục, không bỏ qua một tài khoản vì cùng nguồn. Đây đều là ký hiệu; không có khóa, địa chỉ thật hay thao tác khôi phục đã hoàn tất.
Bước 1: ghi nguồn, không chép bí mật
Giữ nguyên thiết bị cũ còn dùng được, không xóa và không đặt lại. Trong giao diện đáng tin cậy, nhận diện từng nguồn: tự tạo, nhập khóa riêng, cụm từ khác hay kết nối phần cứng. Tên như “Account 1” chưa đủ. Nếu quên nguồn ban đầu, ghi “chưa xác định”, không chọn đại chỉ để điền kín hồ sơ.
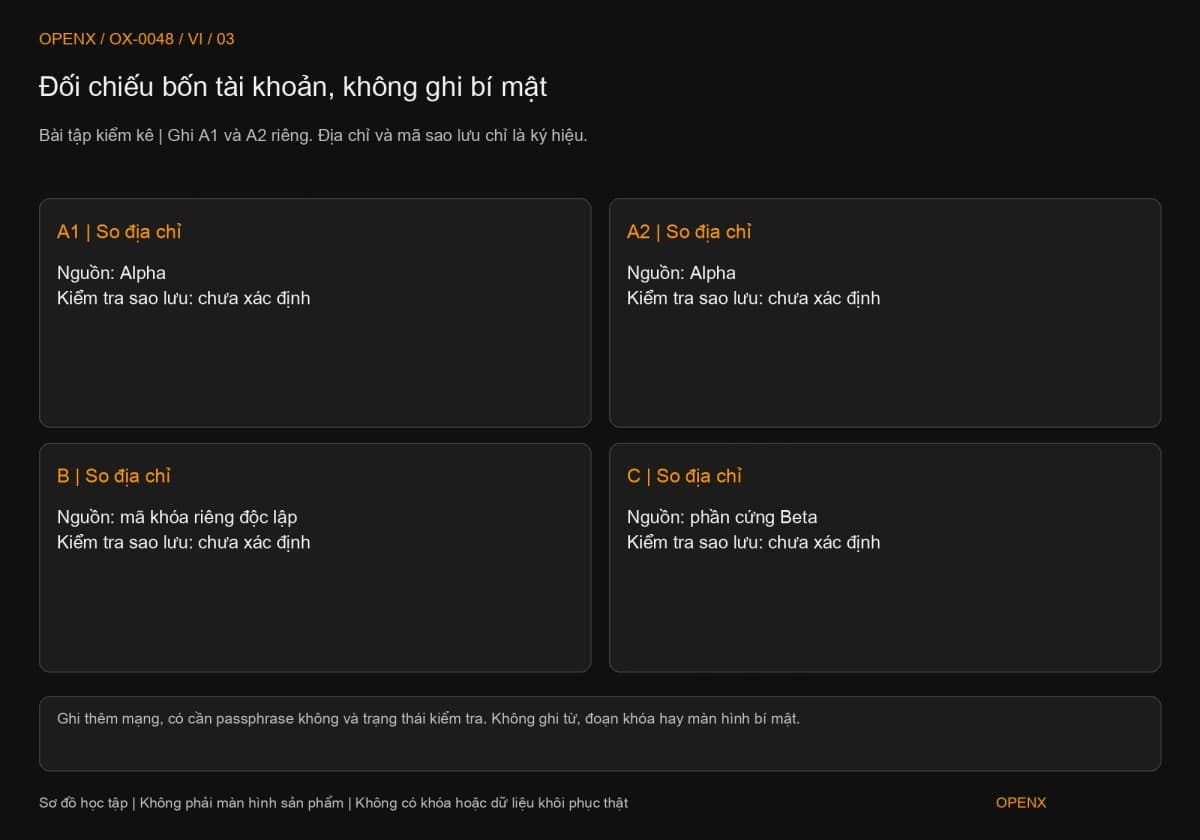
Trong hồ sơ riêng, nguồn A1 và A2 cùng ghi “Alpha”; B ghi “mã bản sao lưu khóa riêng độc lập”; C ghi “bản sao lưu phần cứng Beta”. Ghi thêm địa chỉ công khai, mạng và việc có dùng passphrase bổ sung không. Mục passphrase chỉ ghi “có/không/chưa xác định”, không ghi nội dung. Mã sao lưu cũng không được là đoạn của cụm từ. Bản ghi có thể làm lộ quan hệ giữa tài khoản nên cần giữ riêng tư.
Tách hai trạng thái: biết dữ liệu ở đâu là “đã định vị”; kiểm tra đúng sai theo phương pháp chính thức đáng tin cậy mới là “đã kiểm tra”. Thấy tờ giấy chưa chứng minh đã chép đúng, càng không phải khôi phục thành công. Nếu chưa tìm được dữ liệu, giữ khả năng truy cập thiết bị cũ và xử lý sao lưu theo hướng dẫn chính thức, đừng đăng xuất trước rồi mới tìm cách.
Bước 2: đối chiếu dữ liệu khôi phục với từng địa chỉ
Giả sử chỉ dùng Alpha trong quy trình tương thích, không có đồng bộ can thiệp. Các tài khoản dự kiến tái tạo là A1 và A2 của Alpha. Nếu một tài khoản chưa tự hiển thị, thêm lại theo quy trình sản phẩm hỗ trợ và so địa chỉ. Cần khớp địa chỉ cũ, không chỉ thấy tên “Account 2” trong giao diện mới rồi coi là cùng tài khoản.
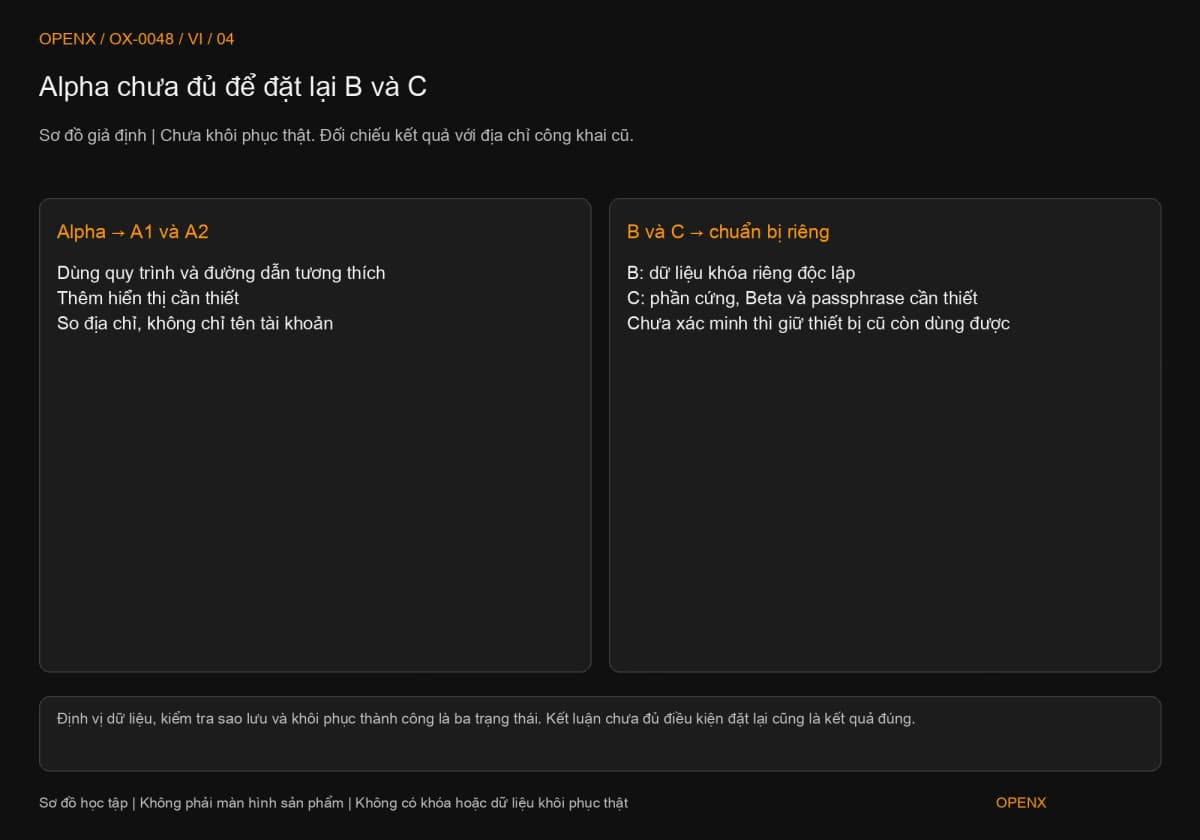
B có nguồn là khóa riêng độc lập nên cần dữ liệu riêng. C cần kết nối lại phần cứng dùng được, hoặc xử lý Beta cùng passphrase cần thiết theo quy trình phần cứng tương thích. Alpha không bao phủ hai nguồn này. Đối chiếu cả bốn mục sẽ cho thấy khoảng cách giữa “tôi có Alpha” và “tôi đã sẵn sàng đổi điện thoại”.
Nếu B chỉ truy cập được trên điện thoại cũ, trong khi sao lưu riêng chưa được xác nhận, kết luận đúng là “B chưa đủ điều kiện đặt lại thiết bị”. Không cần xóa máy để hoàn thành quy trình. Hãy bổ sung sao lưu B hoặc lập phương án riêng theo hướng dẫn đáng tin cậy trước khi đổi máy; A1 và A2 đã sẵn sàng không thể thay B vượt qua kiểm tra này.
Bước 3: kiểm tra chính thức rồi mới xử lý thiết bị cũ
Một số thiết bị phần cứng có chức năng kiểm tra bản sao lưu; thực hiện theo hướng dẫn chính thức. Vị trí và cách nhập khác nhau giữa thiết bị nên phải kiểm tra từng loại. Đừng nhập bộ từ vào “trang kiểm tra cụm từ” trong quảng cáo tìm kiếm hoặc chia sẻ màn hình từ xa cho hỗ trợ để thử tờ giấy.
Sau kiểm tra, chỉ ghi kết quả, ngày và địa chỉ công khai đã đối chiếu; không lưu ảnh chụp bí mật trong quá trình. Chưa khôi phục thì không ghi “khôi phục thành công”. Khi đổi máy thật, xác định môi trường mới đáng tin cậy, tài khoản cần thiết đều truy cập được và địa chỉ khớp rồi mới xử lý thiết bị cũ theo quy định sản phẩm. Nhập Alpha nhiều lần không làm B và C đột nhiên được bao phủ.
Quên, mất và lộ bí mật cần các nhánh xử lý khác nhau
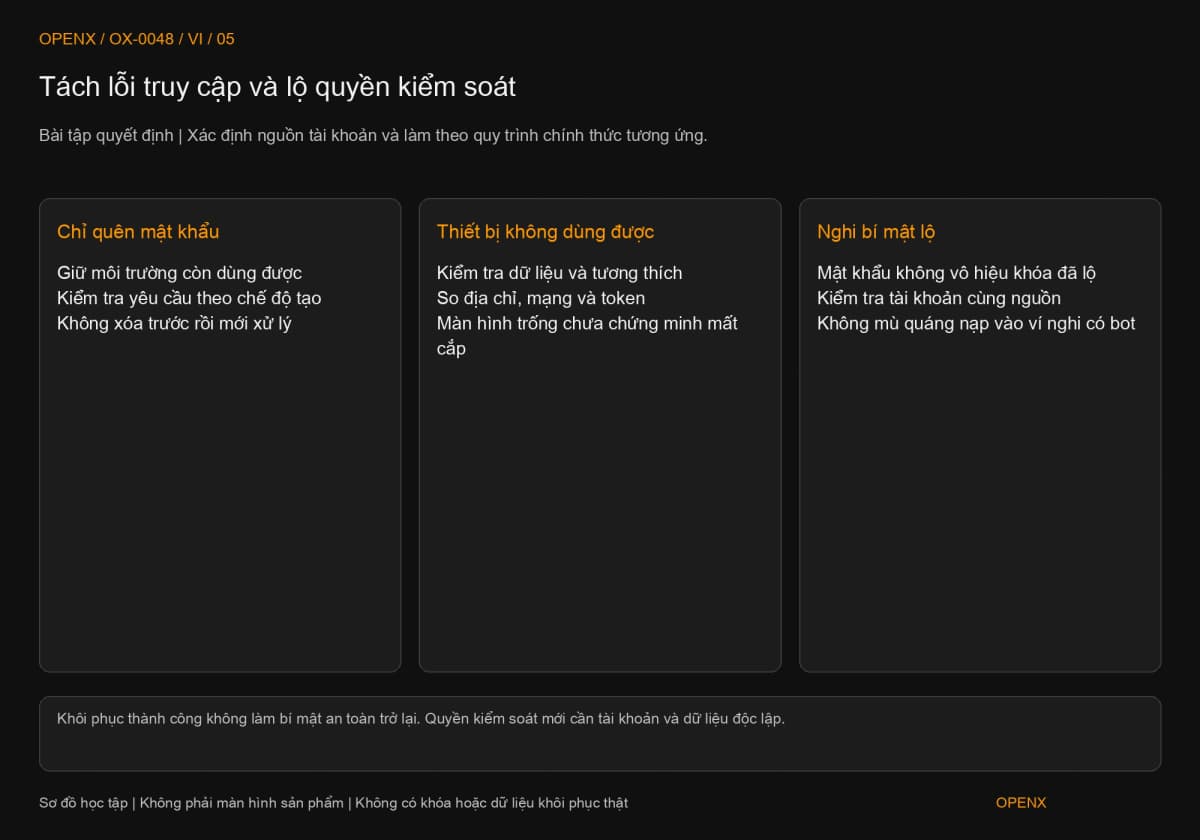
Trước khôi phục, xác định bạn không vào được giao diện hay người khác cũng có thể nắm quyền kiểm soát. Trường hợp đầu có thể lấy lại truy cập bằng dữ liệu đúng. Trường hợp sau, dù khôi phục được, tài khoản cũ vẫn có thể không phù hợp để tiếp tục giữ tài sản.
Chỉ quên mật khẩu: giữ thiết bị còn dùng được
Nếu chỉ quên mật khẩu mở khóa, kiểm tra còn thiết bị đáng tin cậy dùng được không và cần dữ liệu nào. Điều kiện đặt lại phụ thuộc cách tạo tài khoản. Trước khi làm theo hướng dẫn, đối chiếu từng nguồn để tránh chỉ khôi phục Alpha nhưng xóa môi trường duy nhất dùng được B.
Nếu còn mở khóa an toàn trên thiết bị nào đó, hoàn thiện sao lưu bằng phương pháp chính thức. Không gửi bí mật qua chat nhờ xem giúp. Mật khẩu bảo vệ truy cập cục bộ; biết mật khẩu không chứng minh thiết bị mới có thể tái tạo mọi tài khoản cũ.
Mất thiết bị: kiểm tra bản sao lưu bao phủ tài khoản nào
Khi hỏng hoặc mất thiết bị, dùng hồ sơ kiểm kê tìm dữ liệu cùng quy trình tương thích rồi so địa chỉ công khai. Nếu số dư trống sau khôi phục, kiểm tra tài khoản, mạng, hiển thị token và passphrase trước, không kết luận ngay tiền bị lấy cắp. Nếu thấy giao dịch chuyển ra lạ trên chuỗi, điều tra riêng theo khả năng xâm phạm.
Không có dữ liệu cần thiết và không còn cách truy cập dùng được thì không thể hứa hỗ trợ sẽ tái tạo tài khoản tự lưu ký thông thường. Nếu ai đòi “phí mở khóa”, cụm từ hoặc điều khiển từ xa để bảo đảm lấy lại, dừng liên hệ, giữ bằng chứng giao dịch công khai cùng trao đổi, rồi xác minh qua kênh chính thức đáng tin cậy.
Nghi lộ dữ liệu: đổi mật khẩu không phải đổi khóa
Nếu người khác có Alpha, trong điều kiện ví dụ không có passphrase bổ sung, cả A1 và A2 phải được coi là có thể bị ảnh hưởng. Đổi mật khẩu cục bộ không thu lại dữ liệu họ đã có. Nếu chỉ khóa riêng B bị lộ, cũng chưa thể khẳng định Alpha lộ; cần điều tra từng nguồn. Đọc tiếp ứng phó khi ví bị xâm phạm.
MetaMask “I've been hacked/scammed” nhắc rằng dùng lại dữ liệu khôi phục đã bị lấy không tạo ranh giới an toàn mới. Muốn có quyền kiểm soát mới cần tạo dữ liệu và tài khoản độc lập theo quy trình đáng tin cậy rồi đánh giá chuyển tài sản. Gas đo công việc thực thi; “nạp gas” thường là nạp tài sản gốc để trả phí mạng. Nếu có chương trình theo dõi tiền vào và chuyển đi nhanh, quyền đáng ngờ hoặc giới hạn theo từng tài sản, đừng làm theo người lạ để tiếp tục nạp vào tài khoản bị xâm phạm.
Sao lưu phải vừa kín vừa thực sự khôi phục được
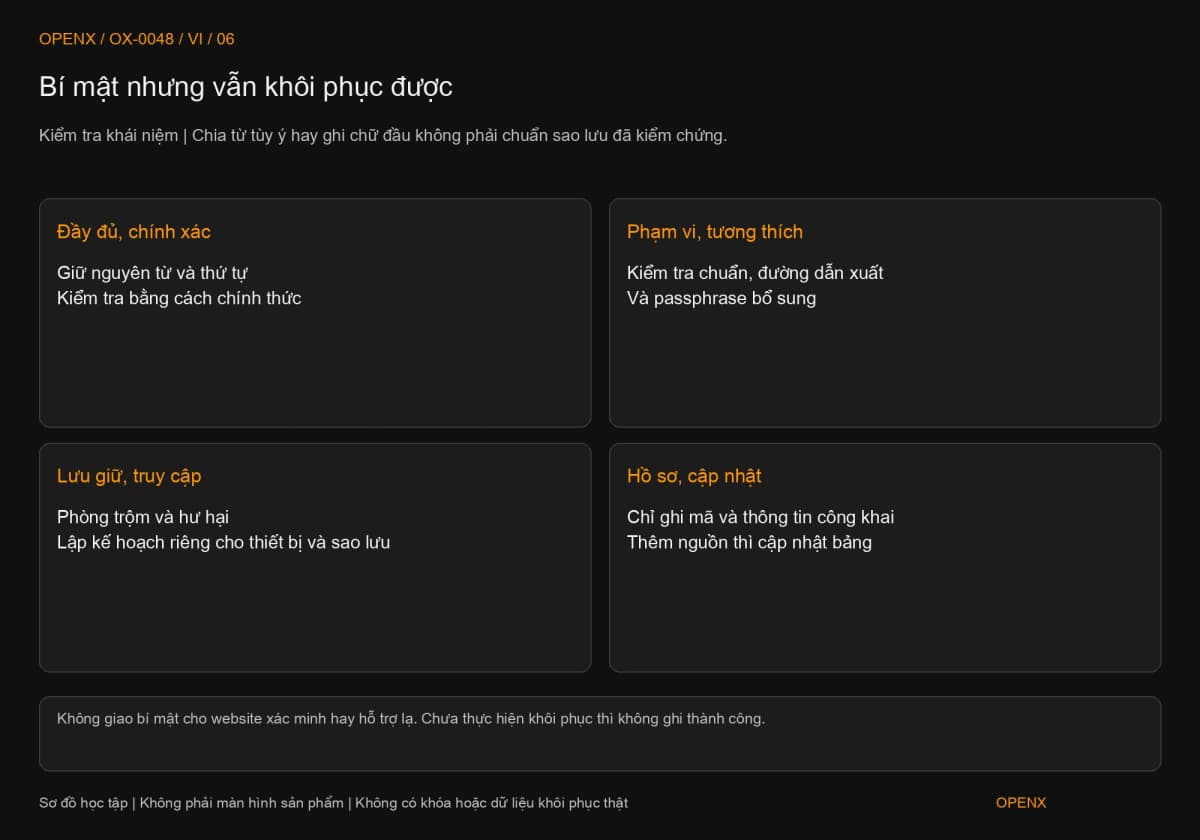
Bản sao lưu tốt vừa ngăn người khác lấy được, vừa cho chủ hợp pháp dùng khi thiết bị hỏng. Giấu đến mức chính mình không nhận ra hoặc gom mọi bản vào một ảnh đám mây đều làm hỏng một trong hai mục tiêu.
Giữ đúng thứ tự, chuẩn sao lưu và passphrase
Với sao lưu bằng từ, giữ đủ từ đúng thứ tự, kiểm tra theo sản phẩm và chọn cách chống trộm cùng hư hại môi trường. Không tự dịch, viết tắt hay đổi thứ tự. BIP-39 quy định danh sách từ cụ thể cùng thông tin kiểm tra; điều đó không làm một bộ từ trông quen bất kỳ khôi phục được tài khoản của bạn.
Nếu có passphrase bổ sung, cũng cần sắp xếp giữ an toàn theo nhu cầu rủi ro, không bỏ qua vì nó không nằm trên tờ cụm từ. Tài liệu Trezor nêu đầu vào khác tạo ví khác. Do đó, khi ra địa chỉ trống, kiểm tra passphrase là một nhánh cần thiết; không nên thử lặp lại rồi đặt lại thiết bị cũ ngay.
Giữ riêng, nhưng đừng tự phát minh cách chia từ
Để thiết bị và sao lưu ở nơi khác nhau có thể giảm tác động khi một nơi bị xâm phạm, nhưng vẫn phải quản lý vị trí, người truy cập và bước khôi phục. Nếu dùng sao lưu chia phần hoặc theo ngưỡng, chọn chuẩn và quy trình sản phẩm hỗ trợ. Tự chia sáu từ đầu và sáu từ cuối không phải phương án mật mã đã được kiểm chứng.
Hồ sơ kiểm kê chỉ cho biết loại dữ liệu nào ứng với tài khoản nào và đã kiểm tra đến đâu. Bí mật được giữ riêng. Khi nhập thêm khóa, đổi phương thức khôi phục hoặc bật passphrase, cập nhật đối chiếu ngay, đừng đợi điện thoại hỏng mới nhớ lại nguồn.
Tiếp theo: hoàn thiện sao lưu rồi mới sắp xếp tài sản
Chọn một tài khoản còn hoạt động và giải thích nguồn, phạm vi sao lưu cùng địa chỉ công khai của nó. Chưa rõ thì giữ trạng thái chờ xác nhận. Sau kiểm kê mới cân nhắc đổi máy hay thêm tài khoản; không cần mạo hiểm tiền thật để chứng minh đã học xong.
Bài viết phục vụ học quyền kiểm soát và sao lưu, không phải lời khuyên đầu tư hay cam kết khôi phục vụ mất cắp cụ thể. Ký hiệu và tài khoản không tương ứng tài sản thật; khôi phục thực tế phụ thuộc sản phẩm, cách tạo và chuẩn sao lưu.