Ví nóng và ví lạnh chủ yếu khác ở môi trường lưu khóa và ký: ví nóng thuận tiện cho thao tác thường ngày, còn ví phần cứng có thể giữ khóa trong thiết bị chuyên dụng để ký. Khi chọn, hãy xét cả khả năng sao lưu và rủi ro chữ ký. Có thể tách lưu giữ dài hạn khỏi tương tác thường xuyên, nhưng dùng chung cụm từ khôi phục không tạo ra sự cách ly độc lập. Chưa rõ cách khôi phục hoặc chưa hiểu nội dung ký thì đừng chuyển thêm tài sản vào.
Mua ví phần cứng rồi nhập cụm từ khôi phục cũ vào, vậy đã nâng cấp an toàn chưa? Việc này có vẻ tiện nhưng vẫn có thể giữ nguyên vấn đề: những nơi bộ dữ liệu đó từng xuất hiện không biến mất chỉ vì bạn đổi thiết bị.
Điều tôi quan tâm hơn là bạn muốn giảm loại rủi ro nào và có khôi phục được khi gặp sự cố không. Bài viết tách trách nhiệm lưu giữ khỏi môi trường khóa, rồi dùng một tình huống vừa cần cất giữ dài hạn vừa cần tương tác hằng ngày để đi qua thiết lập, nạp tiền, sử dụng và mất thiết bị. Chức năng chưa cần dùng có thể chưa bật.
Xác định trách nhiệm lưu giữ trước khi chọn nóng hay lạnh
Nóng/lạnh so sánh môi trường khóa; lưu ký/tự lưu ký so sánh quyền kiểm soát. Không thể xếp sàn, điện thoại và phần cứng thành ba mức an toàn đơn giản. Trước tiên hãy xác định ai kiểm soát khả năng ký cần thiết để gửi giao dịch.
Nếu chưa rõ địa chỉ, tài khoản và kết quả chuyển tiền liên hệ thế nào, hãy đọc chuyển và nhận bằng ví. Hiểu quy trình rồi mới xác định được phần cứng thay đổi bước nào.
Sàn dùng kho lạnh không có nghĩa là bạn giữ khóa riêng
Sàn có thể đưa một phần tài sản vào kho lạnh nhưng khách hàng vẫn yêu cầu rút theo quy định của nền tảng, không thể tự lấy khóa do sàn quản lý. Rủi ro nền tảng và đăng nhập vẫn tồn tại. “Ethereum wallets” của Ethereum.org phân biệt rủi ro lưu ký tại sàn tập trung với ví do người dùng giữ khóa; quảng cáo về kho lạnh không xóa bỏ khác biệt đó.
Tự lưu ký cũng không hoàn thành chỉ bằng việc tải một ứng dụng. Bạn cần biết tài khoản dùng cụm từ khôi phục, tài khoản mạng xã hội kèm bản sao lưu mã hóa hay chế độ khác. Điều kiện của mỗi chế độ không thể hoán đổi. Phần thực hành chỉ xét hai tài khoản tự lưu ký có cụm từ khôi phục độc lập, không phải hướng dẫn khôi phục mọi sản phẩm.
Kết nối phần cứng với máy tính không đồng nghĩa giao khóa cho máy tính
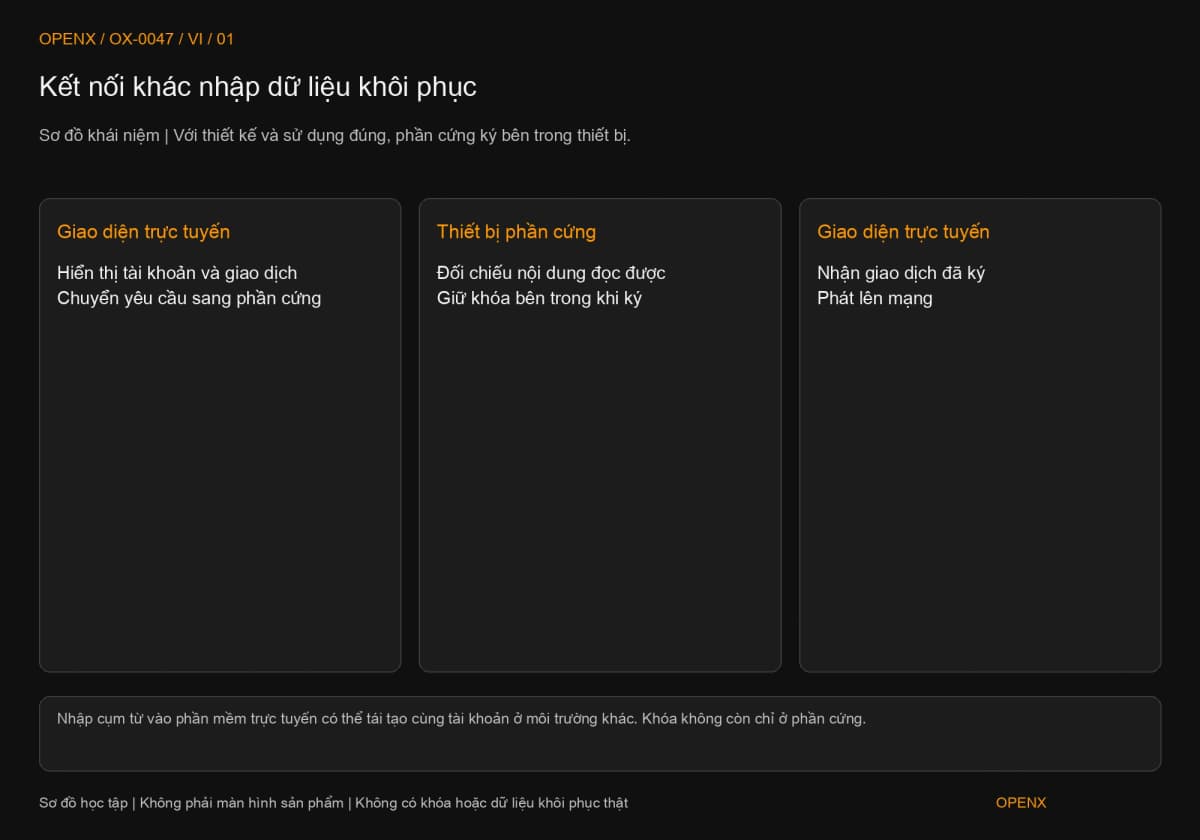
Với thiết kế đúng và cách sử dụng đúng, ví phần cứng giữ khóa trong thiết bị, rồi chuyển giao dịch đã ký cho giao diện có kết nối mạng để phát đi. Điện thoại hoặc máy tính vẫn tham gia; USB, Bluetooth hay phương thức truyền dữ liệu khác không tự quyết định khóa có bị xuất ra hay không. Tài liệu MetaMask “How to use a hardware wallet with MetaMask”, đối chiếu ngày 27/10/2026, mô tả cách phân công giao diện và ký phần cứng này.
Vì vậy, thấy tài khoản phần cứng trong ví trình duyệt chưa đủ để kết luận nó thành ví nóng. Cần hỏi bạn chỉ kết nối thiết bị hay đã nhập dữ liệu khôi phục vào phần mềm. Trường hợp sau cho phép tái tạo cùng khóa trong môi trường trực tuyến và đã thay đổi điều kiện cách ly ban đầu.
Ví lạnh giảm một số nguy cơ lộ khóa, không đọc giao dịch thay bạn
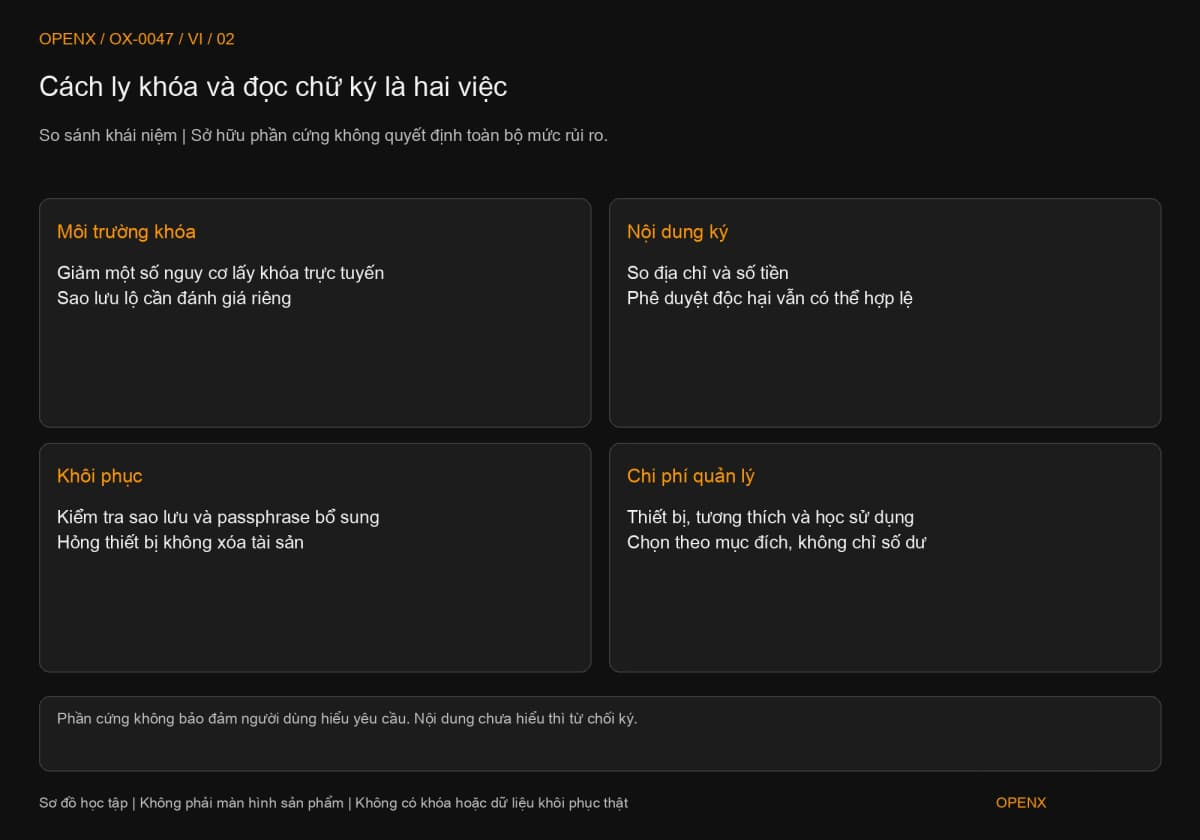
Tác dụng chính của phần cứng là giảm một số nguy cơ khóa bị lộ trực tiếp trong môi trường trực tuyến. Nó không bảo đảm nội dung bạn ký đúng ý định. Cần xét cả cách người khác lấy khả năng ký lẫn khả năng chính bạn chấp thuận nhầm thao tác.
Dữ liệu được cách ly và thao tác vẫn phải kiểm tra
Màn hình thiết bị giúp đối chiếu địa chỉ, số tiền và thông tin giao dịch có thể đọc được. Nếu bạn xác nhận sai địa chỉ nhận hoặc cấp quyền token quá lớn cho hợp đồng độc hại, chữ ký vẫn có thể hợp lệ. Tài liệu Trezor “Funds sent without your authorization” đưa lộ khóa, lộ bản sao lưu và thao tác độc hại vào các nguyên nhân cần điều tra. Có thiết bị không bảo đảm tài sản không bị chuyển đi.
Với yêu cầu ký chưa hiểu, lựa chọn hữu ích là từ chối thay vì tìm cách tắt cảnh báo. Phê duyệt và thu hồi quyền token liên quan quyền cho một đối tượng sử dụng token; tài sản có thể bị chuyển sau đó dù chưa chuyển ngay lúc cấp quyền. Một lần xác nhận trên phần cứng không thay thế việc hiểu đối tượng và phạm vi phê duyệt.
Chi phí lựa chọn còn gồm khả năng khôi phục
Phần cứng có chi phí mua, bảo quản và học sử dụng. Ví phần mềm thường tiện hơn nhưng vẫn phải bảo vệ thiết bị trực tuyến và bản sao lưu. Cả hai đều có thể gặp hỏng điện thoại, mất thiết bị, chép sai dữ liệu hoặc bị lừa. Không có lần mua nào chuyển hết những trách nhiệm này cho người khác.
Nếu chưa giải thích được quy trình khôi phục mà không tiết lộ bí mật, hoàn thiện sao lưu hợp lý hơn vội chuyển toàn bộ tài sản. Ngược lại, người đã bảo quản và kiểm tra được bản sao lưu, có nhu cầu cất giữ dài hạn rõ ràng, sẽ dễ tận dụng việc cách ly ký hơn.
Tách một nhu cầu sử dụng thành hai tài khoản
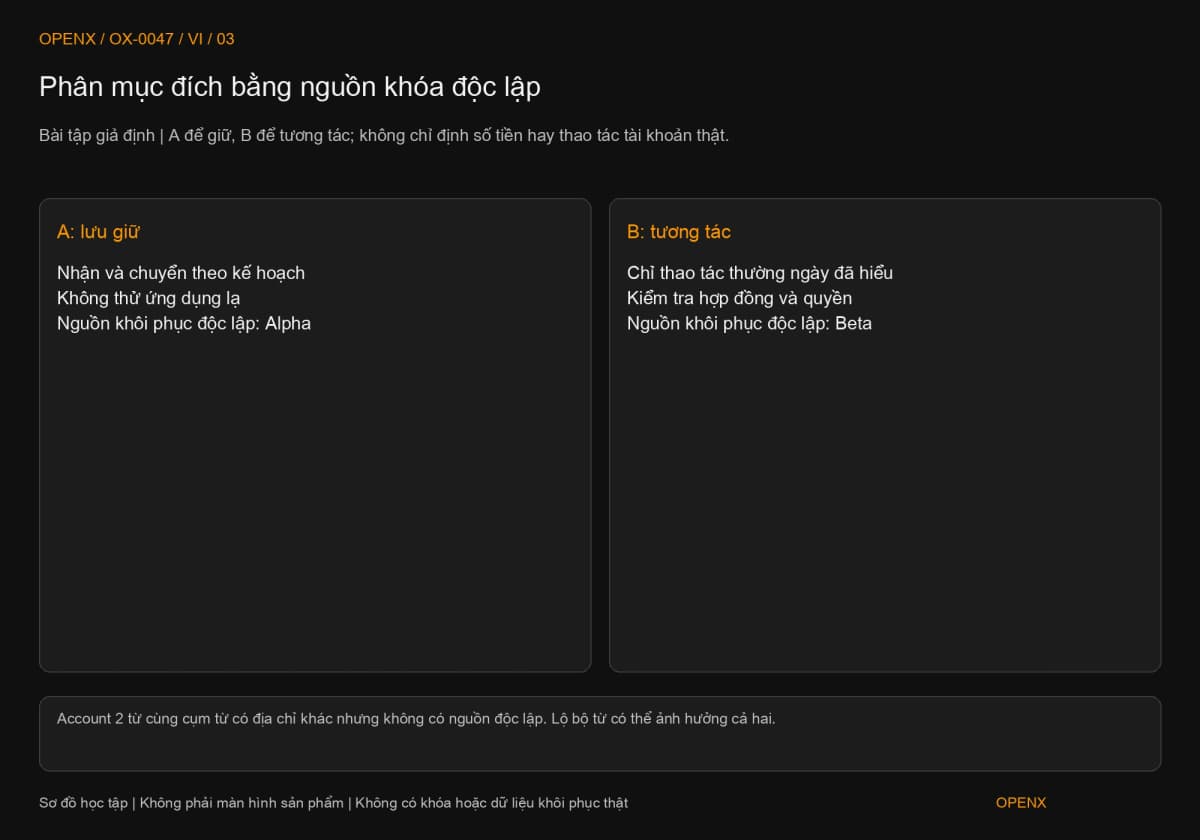
Giả sử một người muốn giữ một phần tài sản dài hạn và thỉnh thoảng dùng ứng dụng on-chain. Gọi tài khoản lưu giữ là A, tài khoản tương tác là B để thực hành ranh giới. Không có mức phân bổ tiền, tài khoản thật hay khẳng định hai tài khoản không còn rủi ro chung.
Bước 1: liệt kê nhiệm vụ rồi xác định ranh giới
A nhận và giữ tài sản, đôi lúc chuyển theo kế hoạch đã định; không dùng để thử ứng dụng lạ. B dành cho tương tác thường ngày đã hiểu. Viết rõ tài khoản được làm gì giúp bạn nhận ra yêu cầu phê duyệt bất ngờ có lệch mục đích không. Đây là cách phân công trong bài tập, không phải tỷ lệ phân bổ cố định cho mọi người.
Hai bên cần nguồn khóa khác nhau, không chỉ đổi tên thành “dài hạn” và “hằng ngày”. Thêm Account 2 tạo địa chỉ khác nhưng nếu vẫn cùng cụm từ khôi phục, khi cụm từ lộ thì cả hai có thể bị ảnh hưởng. Khác địa chỉ không chứng minh dữ liệu khôi phục độc lập; xem phạm vi khôi phục của bản sao lưu để đánh giá.
Bước 2: tạo sao lưu độc lập, không dùng chung bí mật
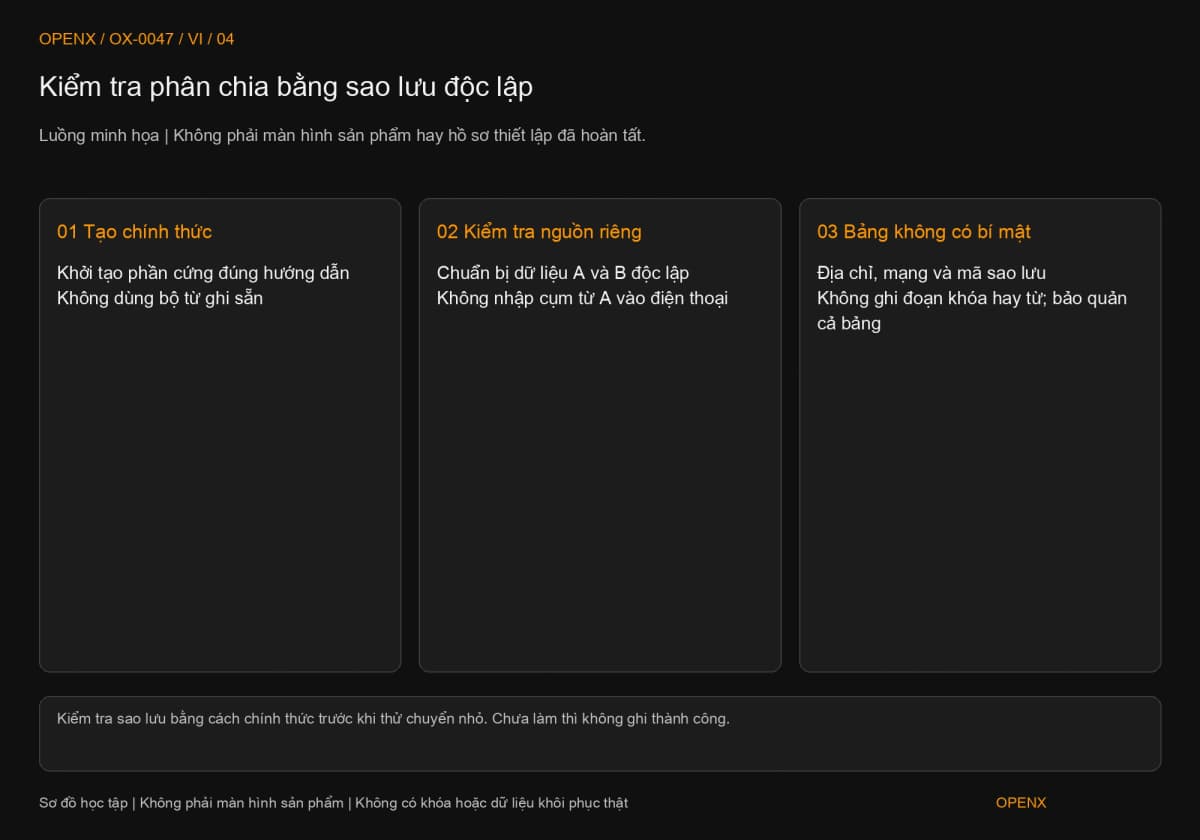
Nếu chọn phần cứng cho A, lấy thiết bị qua kênh chính thức đáng tin cậy, khởi tạo dữ liệu khôi phục mới và kiểm tra theo phương pháp chính thức. Không dùng bộ từ đã được ghi sẵn trong hộp. B dùng dữ liệu từ nguồn độc lập khác, lưu theo cơ chế sao lưu của phần mềm đã chọn; không nhập cụm từ của A vào điện thoại để tiện thao tác.
Tài liệu cấu hình phần cứng MetaMask nói trên cũng khuyên tạo dữ liệu khôi phục mới rồi chuyển tài sản tới địa chỉ mới. Mục đích là tránh tái sử dụng bí mật từng có trong phần mềm. Mua thêm một thiết bị cùng hãng không tự tạo ra sự cách ly.
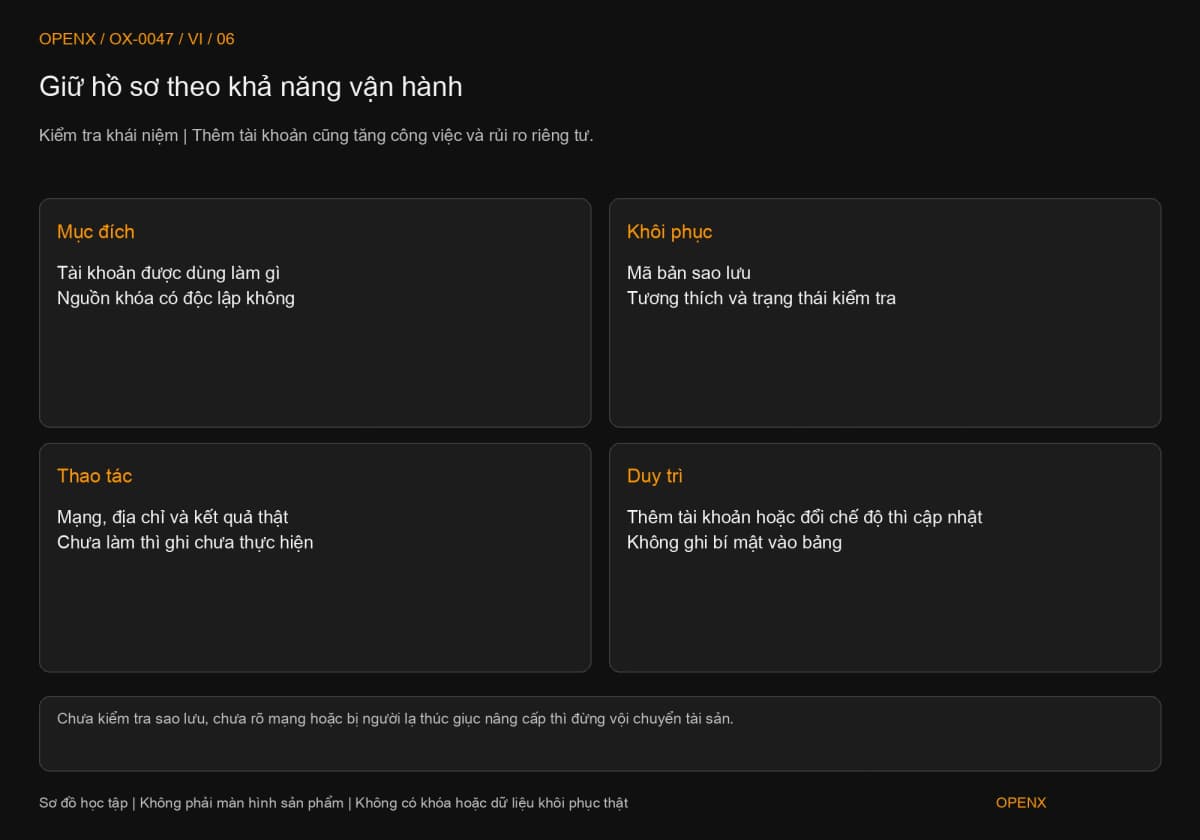
Giữ bảng đối chiếu không chứa bí mật: địa chỉ công khai, mạng và mã nhận diện bản sao lưu của A; thông tin tương ứng cùng mã khác của B. Mã sao lưu chỉ là nhãn tra cứu tự đặt, không được dùng chữ cái đầu của từng từ, đoạn khóa riêng hay ảnh chụp. Bảng giúp chọn đúng dữ liệu lúc khôi phục nhưng vẫn có rủi ro riêng tư, cần bảo quản cẩn thận.
Bước 3: kiểm tra bên nhận rồi mới chuyển thử nhỏ
Lấy địa chỉ đúng mạng từ giao diện đáng tin cậy của A và đối chiếu trên phần cứng nếu được hỗ trợ. Sau khi kiểm tra sao lưu, mới cân nhắc chuyển khoản nhỏ từ nơi đang giữ tài sản. Số tiền phải đáp ứng ngưỡng của cả bên gửi và bên nhận, không sao chép con số cố định của người khác. Mạng không hỗ trợ, địa chỉ không khớp hoặc chưa rõ thông tin nạp bổ sung thì hủy phần chuẩn bị.
Chỉ quyết định tiếp khi trạng thái giao dịch gốc và kết quả nhận đều khớp. Nếu nguồn là sàn, kiểm tra phí rút và quy trình nền tảng; nếu là tài khoản tự lưu ký, kiểm tra tài sản trả phí mạng. Thử thành công chỉ cho thấy đường đi của lần đó dùng được, không chứng minh bản sao lưu chưa lộ hay thiết bị tuyệt đối an toàn.
Đừng gom toàn bộ tiền vào A rồi mới thử khả năng chuyển ra. Trước hết, dùng khoản nhỏ với phí đã rõ để hiểu nhận và chuyển tiền; ghi mã giao dịch thật cùng kết quả. Chưa thực hiện thì ghi “chưa thực hiện”, không biến bước hướng dẫn thành bằng chứng thử thành công.
Bước 4: giữ tương tác thường ngày trong tài khoản thao tác
Khi kết nối ứng dụng, xác định tài khoản đang chọn là B, rồi kiểm tra mạng, tài sản và nội dung yêu cầu. Nếu ứng dụng đột nhiên yêu cầu A ký, hãy từ chối trước vì không đúng phân công. B cũng chỉ nên giữ lượng tài sản bạn chấp nhận chịu rủi ro cho mục đích đó; tên “tài khoản hằng ngày” không làm phê duyệt vô hạn trở nên an toàn.
Xét token theo ERC-20, một chuẩn giao diện token của Ethereum. “Token Standard” ghi allowance, tức hạn mức sử dụng, theo chủ sở hữu và bên được cấp quyền. Giả sử chỉ B cấp quyền loại này: quyền gắn với token và hợp đồng cụ thể của B, không tự lan sang A vì hai tài khoản cùng hiện trong một giao diện. Tuy nhiên, nếu sau đó A cũng ký yêu cầu ấy hoặc cả hai bản sao lưu bị đánh cắp, phân công ban đầu không bảo vệ được A. Điều kiện tạo nên ranh giới phải được duy trì mỗi lần thao tác.
Hỏng thiết bị và lộ cụm từ cần cách xử lý khác nhau
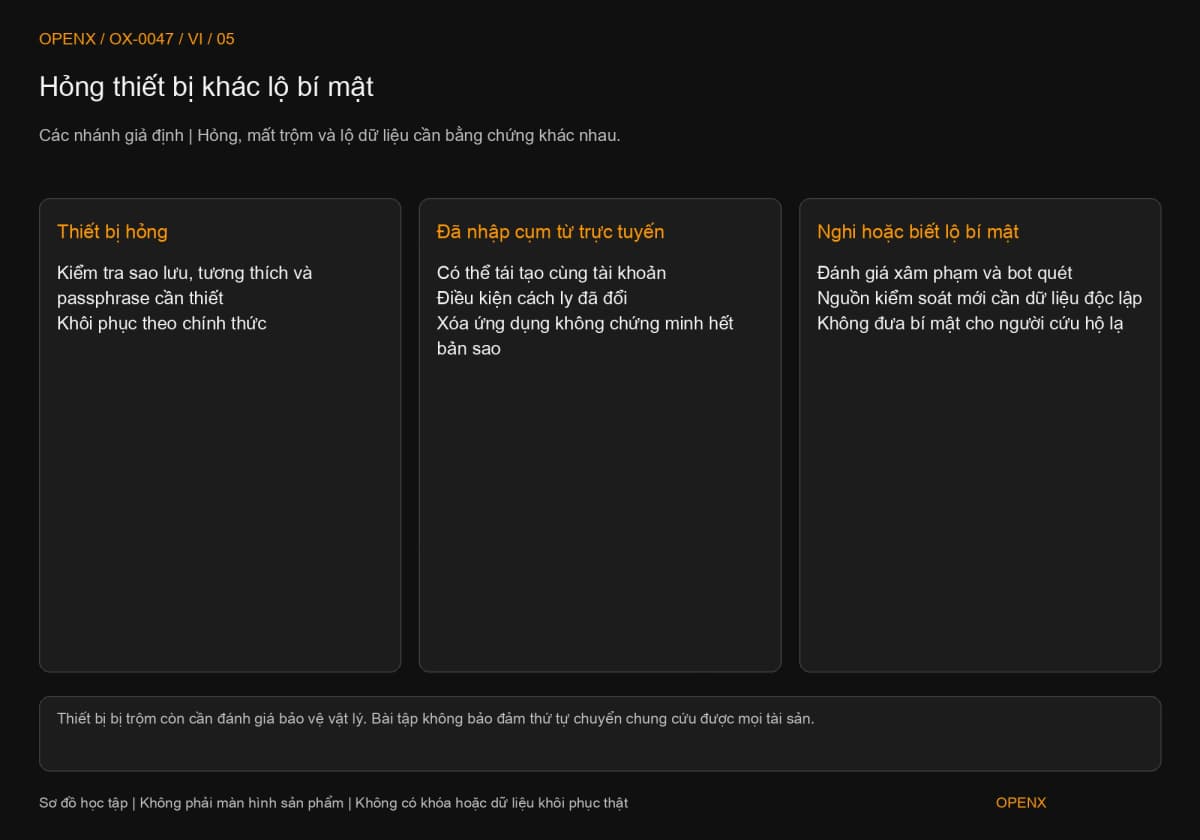
Mất thiết bị trước hết là vấn đề truy cập và khôi phục; lộ bí mật là vấn đề quyền kiểm soát. Không thể xử lý cả hai chỉ bằng mua thiết bị mới. Xác định lớp bị ảnh hưởng rồi mới quyết định khôi phục, tạm dừng hay xử lý tài khoản có thể đã bị xâm phạm.
Chỉ mất thiết bị: khôi phục quyền kiểm soát cũ
Giả sử phần cứng A hỏng, bản sao lưu cần thiết vẫn đầy đủ, chưa có thông tin nào cho thấy đã bị lộ. Hãy theo quy trình chính thức của sản phẩm tương thích, rồi đối chiếu địa chỉ công khai sau khôi phục. Passphrase bổ sung là thiết lập mà một số sản phẩm dùng cùng bản sao lưu để tạo ví khác, không phải mật khẩu mở khóa cục bộ. Tài liệu Trezor “What is a passphrase?” giải thích cần cả bản sao lưu và passphrase đúng. Phải kiểm tra mẫu thiết bị, chuẩn sao lưu và tài khoản hỗ trợ, không chỉ số lượng từ giống nhau.
Bị trộm thiết bị cũng khác thiết bị hỏng. Cần xét cấu hình bảo vệ và nguy cơ tấn công vật lý, không thể dựa riêng vào mã PIN để kết luận không có vấn đề. Nếu có biến động tài sản đáng ngờ hay dấu hiệu lộ sao lưu, chuyển sang đánh giá khả năng xâm phạm, không khôi phục xong rồi tiếp tục nạp tiền như thường.
Từng nhập bản sao lưu vào ví nóng: đánh giá lại cách ly
Nếu nhập cụm từ của A vào phần mềm trực tuyến để tiện khôi phục, cùng tài khoản có thể ký từ môi trường khác dù phần cứng vẫn trong ngăn kéo. Không còn cơ sở nói khóa chỉ từng tồn tại trong phần cứng. Xóa ứng dụng điện thoại cũng không chứng minh mọi bản sao dữ liệu cũ đã bị xóa.
Muốn tạo lại sự cách ly, cần quy trình đáng tin cậy để tạo dữ liệu và tài khoản độc lập mới rồi lên kế hoạch chuyển tài sản. Đổi tên tài khoản cũ hoặc mật khẩu ứng dụng không đủ. Nếu đã nghi lộ bí mật, còn phải xét việc kẻ tấn công chuyển trước, quyền đã cấp và loại tài sản. Bài viết không bảo đảm một thứ tự chuyển chung có thể giữ được mọi tài sản.
Chọn theo khả năng vận hành, không chỉ số tiền
Tương tác thường xuyên và giữ dài hạn có nhu cầu khác nhau, nhưng số tiền không đủ để quyết định một đáp án duy nhất. Hãy hỏi mình ký thường xuyên đến đâu, có hiểu yêu cầu không, dữ liệu khôi phục ở đâu và có chịu được chậm trễ khi thiết bị hỏng không.
Đánh đổi giữa thao tác thường xuyên và lưu giữ dài hạn
Ví nóng giảm thao tác bất tiện nhưng đòi hỏi quản lý bí mật trong môi trường trực tuyến và rủi ro chữ ký. Phần cứng thêm xác nhận trên thiết bị, đồng thời thêm chi phí mua, sao lưu và tương thích. Người chưa cần lưu giữ dài hạn không nhất thiết phải tăng quy trình khôi phục chưa hiểu chỉ để có nhãn “an toàn”.
Tách mục đích cũng có mặt khác: nhiều tài khoản hơn tạo thêm phí, sao lưu và công việc đối chiếu. Chuyển giữa A và B vẫn có thể liên kết chúng qua bản ghi công khai. Nếu hai bản sao lưu cuối cùng nằm trong cùng một ảnh hoặc cùng được giao cho người không đáng tin cậy, tách tài khoản trên danh nghĩa chưa chắc giảm rủi ro bạn quan tâm.
Ba trường hợp không nên vội chuyển ví
Chưa kiểm tra sao lưu, chưa hiểu mạng của địa chỉ mới hoặc chỉ bị người tự xưng hỗ trợ thúc giục nâng cấp đều là lý do chưa nên chuyển gấp. Hoàn tất chuẩn bị có thể đối chiếu trước khi di chuyển tiền. Nếu tài khoản cũ có thể đã bị xâm phạm, giữ bằng chứng giao dịch công khai và đánh giá qua kênh đáng tin cậy; không trả phí hay đưa cụm từ theo tin nhắn lạ.
Biến lựa chọn thành hồ sơ lưu giữ có thể duy trì
Sau khi chọn công cụ, ghi mục đích tài khoản, địa chỉ công khai, mã sao lưu và trạng thái kiểm tra hữu ích hơn chỉ ghi “có ví lạnh”. Mỗi khi thêm tài khoản, đổi cách khôi phục hoặc nhập sao lưu vào thiết bị khác, hãy đối chiếu lại hồ sơ. Bí mật vẫn phải được giữ riêng ở nơi phù hợp.
Bài viết phục vụ học cách lưu giữ và rủi ro thao tác, không phải lời khuyên đầu tư hay mua sản phẩm. Phân chia trong tình huống không bảo đảm ngăn tổn thất; khôi phục và chuyển tiền thật phải theo quy định chính thức của sản phẩm.