Khi ví có thể bị xâm phạm, dừng tương tác đáng ngờ, tra chuyển ra trên đúng mạng và phân biệt tài sản di chuyển với lỗi hiển thị. Sau đó kiểm tra quyền cùng lộ bí mật, xác định tài khoản bị ảnh hưởng và giữ bằng chứng công khai. Nếu cụm từ đã lộ, nghi có bot quét tiền hoặc chưa hiểu nội dung ký, dừng tự nạp tiền và ký, tìm hỗ trợ chính thức đáng tin cậy. Hướng dẫn MetaMask nhắc đổi mật khẩu không thay quyền kiểm soát đã lộ. Ví dụ giả định được đối chiếu tới 27/10/2026, không bảo đảm thu hồi tiền.
Khi ví đột ngột thiếu token, bạn dễ tìm ngay một hành động để mọi thứ bình thường lại: đổi mật khẩu, thu hồi quyền hoặc nạp thêm ETH, tài sản gốc của Ethereum, để trả phí. Thực thi on-chain tính theo lượng gas; “nạp gas” thường là nạp tài sản gốc để trả phí mạng. Vấn đề là cùng hành động có thể hữu ích trong nguyên nhân này nhưng làm thiệt hại tiếp diễn trong nguyên nhân khác.
Trước hết hãy xếp điều đã biết theo thứ tự. Chỉ không hiển thị số dư hay tài sản thực sự chuyển ra? Chỉ một hạn mức bị sử dụng hay cụm từ cũng từng đưa cho người khác? Bài viết thêm dần dấu vết vào cùng sự kiện giả định để thấy mỗi sự thật mới thay đổi phạm vi xử lý ra sao.
Xác định tài sản có thực sự bị chuyển đi không
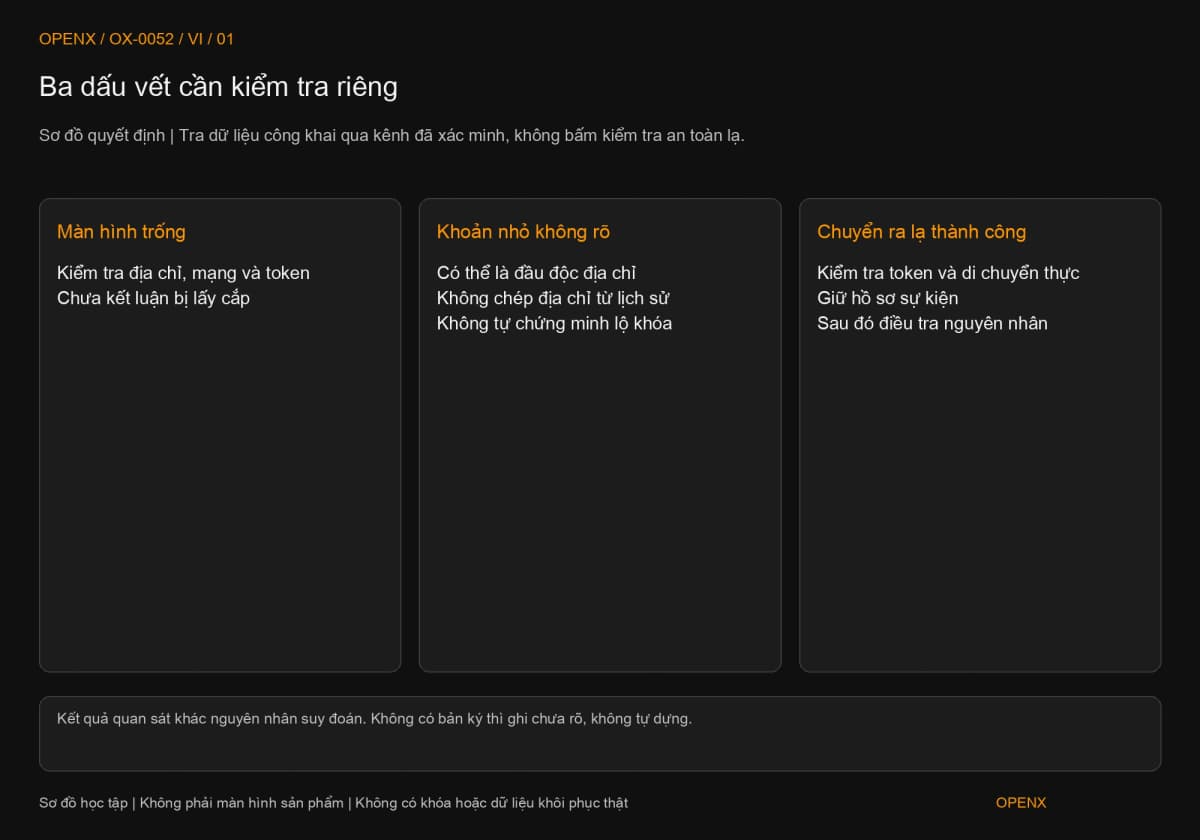
Số dư trống, nhận token lạ và chuyển ra thật là ba dấu vết khác nhau. Tra dữ liệu công khai từ kênh đã xác minh, tránh vừa điều tra vừa kết nối trang khác theo lời người lạ. Xem ví và quyền kiểm soát tài sản để hiểu quan hệ giữa ví và tài khoản on-chain.
Tách số dư trống, khoản đến lạ và chuyển ra thật
Nếu chỉ không thấy token sau đổi thiết bị, kiểm tra địa chỉ, mạng và hợp đồng token trước, chưa thể tuyên bố bị đánh cắp. Ngược lại, nếu đúng mạng đã có khoản chuyển ra thành công ngoài ý muốn thì cài lại ứng dụng hoặc thêm hiển thị token không xử lý được nguyên nhân.
Khoản đến lạ cần xét riêng. MetaMask “Address poisoning scams” giải thích đầu độc địa chỉ dùng địa chỉ trông giống hoặc lịch sử giao dịch để dụ sao chép nhầm bên nhận. Một khoản nhỏ lạ không tự chứng minh khóa riêng lộ. Không mở website kèm token vì tò mò, cũng không sao chép địa chỉ nhận lần tới từ danh sách giao dịch gần đây. Kiểm tra chiều giao dịch, tài sản và thao tác mình đã làm. Trình khám phá đọc bản ghi công khai; tra cứu thông thường không cần đưa khóa.
Ghi riêng quan sát và nguyên nhân có thể
“Tìm thấy chuyển ra thành công” là quan sát; “chắc chắn lộ cụm từ” là kết luận nguyên nhân cần thêm dấu vết. Token có thể bị chuyển qua quyền đã cấp, hoặc liên quan khóa, thiết bị, tài khoản đăng nhập và cơ chế giao thức khác. Một màn hình thường không loại trừ được mọi đường đi.
Ghi dữ liệu công khai xác nhận được rồi liệt kê phần chưa biết. Chẳng hạn biết token, chuỗi và giờ chuyển nhưng không nhớ từng ký gì thì ghi nội dung ký “chưa rõ”. Cách này hữu ích hơn gắn nhãn vội và giúp hỗ trợ chính thức không phải đoán lại từ đầu.
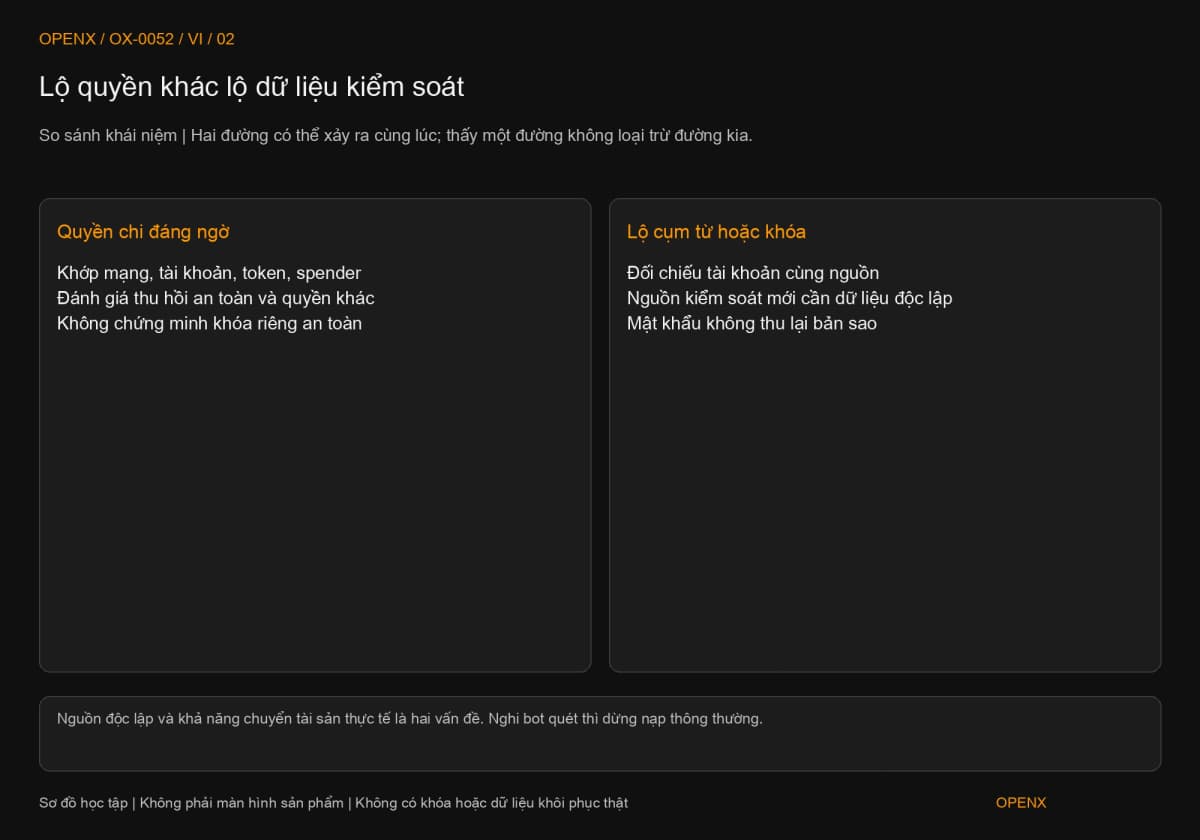
Phân nhánh xử lý theo quyền kiểm soát bị lộ
Phạm vi phụ thuộc thứ bị lộ là quyền cụ thể hay dữ liệu có thể tạo giao dịch mới. Phê duyệt đáng ngờ giúp thu hẹp đường chi tiêu có thể xảy ra, không tự chứng minh khóa vẫn an toàn. Khi đã biết cụm từ lộ, cũng không chỉ dừng ở thu hồi một hạn mức.
Chỉ thấy quyền đáng ngờ vẫn phải điều tra phơi lộ khác
Nếu hiện chỉ có dấu vết hạn mức token, kiểm tra mạng, tài khoản, hợp đồng và spender từ nguồn đáng tin cậy, rồi đánh giá có thể thu hồi an toàn không. Sau thành công cần tra lại, kiểm tra cả token khác, quyền token không thể thay thế (NFT) và quyền qua chữ ký. Ngắt kết nối website không hủy tất cả.
Nhánh này có điều kiện: môi trường thao tác đáng tin cậy, chưa ghi nhận việc lộ dữ liệu kiểm soát hay dấu hiệu bot quét. Không trực tiếp nạp vào tài khoản nghi xâm phạm chỉ để đủ phí thu hồi. Chưa hiểu yêu cầu thì ngừng ký và nhờ hỗ trợ chính thức đã xác minh đọc dữ liệu công khai.
Đã đưa cụm từ hoặc khóa riêng thì mở rộng phạm vi
Nhập cụm từ vào trang lạ hoặc người khác có thể lấy bản sao khóa riêng nghĩa là họ có thể tái tạo quyền kiểm soát ở môi trường khác. Đổi mật khẩu cục bộ không thu hồi bản sao; thêm tài khoản cùng cụm từ cũng không thay nguồn đã bị xâm phạm.
MetaMask “I've been hacked/scammed” và Kraken Wallet “My Kraken Wallet has been compromised” đều coi nguồn kiểm soát an toàn mới là hướng quan trọng. Điều đó không bảo đảm chuyển ngay được mọi tài sản: bot quét, khả năng chuyển từng tài sản, môi trường và phí đều thay đổi cách làm khả thi.
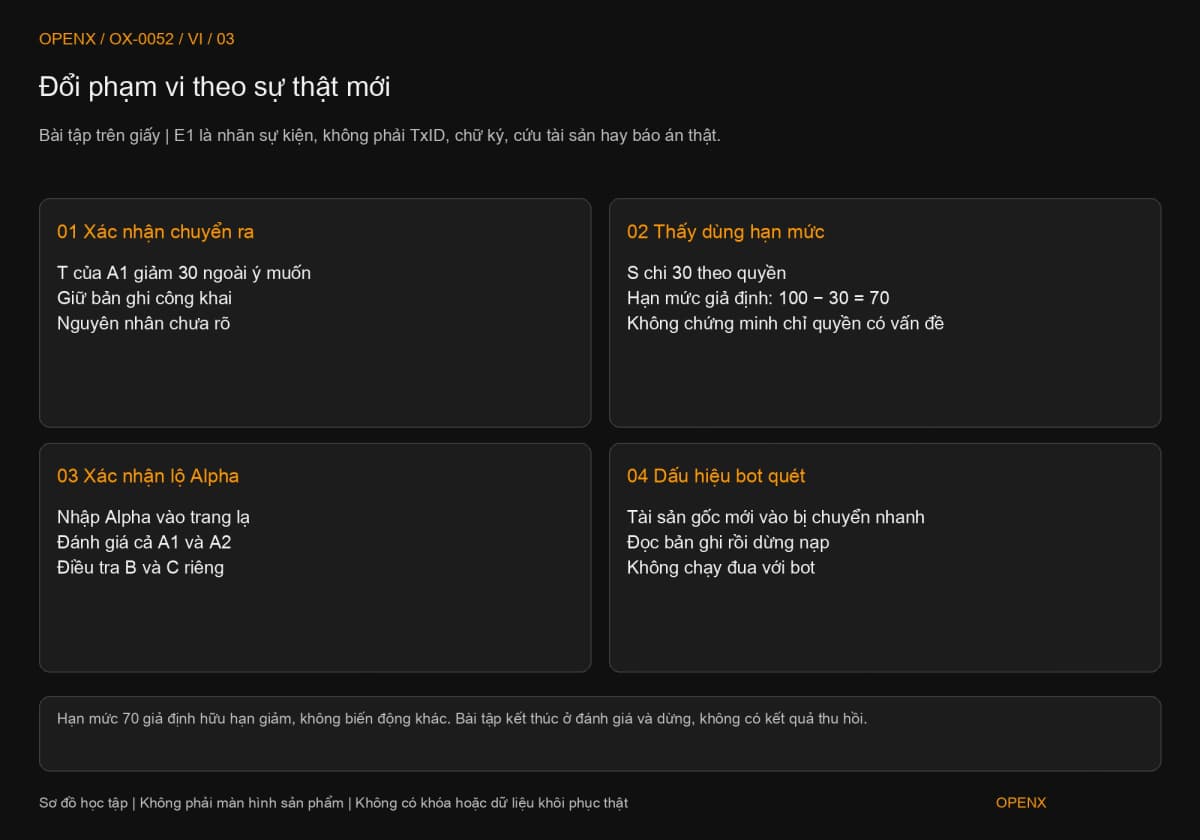
Cùng một sự kiện: dấu vết mới thay đổi cách ứng phó
Đây chỉ là phân tích trên giấy, không phải báo án, thao tác on-chain hay hồ sơ cứu tài sản thật. Dùng lại nguồn tài khoản của loạt bài: A1 và A2 từ cụm từ Alpha, không có passphrase bổ sung; B từ khóa riêng độc lập; C từ sao lưu phần cứng Beta. Chỉ có ký hiệu, không có địa chỉ dùng được, khóa hay mã giao dịch.
Bước 1: dừng thao tác mới, giữ bản ghi công khai gốc
Sự kiện bắt đầu khi A1 thiếu 30 đơn vị token T. Dừng tương tác website đáng ngờ, không ký bổ sung, xác minh hay trả tiền theo yêu cầu của họ. Nếu thiết bị cũ cũng nghi nhiễm, không nhập dữ liệu khôi phục tại đó. Dùng môi trường sạch đáng tin cậy để xem dữ liệu công khai và giữ bản ghi gốc cho điều tra.
Không có nghĩa phải xóa ngay toàn bộ ví. Giữ dữ liệu tài khoản công khai còn dùng được, định danh giao dịch và dấu vết. Nếu chưa kiểm tra sao lưu độc lập, đừng xóa bản cục bộ duy nhất vẫn truy cập được để “đặt lại an toàn”. Ngừng dùng thiết bị nghi ngờ cho thao tác nhạy cảm; quyết định đặt lại và giữ dữ liệu phải tách khỏi xử lý quyền kiểm soát tài sản.
Đối chiếu đúng mạng, A1 và hợp đồng T, xác nhận một bản ghi chuyển ra thành công 30 ngoài ý muốn. Gọi sự kiện là E1; đây là nhãn bài tập, không phải TxID thật. Hiện chỉ biết “T của A1 có chuyển ra không dự kiến”, chưa biết tài khoản khác bị ảnh hưởng không và không tự điền nội dung ký chưa xác định.
Bước 2: thấy chi tiêu bằng quyền không chứng minh khóa an toàn
Tiếp tục xem lệnh gọi công khai và chuyển token của E1. Tình huống cho biết S dùng transferFrom để chi 30 T của A1 tới R; hạn mức trước đó cho S là 100. Với giả định hữu hạn có trừ hạn mức và không có thay đổi khác, số dư giảm 30, hạn mức còn 100 − 30 = 70.
Điều này mô tả một đường chi phù hợp quyền có sẵn, không đủ để kết luận “chỉ quyền có vấn đề”. Cần đọc cùng lệnh hợp đồng, hợp đồng token và bản ghi chuyển, không chỉ tên hành động trình khám phá hiển thị. Tìm được S không phải lý do ngừng hỏi cụm từ từng lộ chưa.
Nếu sau đó chỉ xác nhận tổ hợp quyền này có vấn đề, môi trường cùng phí cho phép, có thể đánh giá thu hồi rồi kiểm tra kết quả thành công. Việc này không lấy lại 30 đã chuyển. Phân biệt Approve và chữ ký tách hạn mức khỏi chữ ký chưa nộp.
Bước 3: xác nhận đã nhập cụm từ, xác định lại tài khoản bị ảnh hưởng
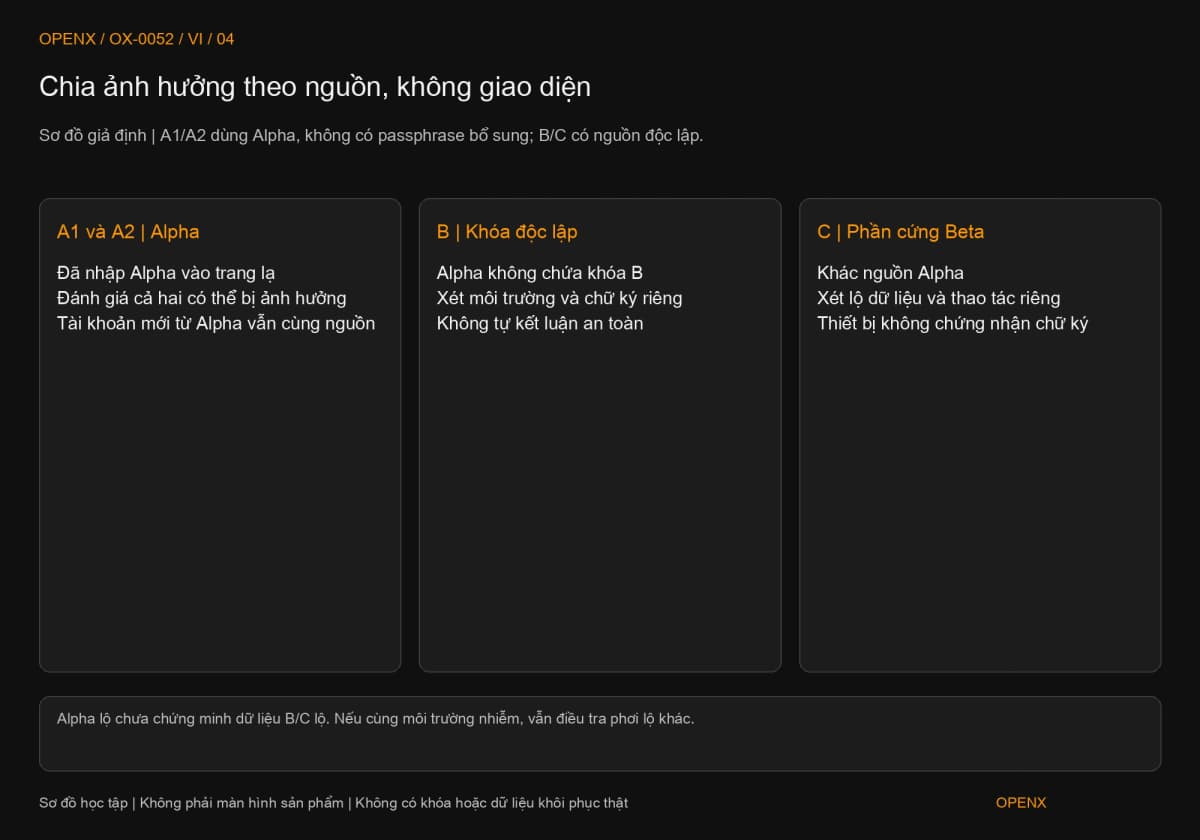
Thêm sự thật mới: người dùng nhớ từng nhập Alpha vào trang “xác minh khôi phục” lạ. Phạm vi xử lý thay đổi. A1 và A2 cùng Alpha, không có passphrase bổ sung trong ví dụ. Không thể chỉ thu hồi S của A1 rồi tiếp tục dùng A2 cất giữ tài sản.
B và C có nguồn khác nên “Alpha lộ” không tự chứng minh dữ liệu độc lập của chúng cũng bị lấy. Tuy nhiên, cũng không chứng nhận B và C an toàn: nếu từng nhập bí mật hoặc ký yêu cầu đáng ngờ trong cùng môi trường nhiễm thì điều tra riêng. Chia theo nguồn giúp không bỏ sót tài khoản cùng bí mật mà cũng không biến phơi lộ chưa chứng minh thành sự thật.
Đây là lúc mật khẩu ví và khôi phục trở nên thiết thực. Đổi mật khẩu ứng dụng chỉ đổi truy cập cục bộ, không thay dữ liệu kiểm soát dẫn xuất từ Alpha. Nhập Alpha vào điện thoại khác vẫn chỉ khôi phục cùng nguồn, không tạo quyền kiểm soát độc lập mới.
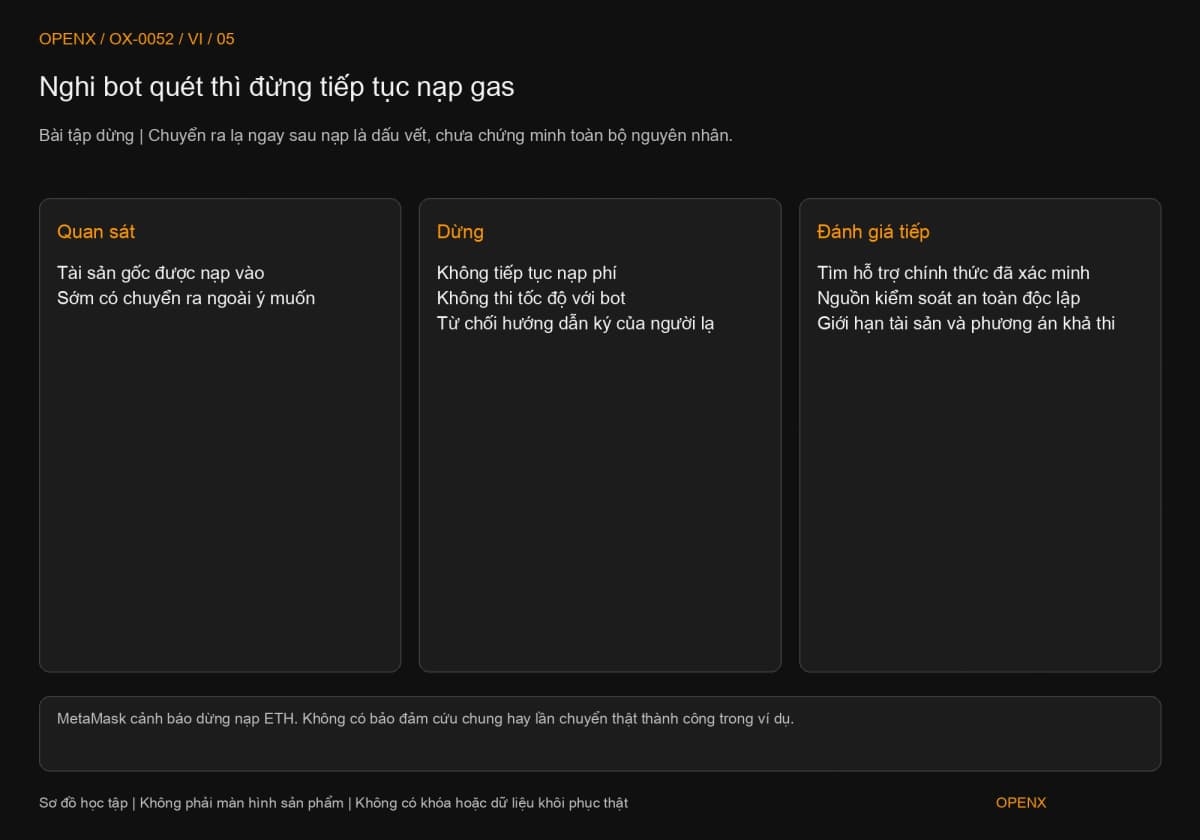
Bước 4: có dấu hiệu bot quét, dừng nạp vào tài khoản cũ
Dấu vết cuối: trước đó A1 nhận tài sản gốc để trả phí rồi ngay sau đó có khoản chuyển ra ngoài ý muốn. Cần nghiêm túc đánh giá bot quét tiền, chương trình theo dõi tiền vào và tự động chuyển nhanh. Vẫn phải đọc giao dịch công khai; gần nhau về thời gian chưa chứng minh đầy đủ hành vi chương trình.
MetaMask “What to do if you have a sweeper bot on your wallet” cảnh báo rõ không tiếp tục nạp ETH vào tài khoản nghi có bot. Vì vậy ví dụ dừng cách nạp gas thông thường và không hướng dẫn thi tốc độ chuyển tay. Tiền phí mới có thể bị lấy trước trong khi token cần trả phí vẫn ở lại.
Kết luận bài tập: đánh giá A1/A2 theo việc Alpha lộ; điều tra B/C riêng; dấu hiệu bot quét khiến đường nạp thông thường phải dừng. Không có cứu tài sản thật hay kết quả “đã chuyển thành công sang ví mới”. Dừng đúng giới hạn dữ liệu và khả năng hữu ích hơn câu “chuyển hết là xong” che đi trở ngại.
Bảo vệ tài sản còn lại: tạo nguồn kiểm soát mới đáng tin cậy
Quyền kiểm soát mới cần nguồn độc lập đáng tin cậy, không chỉ đổi tên ví, thiết bị hay thêm tài khoản. Đây là phân biệt cơ chế; chuyển được không và theo thứ tự nào vẫn phụ thuộc tài sản cùng tình trạng tấn công.
Môi trường an toàn, dữ liệu độc lập, không tái dùng nguồn đã lộ
Trong môi trường an toàn đáng tin cậy, tạo nguồn kiểm soát độc lập mới theo quy trình chính thức, kiểm tra sao lưu và thông tin nhận. Không dùng Alpha cũ làm dữ liệu ví mới, không đưa bí mật mới cho người hỗ trợ điều tra. Nếu đăng nhập mạng xã hội hay tài khoản đám mây cũng nghi bị xâm phạm, phải xử lý chúng; đổi giao diện rồi dùng lại đăng nhập bị ảnh hưởng không đủ.
Sau khi tạo bản sao lưu mới, vẫn phải kiểm tra phạm vi và khả năng khôi phục. Khẩn cấp không biến sao lưu chưa kiểm tra thành hoàn tất. Chưa xác định môi trường an toàn thì tránh tạo thêm phơi lộ bí mật; giữ đối chiếu rõ địa chỉ công khai của bên bị ảnh hưởng và bên dự kiến nhận.
Đánh giá giới hạn tài sản và thứ tự, không sao chép “chuyển hết”
Tài sản gốc, token, NFT, tài sản khóa và vị thế vay có điều kiện khác nhau: phí sẵn có, thời điểm mở khóa, rủi ro thanh lý hoặc thao tác nhiều bước. Thứ tự chuyển thông thường có thể xung đột với tình huống bot quét. Không dùng thứ tự “loại này trước, loại kia sau” cố định cho mọi vụ.
Nếu cần chuyên môn, bắt đầu từ hỗ trợ chính thức đã xác minh, hiểu phạm vi và giới hạn dịch vụ, không coi tên của họ là bảo đảm. Giao dịch tự lưu ký đã thực thi không có nút hoàn tác chung của hỗ trợ. Dù có cơ chế riêng của nhà phát hành token hay nền tảng, cũng không thể hứa chắc đóng băng hoặc lấy lại được tài sản.
Cung cấp gì khi cầu trợ để không lộ thêm bí mật?
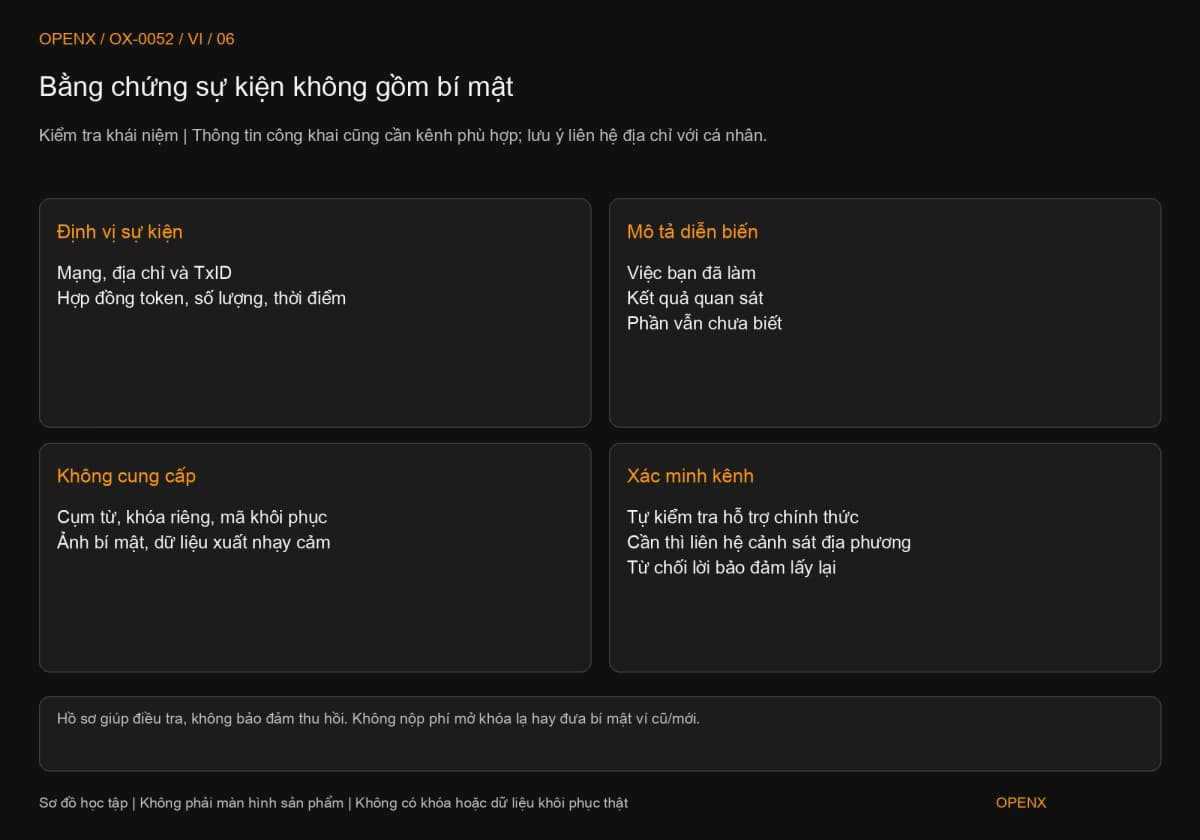
Hỗ trợ cần dữ liệu công khai đủ định vị sự kiện, không cần cụm từ hoặc khóa riêng. Khả năng thu hồi phụ thuộc thực tế; giữ hồ sơ hỗ trợ nhận định và điều tra, không bảo đảm kết quả.
Dùng thông tin công khai liên hệ chính thức và cơ quan chức năng
Tập hợp mạng, địa chỉ bị ảnh hưởng, mã giao dịch, hợp đồng token, số tiền, thời điểm và thao tác trước sau. Tách “điều đã thấy”, “điều mình đã làm” và “điều chưa chắc”. Không giữ chữ ký thì ghi không có, không đoán điền. Địa chỉ công khai không phải bí mật kiểm soát nhưng vẫn nên cung cấp qua kênh phù hợp, tránh lộ liên hệ cá nhân không cần thiết.
Vào hỗ trợ từ website chính thức tự xác minh. Có dấu hiệu lừa đảo thì cung cấp hồ sơ cho cảnh sát nơi bạn ở hoặc cơ quan thích hợp. Nếu liên quan nền tảng nhận hay sai mạng, nêu cả nền tảng và loại thao tác, không coi thành công on-chain là đã ghi có. Kiểm tra chuyển tiền mã hóa bổ sung lớp này.
Từ chối tin nhắn bảo đảm lấy lại và phí mở khóa trả trước
Người chủ động nhắn, đòi “phí giải phóng” hoặc dữ liệu khôi phục không trở nên đáng tin chỉ vì gửi ảnh cứu tiền thành công. Từ chối lời bảo đảm thu hồi, không gửi khoản xác minh tới địa chỉ lạ. Điều tra giao dịch công khai không cần đưa bí mật ví cũ hay ví mới để ai xem hộ.
Trước chia sẻ màn hình, kiểm tra có cụm từ, khóa riêng, mã khôi phục hoặc dữ liệu xuất nhạy cảm không. Đừng tạo thêm bản sao có thể kiểm soát tài sản chỉ để kể đủ sự kiện. Nếu đã đưa bí mật, tính việc đó vào phạm vi phơi lộ thay vì chỉ xóa hội thoại.
Sau xử lý, cần sửa những thiếu sót nào?
Cải thiện phải nhắm vào sai sót thực tế; đăng nhập lại không phải khép lại an toàn. Ví dụ cần sửa việc nhập dữ liệu khôi phục lên website, phân tài khoản theo nguồn, hiểu quyền chi tiêu và nhớ dừng nạp khi nghi bot quét. Nếu ban đầu chỉ chép sai địa chỉ thì trọng tâm cải thiện khác.
Giữ dòng thời gian không chứa bí mật, ghi quyền đã xử lý, tài khoản đã kiểm tra và mục còn chưa xác định. Ví mới, sao lưu và thiết bị dùng được hay không đều cần kiểm tra riêng. Chỉ đánh dấu hoàn tất phần thật sự đã làm và xác nhận, tránh tiếp tục cất tài sản trong nguồn chưa được xử lý.
Bài viết là giáo dục an toàn qua sự kiện giả định, không thực hiện chuyển tiền, thu hồi, cứu tài sản hay báo án thật; không phải lời khuyên xử lý tài sản cá nhân hoặc pháp lý. Nghi xâm phạm cần tìm hỗ trợ chính thức và chuyên môn đáng tin cậy theo dữ liệu thực. Không quy trình nào bảo đảm lấy lại tổn thất.