钱包被盗先停止可疑交互,查正确网络的转出记录,分清资产移动或显示问题;再核对授权与秘密曝光,界定受影响账户,保留公开证据。助记词已泄露、疑似自动抢转资产或无法判读签名时,停止自行补款与签署,从可信官方入口求助。MetaMask失守指引提醒,改密码不会换掉泄露控制权。本文以假设事件示范,核对至2026年10月27日,不保证追回。
钱包突然少了一笔代币,人很容易立刻找一个能让事情恢复正常的动作:改密码、撤销授权,或再转一点以太坊原生币 ETH 进去付费。这类链上执行按 Gas 计费用量结算,所谓补 Gas 通常是补入支付网络费的原生币。问题是,同一个动作在不同原因下,可能有用,也可能只是让损失继续。
先把已知的事排成顺序。到底是余额没有显示,还是真的有资产转出?只有一份代币额度被使用,还是助记词也曾交给别人?本篇用同一个教学事件逐步加入线索,让你看到每个新事实会怎样改变应对范围。
先确认资产是否真的被移动
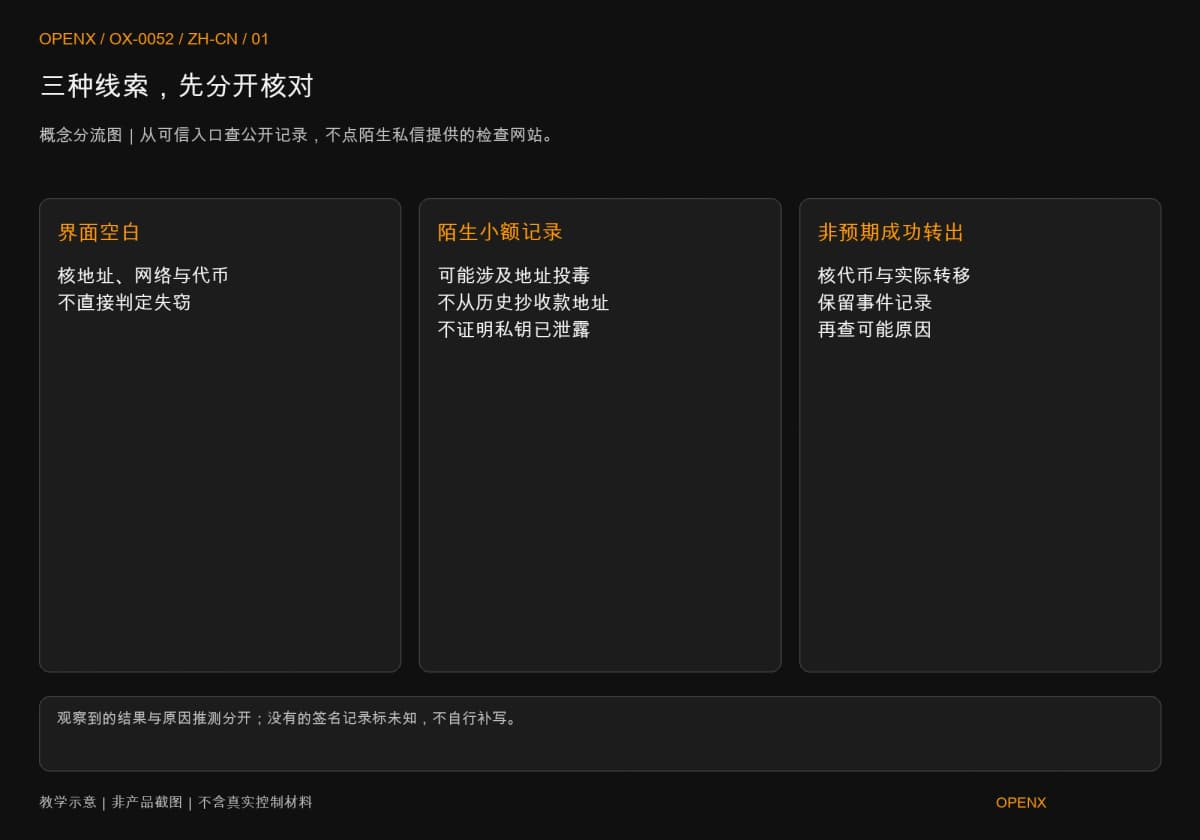
界面余额空白、收到陌生代币与真实转出,是三种不同线索。 先从自己已核对的入口查公开链上数据,避免一边排查,一边依陌生人的指示连接另一个网站。钱包与链上账户的关系,可先看本站的钱包与控制权。
余额空白、陌生来款与真实转出分开
如果只是换设备后看不到代币,先核对账户地址、网络与代币合约,不能直接宣布被盗。相反地,若正确网络上已有非自己预期的成功转出,就不能只靠重装 App 或重新加入代币来处理。
陌生来款也要独立看待。MetaMask 官方〈Address poisoning scams〉说明,地址投毒会藉外观相似的地址或交易记录诱导用户抄错收款对象;出现一笔陌生小额记录,本身不证明私钥已泄露。不要因为好奇去开代币附带的网址,也不要从最近交易列表直接拷贝下一笔收款地址。先查记录方向、资产与自己实际做过的操作。区块浏览器是查看公开链上记录的工具,普通查找不需要交出密钥。
把观察结果与可能原因分栏
「查到一笔成功转出」是观察;「一定是助记词泄露」则是需要更多线索的原因判断。某笔代币可能通过先前授予的动用权限被移走,也可能涉及私钥、设备、登录账号或其他协议机制。单靠一个画面通常不足以排除所有路径。
先写下能确认的公开数据,再列仍未知的部分。例如知道哪个代币、哪条链、何时转出,却不清楚当时签过什么,就把签名内容标为未知。这比急着替事件贴标签更有用,也让后续官方支持不必从头猜。
钱包被盗怎么办,先按控制权分流
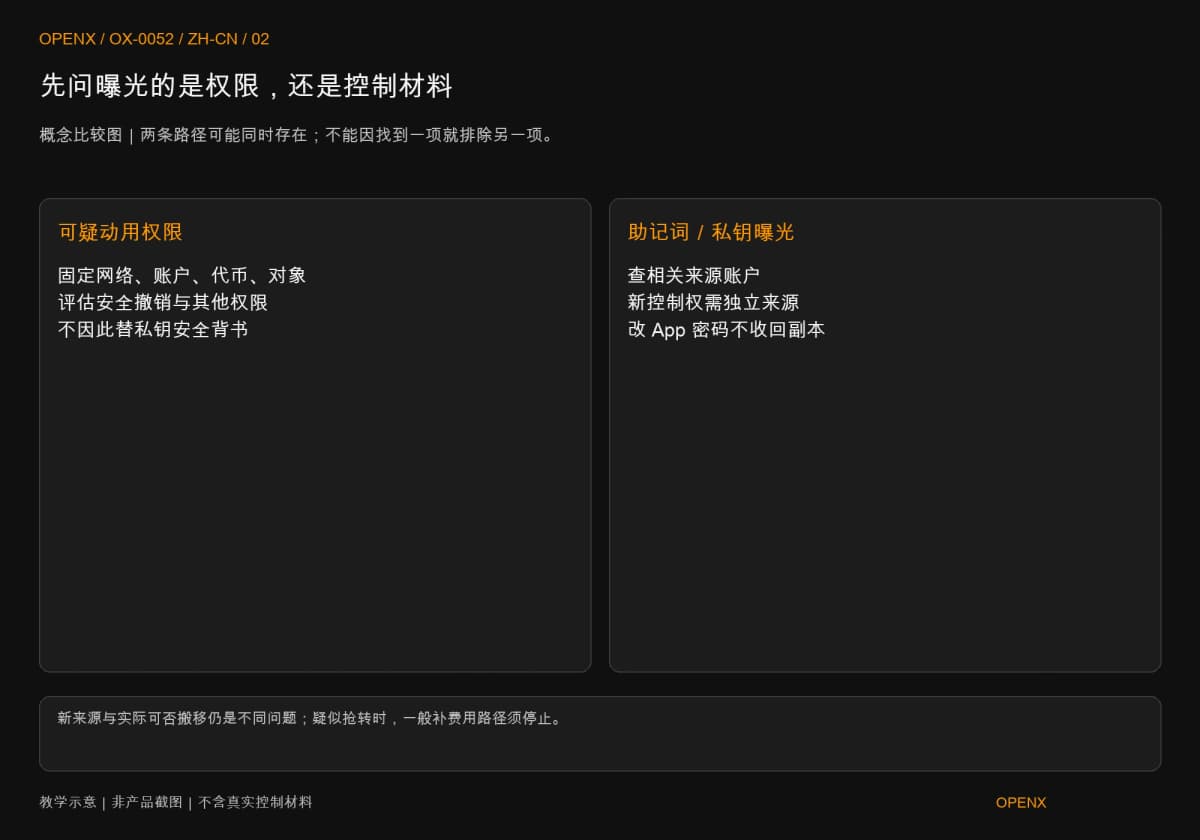
处理范围取决于曝光的是某项权限,还是产生新交易的控制材料。 找到一笔可疑授权,可以缩小某次支出的可能路径,却不能自动证明密钥仍安全;已知助记词泄露时,也不能只停在撤销那笔额度。
只发现可疑授权,仍要排查其他曝光
若目前只有特定代币额度的线索,从可信入口核对网络、账户、代币合约与被授权方,评估能否安全撤销相应权限。撤销成功后仍要重新查状态,并确认是否存在其他代币、非同质化代币(NFT)的操作权限或签名型权限;断开网站连接不等于它们全部取消。
这条分支也有前提:操作环境可信,且没有已知控制材料泄露或抢转线索。不能为了凑足撤销费用,就直接向疑似失守账户补款。若不清楚一次要求会做什么,先停止签名,转由已验证的官方支持协助判读公开数据。
助记词或私钥曾交出去,就扩大影响范围
已把助记词输入陌生页面,或私钥副本可能被人取得,代表对方可能在另一环境重建相关控制权。更换本机密码不会收回那份副本;在同一助记词下添加账户,也没有换掉失守来源。
MetaMask 官方〈I've been hacked/scammed〉及 Kraken Wallet〈My Kraken Wallet has been compromised〉均把新的安全控制来源列为重要处理方向。这不等于保证立刻能搬走所有资产:原账户是否有自动扫币程序、资产能否转移、操作环境与网络费,都会改变可行做法。
同一事件演练:新线索怎样改变应对
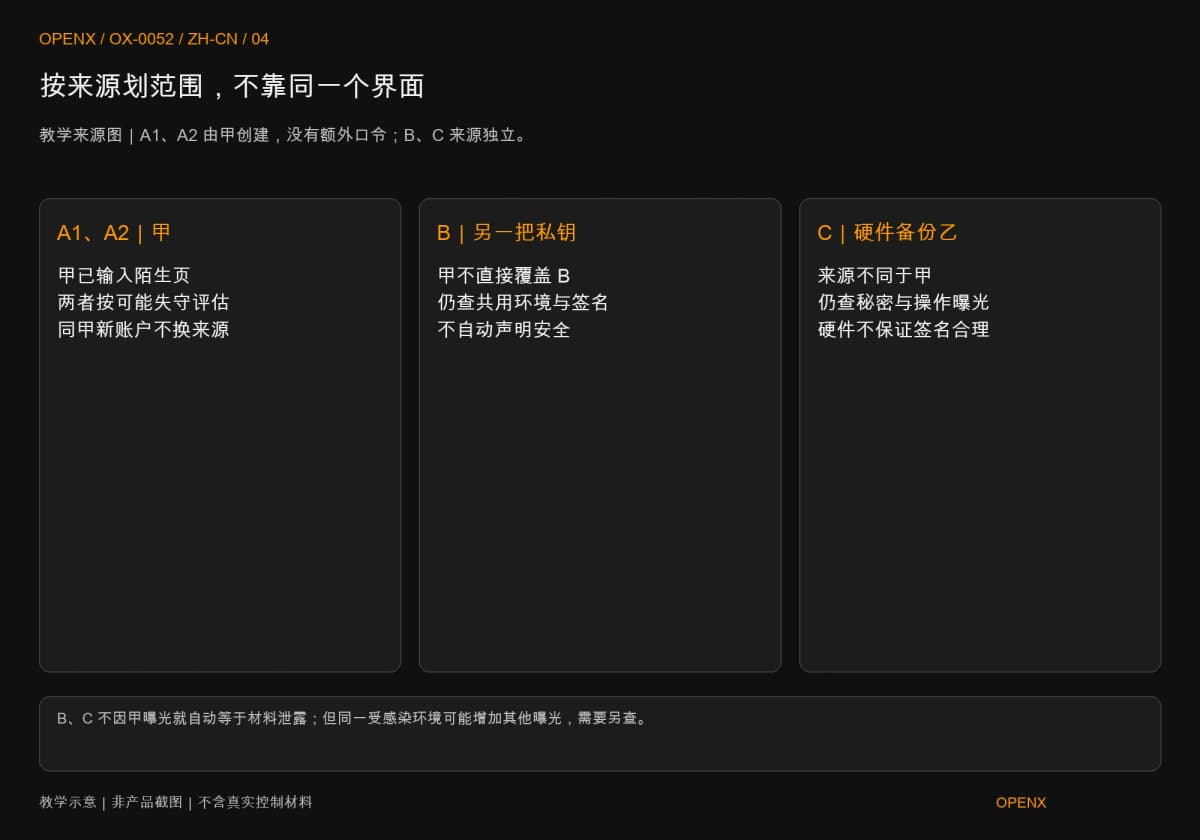
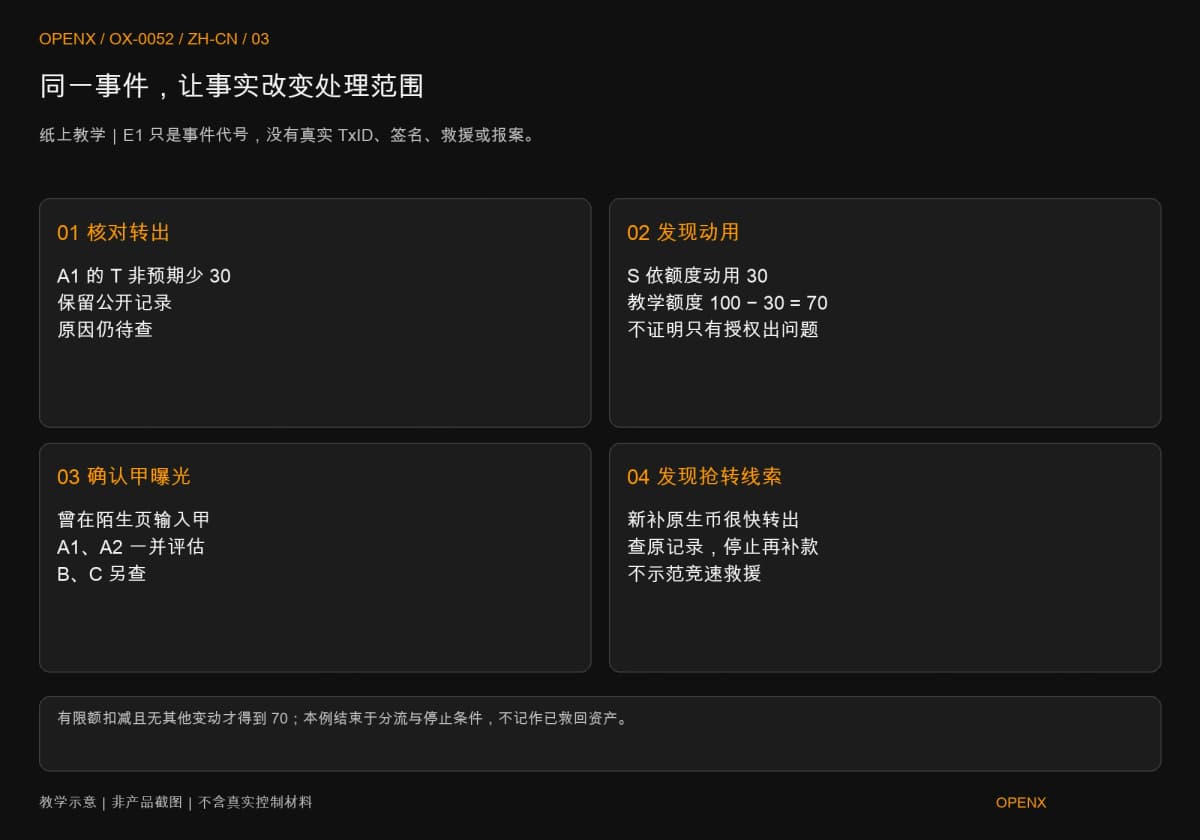
以下只做纸上事件分析,不是真实报案、链上操作或资产救援记录。 沿用系列的账户来源:A1、A2 由助记词甲创建,本例没有额外口令;B 来自另一把独立私钥,C 来自硬件备份乙。它们只是代号,不附可使用的地址、密钥或交易哈希。
第一步:停止新操作,保留原始公开记录
情境从 A1 的代币 T 少了 30 单位开始。先停止与可疑网站交互,不再依其要求补签、验证或付款。若原设备也疑似受感染,就不在上面输入恢复材料;改用可信干净环境查看公开数据,保留原始记录供排查。
这一步不是要求立刻删除整个钱包。应保留可用的公开账户数据、交易识别与事件线索;如果尚未核对独立备份,也不要为了「重置安全」先把唯一仍可使用的本机数据清掉。疑似设备则停止用于敏感操作,是否重设与如何保全数据,要与资产控制问题分开处理。
先核对正确网络、A1、T 合约,确认确有一笔成功转出 30 的记录。把它记为事件 E1;E1 是教学标签,并非真实交易识别码 TxID。此刻的已知结论只有「A1 的 T 确有非预期转出」,尚不知道其他账户是否受影响,也不补写无法确认的签名内容。
第二步:查到授权动用,也不替私钥安全背书
继续查看 E1 的公开调用与代币转移信息,情境设置显示对象 S 使用代为动用代币的 transferFrom 方法,从 A1 支出 30 单位 T 给 R;先前对 S 的额度为 100。在本例会扣减有限额度、且没有其他变动的假设下,余额减少 30,剩余额度为 100 − 30=70。
这能说明一条与既有权限相符的支出路径,却不能单独推出「只有授权出问题」。实际排查要把合约调用、代币合约与转移记录一起看,不只看区块浏览器显示的一个动作名称;也不能因为找到 S,就停止询问助记词是否曾曝光。
如果后续只确认这一组权限有问题,且环境与费用条件允许,可以评估撤销相应额度,再核对成功结果。这仍不追回已转出的 30。Approve与签名差别,会把额度与未提交签名分开说明。
第三步:确认输入过助记词,重新划定影响账户
接着加入新事实:用户回想起,曾把助记词甲输入一个陌生「恢复验证」页面。这个线索改变了处理范围。A1 与 A2 共享甲,在本篇没有额外口令的设置下,不能只撤销 A1 的 S 额度,就让 A2 继续当保管账户。
B 与 C 的控制来源不同,所以「甲泄露」不会自动等于它们的独立材料也被取得。但这同样不能替 B、C 声明安全:如果它们曾在同一受感染环境输入秘密或签过可疑内容,仍须另外排查。按来源划定范围,是为了不漏掉共用秘密的账户,也不把未经证明的曝光写成事实。
这时钱包密码与恢复的区分就很实际。改 App 密码只改本机访问条件,不能替换甲导出的控制材料;把甲导入另一支手机,也只是恢复同一来源,没有创建新的独立控制权。
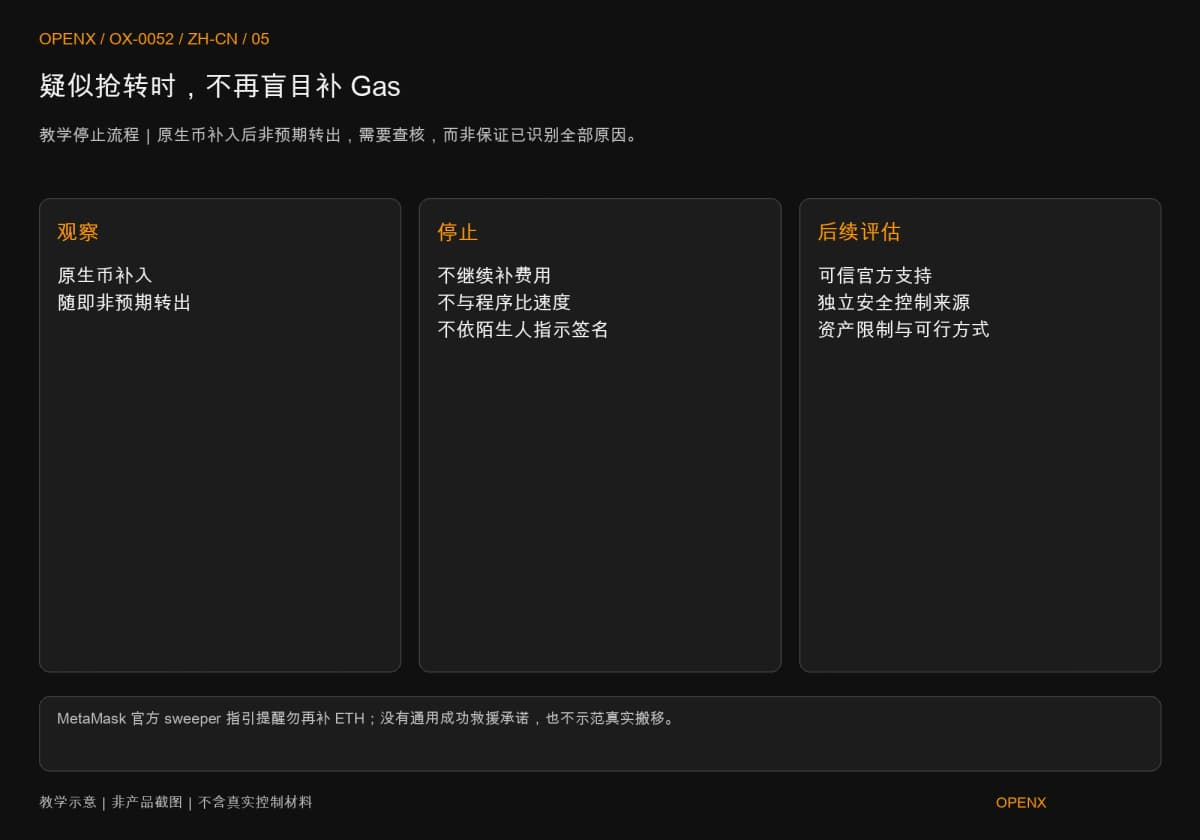
第四步:发现抢转迹象,停止往旧账户补款
最后加入另一条线索:A1 先前收到一笔补费用的原生币,随即出现非预期转出。这使会监控充值并自动迅速转走资产的自动扫币程序,成为需要认真评估的可能性;仍要核对公开交易,不能仅凭时间接近就宣称已查明所有程序行为。
MetaMask 官方〈What to do if you have a sweeper bot on your wallet〉明确提醒,不要继续把 ETH 存入疑似有自动扫币程序的账户。本例因此停止一般补 Gas 的做法,也不示范手动比谁转得快。再放进去的费用可能先被移走,而需要付费的代币仍留在原处。
到这一步,教学事件的结论是:A1、A2 按甲曝光评估;B、C 另查;疑似抢转使一般补款路径停止。没有开展资产救援,也没有「已成功转往新钱包」的结果可填。能正确停在数据与能力边界,比用一句「全部转走就好」掩盖限制更有用。
要保护剩余资产,先创建可信的新控制权
新控制权需要独立可信的来源,不能只是旧钱包换名称、换设备或加一个账户。 这是机制上的区分;真正能否转移、用什么顺序,仍需按资产与攻击状态判断。
用安全环境与独立材料,别重用失守来源
在可信安全环境,依所用产品的官方流程创建新的独立控制来源,并核对备份与接收信息。不要把旧助记词甲当成新钱包的材料,也不要把新秘密交给协助排查的人。如果连第三方账号登录或云端账号都疑似失守,也要一并处理,不能只换一个钱包界面继续使用相同受影响登录。
新备份创建后,仍要确认其范围与可恢复性,不能因为事件紧急就把未检查的备份记成完成。若环境无法确认安全,先避免进一步暴露秘密信息;已受影响账户与准备接收的账户,应保持清楚的公开地址对照。
评估资产限制与交易顺序,不照抄一键搬家
原生币、代币、NFT、锁仓或借贷部位的转移条件不同,可能涉及可用费用、解锁时间、清算风险或多步操作。一般转移需要的顺序,与抢转情境可能冲突;不宜用固定的「先转哪一种、再转哪一种」涵盖所有事件。
若需要专业协助,先从已核对的官方支持取得适用方向,理解服务范围与限制,不把对方的名称当成保证。自托管账户的已执行交易,没有通用的客服撤回按钮;即使另有代币发行方或平台机制,也不能据此承诺自己一定能冻结或追回资产。
求助时交什么数据,才不会再交出秘密
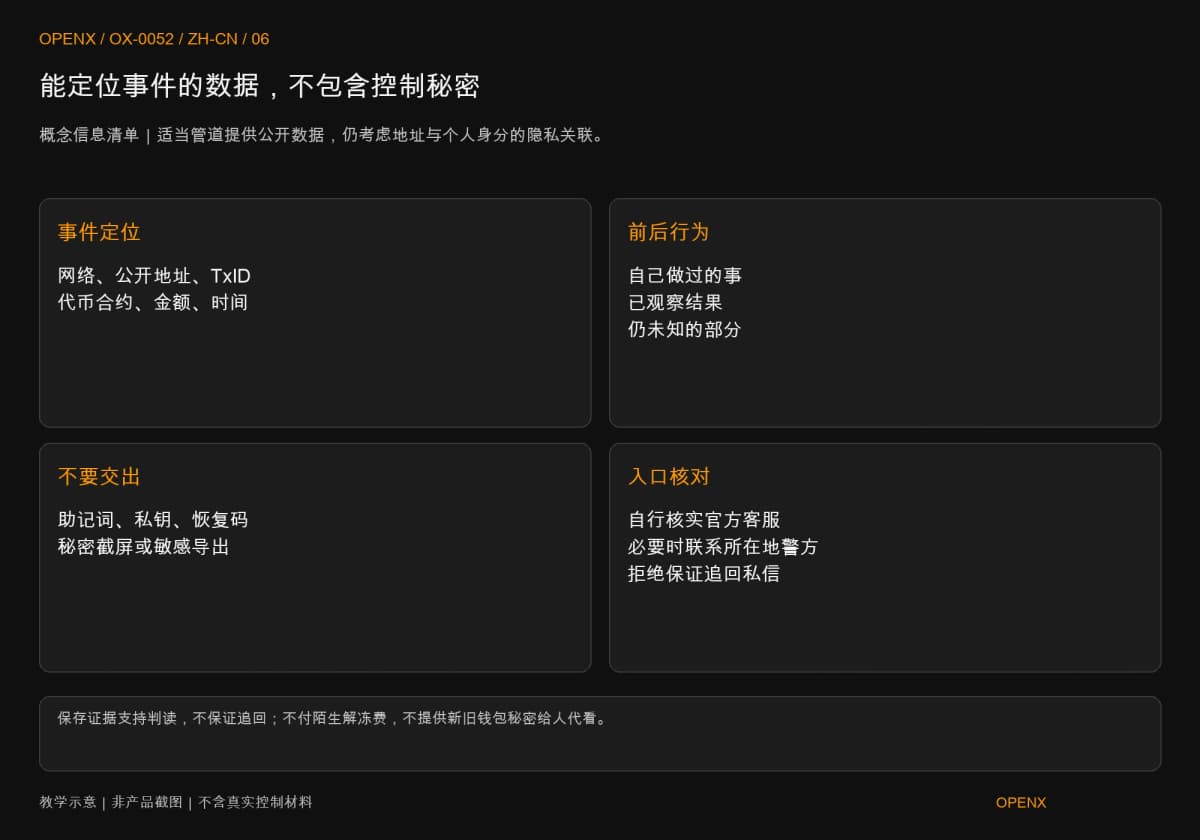
求助需要足以定位事件的公开数据,不需要把助记词或私钥交给对方。 能否追回取决于实际情况,保存记录的作用是支持判读与调查,不是保证结果。
用公开事件数据联系官方与执法机关
整理网络、受影响公开地址、交易哈希、代币合约、金额、时间与前后操作。把「看到的结果」「自己做过的事」「仍不确定的部分」分开;签名记录若没有留存,就写没有,不猜补内容。公开地址虽不是控制秘密,仍应通过适当渠道提供,避免无必要地公开个人关联。
从自己核对的官方网站进入客服,涉及诈骗时向所在地警方或适当执法渠道提供记录。若事件牵涉平台收款或错网络,也要交代接收平台与操作类型,不能把链上完成直接当作平台已入账。加密货币转账排查,可补足这层排查。
拒绝保证找回与预付解锁费的私信
主动私信、要求先付「解冻费」或输入恢复材料的救援者,不因贴了成功截屏就可信。拒绝保证追回的话术,也不向陌生地址先付验证款。真正的公开交易排查,不需要把新旧钱包的秘密交给对方代看。
分享画面前先检查是否含助记词、私钥、恢复码或敏感导出数据;不要为了完整交代事件,又添加一份可被拿来控制资产的副本。若已把秘密交出,应把这件事纳入曝光范围,而不是只删掉对话记录。
事件处理后,回头补哪几个缺口
后续改善应对准事件中的失误,不能把重新登录当成安全结案。 本例需要补的是:不在网站输入恢复材料、按来源区分账户、读懂动用权限,以及记住疑似抢转时停止补款。若原先只是抄错地址,改善重点则不同。
保留一份不含秘密的事件时间线,记下哪些权限已处理、哪些账户已查、哪些仍待确认。新钱包、备份与设备是否可用,也各自核对。只有实际做过且能确认的部分才记完成,才能避免日后又把尚未处理的来源拿来保管资产。
本文为安全教育与假设事件分析,未进行真实转账、撤销、救援或报案,不构成个别资产处置或法律建议。疑似失守时应依实际数据寻求可信官方与专业协助,任何流程都不能保证追回损失。