암호화폐 지갑을 쓰기 전에는 보관 책임과 사용할 수 있는 백업부터 확인해요. 송금할 때는 자산·네트워크·전체 주소를 맞추고, 보낼 금액과 수수료를 준비한 뒤 서명 내용을 읽어요. 전송 후에는 거래 상태와 수신 결과를 확인해요. 이 글은 이더(ETH)를 이용한 가상 연습이에요. 거래 해시가 있다고 입금이 끝난 것은 아니며, 정보나 서명을 이해할 수 없으면 전송 전에 멈춰야 해요.
이미 코인을 사 봤어도 처음 지갑으로 출금할 때는 막힐 수 있어요. 같은 ETH인데 왜 네트워크를 골라야 할까요? 주소를 붙여 넣었는데 왜 잔액 전부를 보낼 수 없을까요? 화면에 표시된 ‘성공’은 무엇이 성공했다는 뜻일까요?
이 질문들은 서로 이어져 있어요. 누가 자산을 움직일 수 있는지 알아야 백업 책임을 이해하고, 어느 체인의 어떤 자산을 보내는지 알아야 수신 결과를 확인할 수 있어요. 저는 지갑이나 온체인 작업을 늘리기 전에 한 번의 송금에 필요한 판단을 순서대로 익히는 편을 권해요.
지갑·주소·계정에서 자산을 움직일 수 있는 주체부터 구분해요
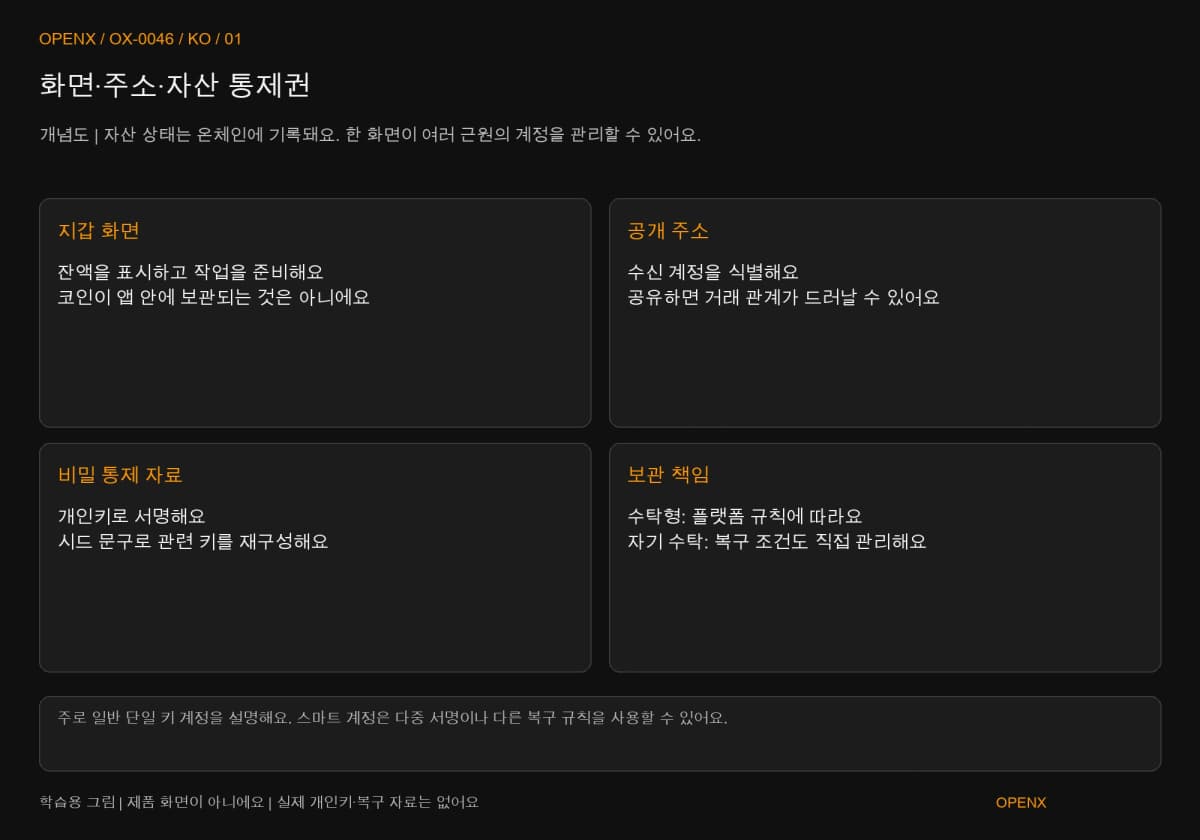
암호화폐 지갑은 계정을 조회하고 자산을 받으며 서명을 요청하는 도구예요. 자산 상태는 블록체인에 기록돼요. 그래서 지갑 화면을 바꿔도 같은 계정을 사용할 수 있고, 앱을 삭제해도 온체인 자산이 사라지지는 않아요. Ethereum.org의 ‘Ethereum wallets’도 계정과 주소를 이처럼 구분해요.
주소는 공개 정보지만 통제에 필요한 자료는 비밀이에요
주소는 수신 대상을 식별하는 공개 정보예요. 개인키(private key)는 서명을 만들어 관련 작업이 승인됐는지 네트워크가 검증하게 해요. 일반적인 단일 개인키 계정에서는 키가 유출되면 다른 사람도 유효한 거래를 만들 수 있어요. 스마트 컨트랙트 계정은 여러 키의 확인이 필요한 다중 서명이나 별도의 복구 방식처럼 프로그램으로 통제 규칙을 정하기 때문에, 모든 계정을 열쇠 하나로 생각하면 안 돼요.
자산을 받는 데 상대방에게 필요한 것은 올바른 네트워크의 주소와 해당 수신 방식이 요구하는 추가 정보예요. 개인키, 시드 문구, 지갑 잠금 비밀번호는 필요하지 않아요. 공개 주소로 거래 기록이 연결될 수 있으므로 개인정보 영향도 생각해야 해요. 공개할 수 있다는 말이 사생활에 아무 영향도 없다는 뜻은 아니에요.
수탁형과 자기 수탁에서는 복구 책임이 달라요
수탁형 계정은 플랫폼이 관련 키를 관리하고, 이용자는 로그인 계정과 플랫폼 규칙에 따라 출금을 신청해요. 자기 수탁은 본인이 서명 권한을 보유하거나 설정에 따라 공동으로 통제하는 방식이에요. 전자는 플랫폼 운영·출금 제한·계정 보안 위험을, 후자는 키와 복구 자료를 관리할 책임을 감수해야 해요. 로그인 복구 가능 여부와 온체인 거래 취소 가능 여부는 별개예요.
한 브랜드가 거래소 계정과 온체인 지갑을 함께 제공할 수도 있어요. 아이콘만 보고 보관 방식을 판단하지 말고 제품명, 계정을 만든 방식, 기기를 잃었을 때의 복구 방법을 확인해요. 앞서 언급한 Ethereum.org 문서도 중앙화 거래소의 보관 책임과 지갑 화면을 구분해요.
핫·콜드는 다른 코인이 아니라 키의 환경을 설명해요
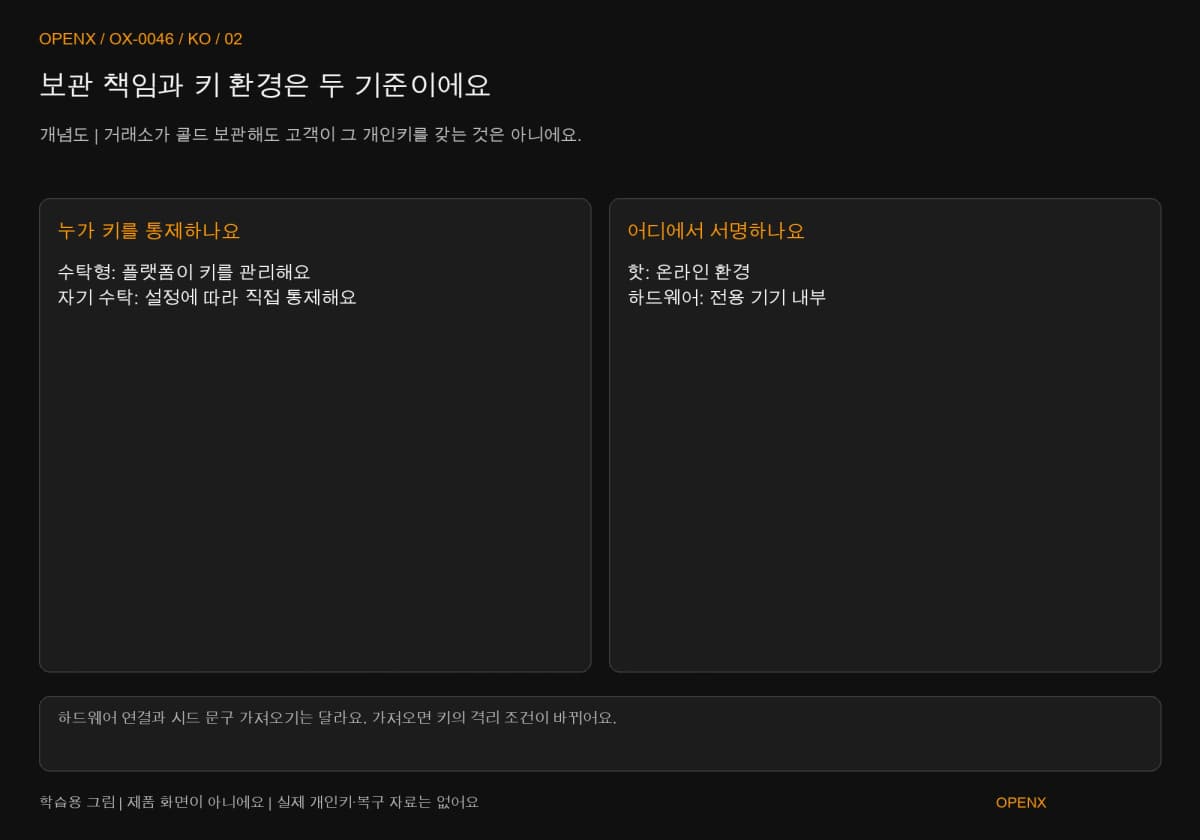
핫월렛과 콜드월렛은 주로 키를 보관하고 서명하는 환경을 비교해요. 수탁과 자기 수탁은 통제권의 주체를 비교하므로 두 기준을 나눠야 해요. 거래소가 고객 자산을 콜드 보관하더라도, 이용자는 여전히 수탁 계정 사용자이며 플랫폼의 개인키를 갖게 되는 것은 아니에요.
휴대전화 화면에서 하드웨어로 서명할 수도 있어요
휴대전화나 브라우저는 잔액을 표시하고 거래를 만든 뒤 하드웨어 기기에 서명을 넘길 수 있어요. 정상적인 설계에서는 연결 때문에 개인키를 휴대전화에 가져올 필요가 없어요. MetaMask 공식 ‘How to use a hardware wallet with MetaMask’는 소프트웨어 지갑에 있던 시드 문구를 그대로 쓰기보다 하드웨어에서 새 복구 자료를 만들도록 안내해요. 자료 확인일은 2026년 10월 27일이에요.
하드웨어는 확인 단계를 늘리지만 백업과 기기 관리도 추가해요. 무엇에 서명하는지는 여전히 직접 읽어야 해요. 사용 목적을 비교하려면 핫월렛과 콜드월렛의 차이를 참고하세요. 여기서는 자산을 받고 보내는 공통 흐름에 집중해요.
백업을 확인한 뒤에 자금을 넣어요
시드 문구로 만든 자기 수탁 지갑은 공식 절차에 따라 백업부터 확인한 뒤 자산 입금을 고려해요. 시드 문구는 관련 키를 재구성하는 복구 자료예요. 따로 가져온 계정, 하드웨어 계정, 다른 로그인 방식은 별도 복구 조건이 있을 수 있어 한 묶음을 적었다고 모두 복구할 수 있다고 보면 안 돼요.
단어 순서를 유지하고, 고객센터에 사진을 보내거나 모르는 사이트에 붙여 넣지 않아요. 기기를 가지고 있는지, 잠금을 풀 수 있는지, 어떤 계정을 백업으로 복구할 수 있는지에 따라 대응이 달라져요. 개인키와 시드 문구의 차이에서 이 경우들을 나눠 설명해요.
송금 연습에서는 이번 한 건의 목적을 고정해요
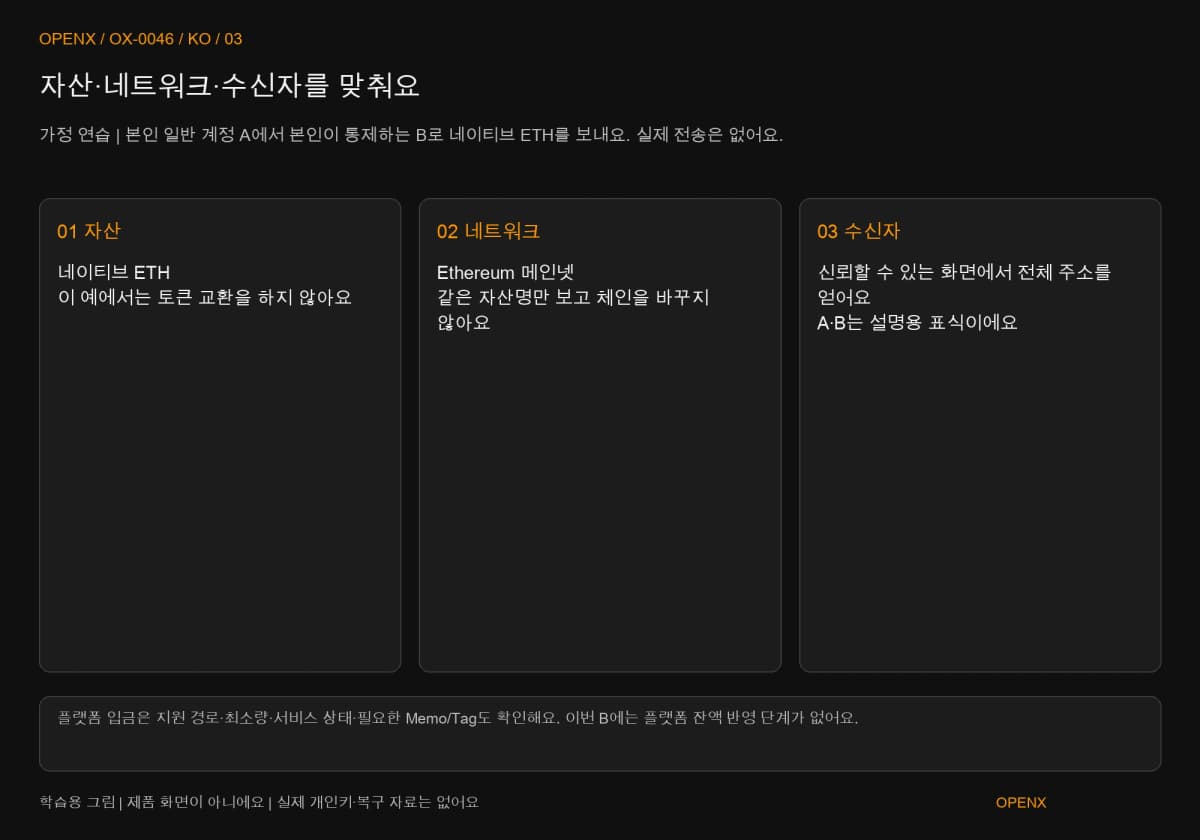
이번에는 Ethereum 메인넷에서 본인의 일반 계정 A가 본인이 통제하는 일반 계정 B로 네이티브 ETH를 보내는 상황만 연습해요. 실제 전송은 없고 자금과 요율도 가정이에요. 네이티브 ETH는 Ethereum의 기본 자산이에요. 이 예에는 크로스체인 이동, 토큰 교환, 스마트 컨트랙트 호출이 없어요.
1단계: 자산·네트워크·수신 주소를 함께 맞춰요
B의 신뢰할 수 있는 지갑 화면에서 Ethereum 메인넷을 선택하고 수신 주소를 얻은 다음, A로 돌아와 네트워크와 자산을 확인해요. ETH는 자산명이고 Ethereum 메인넷은 이번에 사용하는 네트워크예요. 다른 네트워크도 수수료나 자산 이름으로 ETH를 쓸 수 있으니 이름만 확인해서는 안 돼요. 주소 형식이 같아도 수신 측이 해당 체인을 지원한다는 증거는 아니에요.
A와 B는 설명용 위치 표시이며 실제 송금 가능한 예시 주소는 제공하지 않아요. 직접 연습한다면 본인의 수신 화면에서 전체 주소를 얻고, 붙여 넣은 뒤와 최종 확인 화면에서 다시 구간별로 대조해요. 하드웨어를 쓴다면 신뢰할 수 있는 기기의 표시도 확인해요. 거래 내역의 낯선 소액 입금에서 주소를 복사하거나 앞뒤 몇 글자만 보고 같은 상대라고 판단하지 않아요.
목적지가 거래소라면 해당 플랫폼의 입금 화면에서 지원 네트워크, 입금 중단 여부, 최소 입금액, 필요한 Memo/Tag를 확인해야 해요. Memo/Tag는 플랫폼이 입금 귀속을 구분하기 위해 요구하는 추가 정보예요. 2026년 8월 19일자 Kraken 공식 입금 안내도 네트워크·추가 정보·확인 조건을 따로 나눠요. 주소 문자열만으로 이 조건을 알아낼 수는 없어요. 본인 소유의 일반 ETH 계정인 이번 B에는 플랫폼 입금 귀속 단계가 없어요.
2단계: 송금액과 최대 수수료를 따로 준비해요
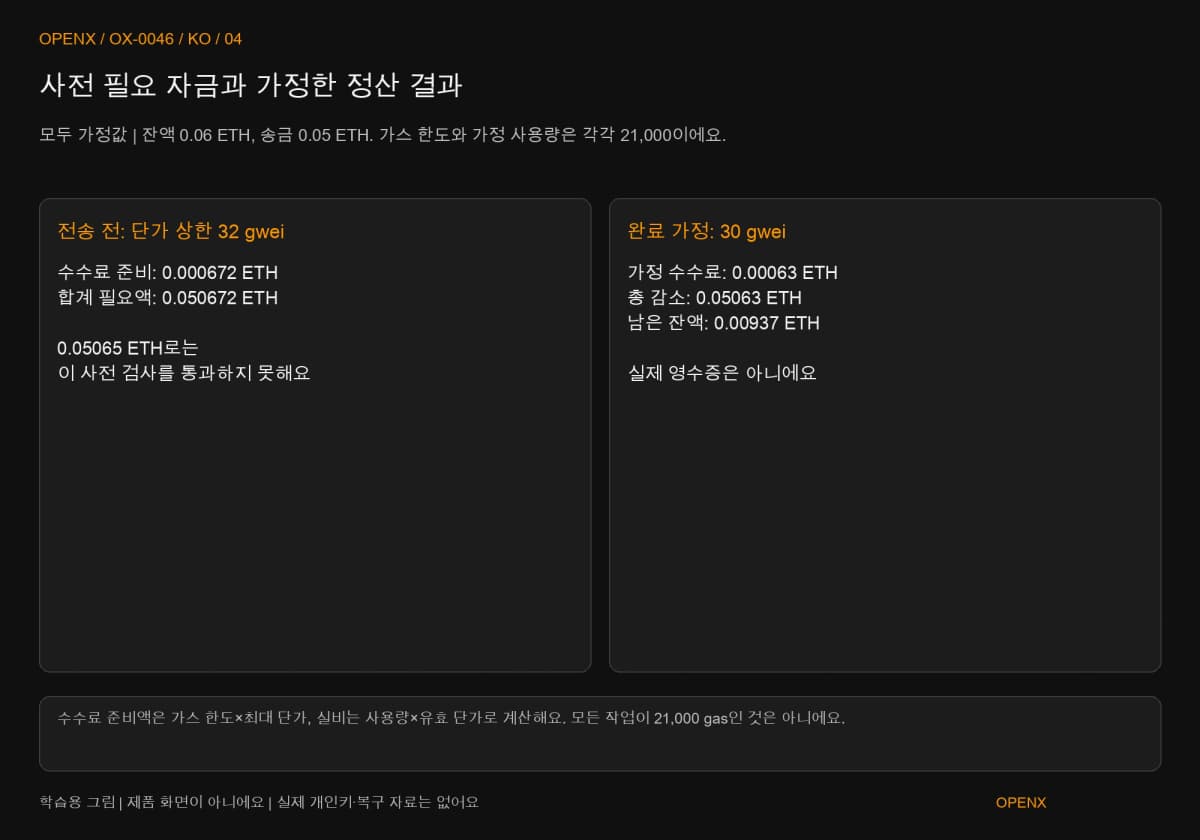
A의 잔액을 0.06 ETH, 보낼 금액을 0.05 ETH로 가정해요. 일반 송금의 가스 한도를 21,000, 단위당 최대 요율을 32 gwei로 가정하면 준비할 수수료는 21,000 × 32 ÷ 1,000,000,000=0.000672 ETH예요. 따라서 이 예의 필요 자금은 0.050672 ETH예요. Gas는 거래 실행에 쓰이는 작업량 단위이고 gwei는 ETH의 작은 금액 단위로, 1 ETH는 10억 gwei예요.
사전 준비에는 요율 상한을 쓰고, 실제 비용은 실제 가스 사용량과 유효 요율로 계산해요. Ethereum.org의 ‘Gas and fees’도 두 기준을 구분해요. 별도로 완료 상황을 가정해 실제 사용량이 21,000 gas, 유효 요율이 30 gwei라면 수수료는 0.00063 ETH예요. A의 총 감소액은 0.05063 ETH, 남은 잔액은 0.00937 ETH예요. 계산 예일 뿐 실제 거래 영수증이 아니에요.
A가 0.05065 ETH만 가지고 있다면 나중에 가정한 실제 비용을 낼 수 있어도, 사전 필요액 0.050672 ETH에는 못 미쳐요. 사후에 더 낮아진 비용으로 전송 전 검사를 통과시켜서는 안 돼요. 21,000도 모든 거래의 공통 한도가 아니에요. 토큰 전송, 컨트랙트 상호작용, 다른 계정 규칙은 더 많은 가스를 요구할 수 있어요. 실제 거래별 지갑 추정치를 사용하고, 이해할 수 없으면 먼저 멈춰요.
서명 전부터 수신까지 각 상태를 확인해요
송금에서는 ‘무엇을 보낼지’, ‘네트워크에 수록됐는지’, ‘수신 측 결과가 예상과 맞는지’를 나눠야 해요. 이후의 성공·실패는 조건별 가정이에요. 실제 거래 해시가 없으므로 이미 발생한 수신 결과도 없어요.
3단계: 송금 서명인지 다른 권한인지 확인해요
서명 직전에 Ethereum 메인넷, 수신 주소 B, 0.05 ETH, 수수료 조건을 확인해요. 이번 목적은 네이티브 ETH 송금이에요. 화면이 토큰 승인, 모르는 컨트랙트, 이해할 수 없는 데이터로 바뀌면 목적을 벗어난 것이므로 서명을 거절해요. 토큰 승인은 지정한 상대가 한도에 따라 특정 토큰을 쓸 수 있는 권한이에요. 상대는 흔히 컨트랙트이며, 버튼이 ‘확인’이라고 해서 일반 결제로 보면 안 돼요.
하드웨어와 컴퓨터가 다른 주소나 금액을 표시하면 확인 전에 멈추고 출처와 기기를 다시 점검해요. 연습을 끝내려고 안전 경고를 끄지 않아요. ‘수신 확인’을 위해 시드 문구를 입력하라는 요청도 즉시 중단해요. 입금 확인에 자산 통제권을 복구하는 비밀 자료는 필요하지 않아요.
4단계: 거래 해시는 조회의 시작점일 뿐이에요
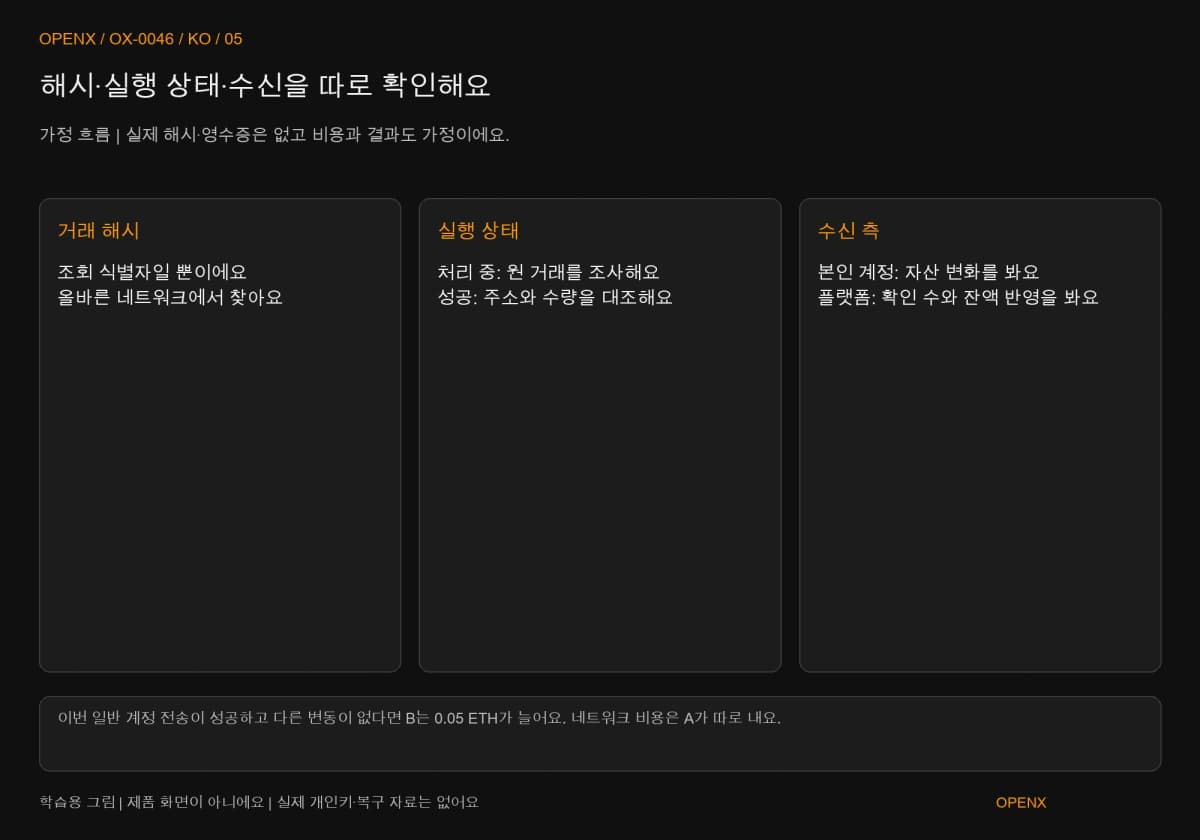
전송 후 받는 거래 해시는 해당 거래를 찾는 식별자예요. Ethereum 메인넷에 맞는 블록 탐색기에서 상태, 보내는 주소와 받는 주소, 금액, 블록, 비용을 확인해요. 블록 탐색기는 공개 온체인 기록을 보는 도구여서, 일반 거래를 조회하려고 지갑을 연결하거나 서명할 필요가 없어요.
상태가 pending이면 아직 처리 중이므로 B가 받았다고 단정하거나 같은 금액을 바로 다시 보내지 않아요. 실행 실패라면 원인과 수수료를 확인해요. 블록에 수록된 뒤 실행이 실패해도 가스를 소모할 수 있어요. Ethereum.org의 ‘Transactions’와 ‘Gas and fees’가 실행과 비용을 구분하는 것도, 해시 유무만으로 판단할 수 없는 이유예요.
5단계: 수신 결과를 확인한 뒤 다음 작업을 결정해요
영수증이 성공을 표시하고 B의 주소와 0.05 ETH가 계획대로라고 가정하면, B의 올바른 네트워크에서 자산 변화를 확인해요. 다른 자금 변동이 동시에 없었다면 B는 0.05 ETH가 늘고, 수수료는 A가 따로 내요. 지갑 화면이 아직 갱신되지 않았다면 먼저 네트워크와 공개 기록을 보고 바로 재송금하지 않아요.
B가 거래소 주소라면 온체인 성공 이후에도 플랫폼이 요구하는 확인 수와 입금 반영 절차가 남아요. 개인 지갑 수신 조건을 그대로 적용할 수는 없어요. 소액 입금 한 번이 끝나도 다음 송금 전에는 최신 입금 정보를 다시 얻고 대조해요. 서비스 상태·주소·규칙이 영구히 같다고 가정하지 않아요.
다시 시도하기보다 멈춰야 할 때를 알아둬요
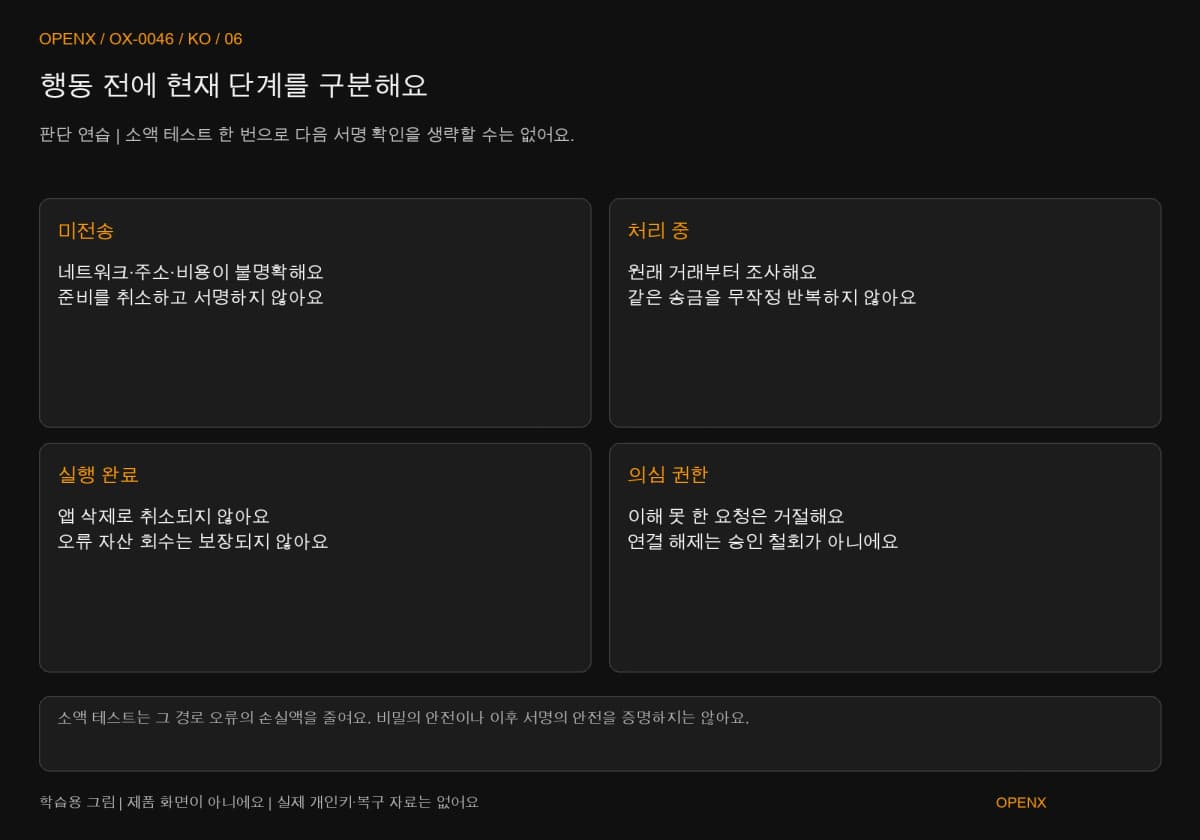
네트워크·주소·비용·서명 내용을 확인할 수 없다면 보내지 않는 것이 적절한 결과예요. 이미 전송했다면 원래 거래를 먼저 찾아 중복 결제를 피해야 해요. 이 구분은 버튼 위치를 외우는 것보다 여러 지갑에 적용하기 쉬워요.
미전송·처리 중·실행 완료는 대응이 달라요
서명 전에는 준비를 취소할 수 있어요. pending이라면 원래 거래와 지갑이 제공하는 처리 방법을 확인해요. 실행된 거래는 앱 삭제나 창 닫기로 취소할 수 없어요. 잘못된 네트워크나 주소로 보냈다면 복구 가능성은 수신 측의 통제권·네트워크·서비스 지원에 달려 있어요. 수수료를 한 번 더 내면 되찾는다고 약속할 수는 없어요.
사이트 연결 해제와 기존 토큰 승인 철회도 달라요. MetaMask 공식 ‘Disconnect wallet from a dapp’는 연결을 끊어도 승인이 자동 철회되지 않는다고 설명해요. 자료 확인일은 2026년 10월 27일이에요. 의심스러운 서명 요청은 먼저 거절하고, ‘연결 해제됨’을 예전 권한이 사라진 증거로 보지 않아요.
소액 테스트가 줄이는 손실과 증명하지 못하는 안전성
소액 테스트는 그때의 수신 경로를 점검해 오류로 잃는 금액을 줄여요. 시드 문구가 한 번도 유출되지 않았거나 기기에 문제가 없거나 다음 서명이 안전하다는 증거는 아니에요. 테스트 성공 후 새 승인 요구가 나타나면 새로운 판단이 필요해요. 이전 거래의 신뢰를 그대로 이어 쓰지 않아요.
다음에는 필요한 지갑 지식을 골라 살펴봐요
한 건의 송금이 어느 단계인지 설명할 수 있는지부터 확인해요. 핫·콜드 선택과 백업 통제권에 관한 두 글은 해당 개념 부분에 연결해 두었어요. 나머지 네 가지 질문은 아래 글에서 이어갈 수 있어요.
- 암호화폐 송금 방법: 네트워크·주소·Memo·입금 확인: 지원 경로, 최소 입금액, Memo/Tag와 이상 상황을 확인해요.
- 가스비 계산법: 한도·실제 수수료·실패 비용 구분: 추정치·상한·실패·네트워크별 비용을 구분해요.
- 토큰 승인 이해하기: 연결·Approve·서명·철회: 연결·서명·승인 한도·철회의 차이를 알아봐요.
- 지갑 해킹 대처: 악성 승인·시드 문구 유출·의심 송금 확인: 통제권 유출 여부에 따라 대응 순서를 나눠요.
이 글은 지갑 지식과 작업 판단을 배우기 위한 내용이며 투자 조언이 아니에요. 예시 금액과 요율은 현재 시세나 견적이 아니에요. 실제 송금은 제품·네트워크 조건을 확인해야 하며 잘못 조작하면 회수할 수 없는 손실이 생길 수 있어요.